 completetech-security/php2shell-check
Пассивный проверщик подверженности PHP2Shell (CVE-2026-109618, CVE-2026-109619) с фирменными HTML-отчётами. Однофайловый Python, без зависимостей, без эксплойт-пейлоадов.





Пассивная триажная проверка сайтов, которые объявляют версию PHP, подверженную PHP2Shell
CVE-2026-109618 · CVE-2026-109619 · один файл, без зависимостей
php2shell-check считывает версию PHP, которую сайт уже объявляет в своих публичных заголовках ответа, и сравнивает её с официальным исправлением в upstream для каждой ветки PHP. Инструмент не отправляет эксплойт-пейлоады, соблюдает robots.txt и честно сообщает о неопределённости: скрытая, противоречивая или собранная вендором версия помечается как unknown, но никогда как «безопасная».
robots.txt, с проверенным TLS и описательным User-Agent.php2shell_exploitability=not_tested.wordpress_check.py использует только стандартную библиотеку Python. Имя файла и User-Agent по умолчанию сохранены для совместимости; WordPress не требуется для оценки PHP2Shell.[!IMPORTANT] Потенциальная подверженность не является подтверждённой эксплуатируемостью. Заголовки не могут раскрыть PHP SAPI, вендорные бэкпорты или реальный статус патча. Воспринимайте каждый результат как повод для администратора провести проверку. Проверяйте только те сайты, которые вы уполномочены оценивать.
Требуется Python 3.10 или новее на Windows, macOS или Linux. Устанавливать ничего не нужно: ни пакета pip, ни API-ключа, ни браузера, ни базы данных. Используйте python3, если именно так Python называется в вашей системе.
git clone https://github.com/CompleTetech-Security/php2shell-check.git
cd php2shell-check

python wordpress_check.py example.com                       # CSV to the terminal
python wordpress_check.py --input websites.txt --format html --output report.html
websites.txt — это текстовый файл с одним авторизованным веб-сайтом на строку; websites.example.txt показывает формат с использованием зарезервированных доменов-примеров. Правила ввода и параметры см. в разделе Использование.
Каждый результат по веб-сайту включает php2shell_status:
| Статус | Значение |
|---|---|
potentially_affected | Обнаружена полная, не уточнённая версия PHP ниже исправления для её ветки. Попросите администратора проверить. |
fixed_version_reported | Обнаруженная версия соответствует исправлению для её ветки. Это заявленная версия, а не подтверждённый патч или гарантия отсутствия уязвимости. |
unknown | Версия скрыта, неполная, противоречивая, предварительная, уточнённая вендором или вне охваченных веток 8.2–8.5. |
| Ветка PHP | 8.2 | 8.3 | 8.4 | 8.5 |
|---|---|---|---|---|
| Исправлено в | 8.2.35 | 8.3.36 | 8.4.27 | 8.5.12 |
Пороговые значения взяты из рекомендаций проекта PHP для CVE-2026-109618 и CVE-2026-109619, проверенных 2026-10-21. Таблица встроена в скрипт и не обновляется из интернета. Дистрибутивы, такие как Ubuntu, переносят исправления без изменения номера вышестоящей версии, поэтому пакетные сборки всегда имеют статус unknown.
Операционные результаты отделены от результатов оценки. Завершённый запуск может содержать цели, которые были заблокированы, превысили время ожидания или вышли за пределы области действия; такие строки имеют оценку unknown, а не отрицательный результат. Полное описание значений status и fetch_status для обнаружения и всех полей вывода см. в полном справочнике, а описание того, как классифицируется каждая версия, — в методологии оценки.
--format html создаёт единый автономный файл с вашим логотипом, сводными плитками и всеми результатами, отсортированными по риску. Он следует светлой или тёмной теме читателя и корректно печатается.
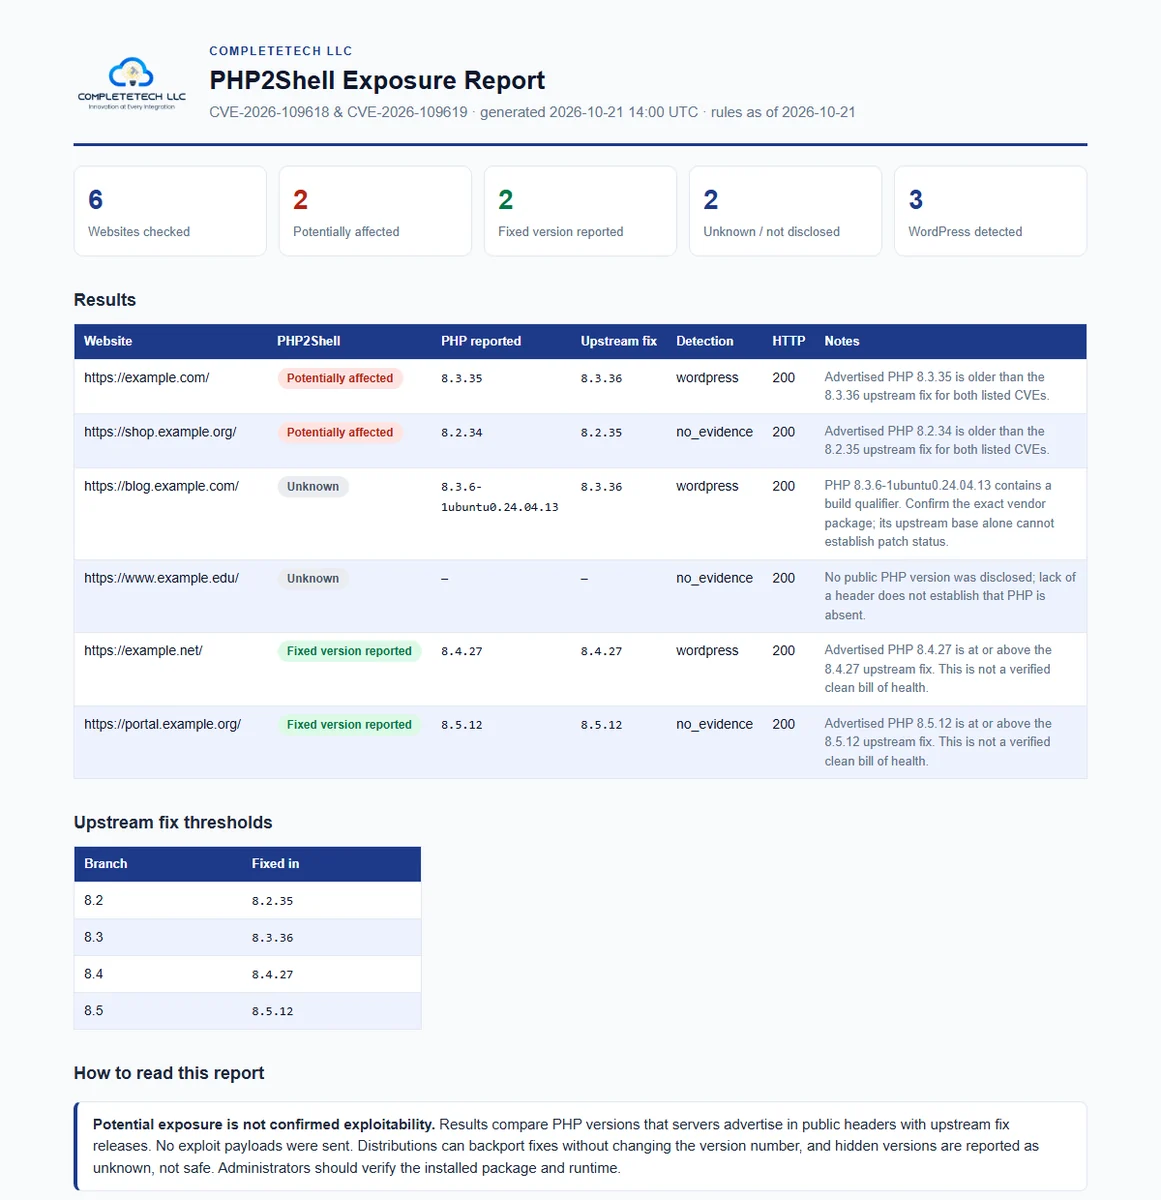
Синтетический пример, построенный на зарезервированных доменах example.*. Просмотреть HTML.
Используйте --logo path/to/logo.png и --brand "Your Company", чтобы оформить отчёт от имени вашей организации. CSV и JSON по-прежнему доступны для электронных таблиц и конвейеров.
/robots.txt источника и останавливается, если страница запрещена.GET-запрос к странице с проверенным TLS и честным User-Agent.X-Powered-By и Server, а также маркеры WordPress в уже полученном HTML.






