

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
node-cve-2026-58045-check — Автономный офлайн-инструмент проверки свидетельств на Node.js для CVE-2026-58045: крах при подмене TypedArray в синхронном API zlib. Однофайловый Python; отчёты в JSON/CSV/HTML; без эксплойт-пейлоадов. | Kitploit
Инструменты/GitHubGitHub/completetech-security/node-cve-2026-58045-check
Оборонительные ИнструментыСканеры уязвимостейАнализ уязвимостейАудит конфигурацииСбор информации
GitHubcompletetech-security/node-cve-2026-58045-check

node-cve-2026-58045-check

Автономный офлайн-инструмент проверки свидетельств на Node.js для CVE-2026-58045: крах при подмене TypedArray в синхронном API zlib. Однофайловый Python; отчёты в JSON/CSV/HTML; без эксплойт-пейлоадов.

Поделиться
РепозиторийСайт
1223 дней назадЕщё не проверено

node-cve-2026-58045-check от CompleteTech LLC

Tests Python 3.10+ Без зависимостей времени выполнения AGPL-3.0 или коммерческая лицензия

node-cve-2026-58045-check

Офлайн-инструмент проверки версионных признаков для CVE-2026-58045 — Node.js: сбой при подмене TypedArray в синхронном API zlib.

Он сравнивает сообщённые вами версии среды выполнения Node.js с исправленными выпусками, указанными в рекомендации по безопасности Node.js, и записывает результат в виде CSV, JSON или автономного HTML-отчёта. Python 3.10+, только стандартная библиотека; исполняемый файл представляет собой один файл, который можно скопировать отдельно.

Содержание

  • Область применения и честные ограничения
  • Требования
  • Быстрый старт
  • Предпросмотр синтетического отчёта
  • Использование
  • Форматы инвентаризации
  • Исправленные версии и классификация
  • Интерпретация результатов
  • Вывод отчёта
  • Ограничения, коды выхода и прерывание
  • Обработка инвентаризаций и отчётов
  • Источники и происхождение
  • Документы проекта
  • Участие в разработке и безопасность
  • Лицензия и брендовые материалы

Область применения и честные ограничения

Этот репозиторий охватывает только CVE-2026-58045. Проверка служит свидетельством для триажа, а не оценкой среды выполнения.

  • Офлайн. Он никогда не обращается к веб-сайтам, не выполняет Node.js или код проекта и не отправляет эксплойт-полезные нагрузки. Сетевой режим не реализован, поэтому нет поведения TLS, robots или ограничения частоты запросов, которое можно было бы настроить.
  • Без обнаружения. Он не сканирует текущую машину или какую-либо цель. Публичный URL — это не инвентаризация. Указывайте точную версию, полученную из развёрнутого процесса, и только для систем, инвентаризацию которых вы уполномочены проводить.
  • Неопределённость остаётся видимой. Скрытые версии, пользовательские сборки, противоречивые данные и непокрытые ветки остаются unknown.
  • Только версионные признаки. Сообщённая исправленная версия не является доказательством развёрнутого патча, а версия ниже исправления не является доказательством эксплуатируемости. Каждый результат содержит exploitability: not_tested.

Требования

  • Python 3.10 или новее; без сторонних пакетов.
  • Точные строки версии Node.js из работающего процесса или контейнера (например, вывод node --version в этой среде выполнения, ведущая v допускается).
  • Опционально: источник сборки (upstream или имя поставщика) и наблюдения оператора о предварительных условиях. См. Форматы инвентаризации.

CI запускает набор тестов и --help на Python 3.10 и 3.14, в Ubuntu и Windows.

Быстрый старт

# Assess one reported version and print JSON to stdout
python node_cve_2026_58045_check.py --version 22.23.2 --format json

# Assess the synthetic example inventory and save an HTML report
python node_cve_2026_58045_check.py --inventory examples/inventory.example.json --format html --output report.html

# Assess your own CSV list (CSV to stdout by default); exit 1 on a finding
python node_cve_2026_58045_check.py --csv-list inventory.csv --fail-on-finding

# Show all options, then run the local tests
python node_cve_2026_58045_check.py --help
python -m unittest -v
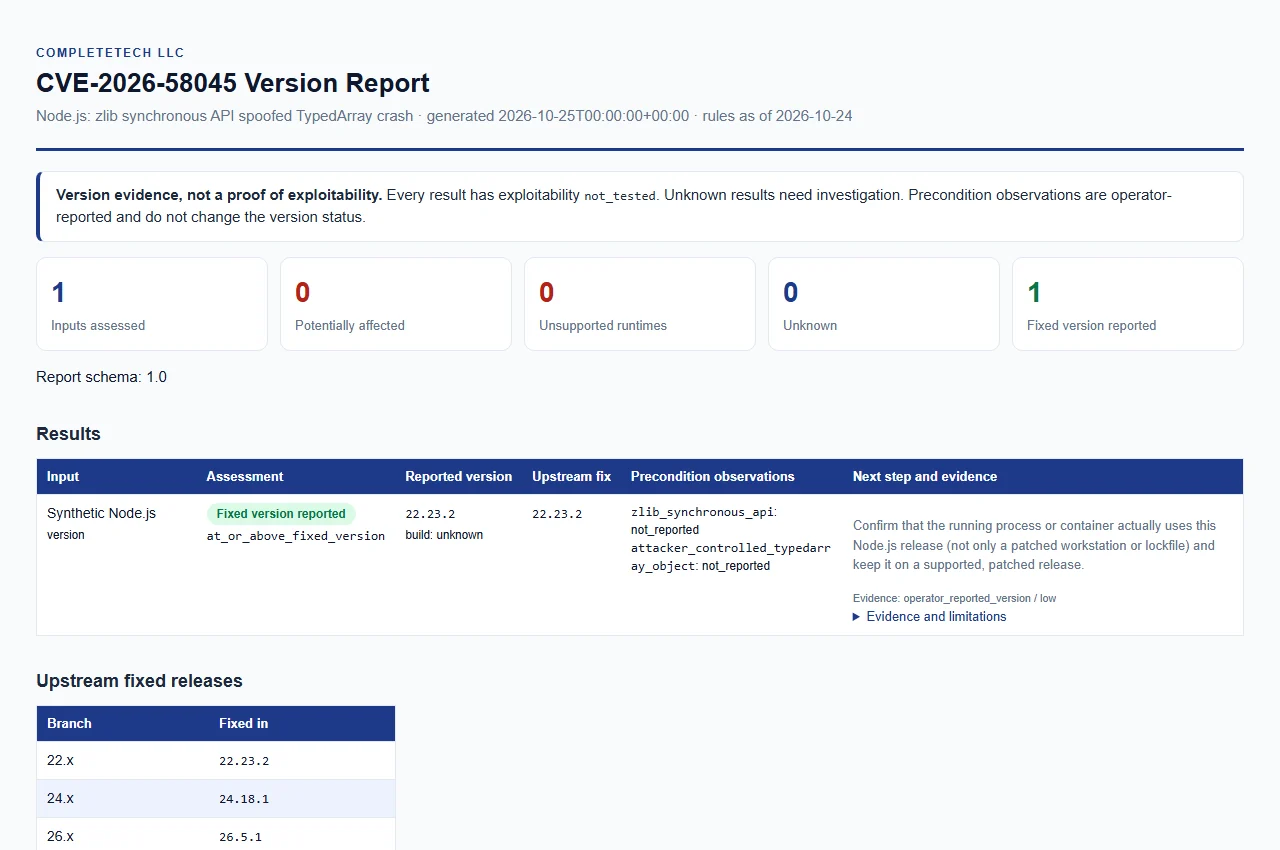
Предварительный просмотр синтетического отчёта

Синтетический отчёт Node.js

Открыть пример синтетического отчёта. Только примерные данные; это не реальная оценка.

Использование

Укажите хотя бы один из параметров --version, --inventory или --csv-list; в противном случае средство проверки сообщает об ошибке использования. Три источника можно объединить в одном запуске, и каждый вход становится одной строкой результата. JSON, CSV и HTML формируются из одних и тех же данных.

ПараметрОписание
--version VERSION (псевдоним --node-version)Оценить явно указанную версию Node.js. Можно повторять; каждое значение описывает отдельную среду выполнения. Ведущая v допускается.
--build-source SOURCEПроисхождение сборок --version, не более 512 символов. unknown (по умолчанию), upstream, official или official_upstream сравниваются как upstream; любое другое значение, например имя поставщика, даёт unknown с vendor_build_unverified.
--zlib-synchronous-api {true,false}Наблюдение, сообщённое оператором, применяемое к входным данным --version.
--attacker-controlled-typedarray-object {true,false}Наблюдение, сообщённое оператором, применяемое к входным данным --version.
--inventory FILEJSON-объект или массив записей. Можно повторять.
--csv-list FILECSV со столбцом node_version. Можно повторять.
--format {csv,json,html}Формат отчёта. По умолчанию: csv.
--output FILEСохранить отчёт в новый файл. По умолчанию: stdout.
--forceЗаменить существующий выходной файл. Без него существующий файл никогда не перезаписывается.
--brand NAMEНазвание организации, отображаемое в HTML-отчёте, не более 512 символов. По умолчанию: CompleteTech LLC.
--fail-on-findingЗавершиться с кодом 1, если какой-либо результат — potentially_affected или unsupported_runtime. См. коды выхода.
--tool-versionВывести название и версию инструмента.

Защита вывода:

  • --output должен указывать на файл в существующем каталоге. Существующий отчёт защищён, если --force не указан явно, а входной файл нельзя перезаписать даже с --force.
  • Отчёты полностью формируются в памяти, а затем атомарно публикуются в файлы. Без --force средство проверки публикует с помощью жёсткой ссылки и завершается с ошибкой вместо перезаписи, если файловая система этого не поддерживает.
  • Флаги предусловий и --build-source применяются только к входным данным --version; записи инвентаризации и CSV содержат собственные значения.

Форматы инвентаризации

Инвентаризация необязательна; --version в ней не нуждается. Записи инвентаризации могут включать наблюдения предусловий, сообщённые оператором. Они никогда не изменяют результат по версии и не устанавливают достижимость.

Ключ наблюденияЗначение
zlib_synchronous_apiСообщено оператором: синхронный API zlib
attacker_controlled_typedarray_objectСообщено оператором: контролируемый злоумышленником объект TypedArray
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    260
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    251

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →








