

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
node-cve-2026-58044-check — Автономный (offline) инструмент на Node.js для проверки свидетельств по CVE-2026-58044: контрабанда HTTP-запросов через ограничение заголовков. Однофайловый Python; отчёты в форматах JSON/CSV/HTML; без эксплойт-пейлоадов. | Kitploit
Инструменты/GitHubGitHub/completetech-security/node-cve-2026-58044-check
Оборонительные ИнструментыСканеры уязвимостейАнализ уязвимостейАудит конфигурацииРеагирование на Инциденты
GitHubcompletetech-security/node-cve-2026-58044-check

node-cve-2026-58044-check

Автономный (offline) инструмент на Node.js для проверки свидетельств по CVE-2026-58044: контрабанда HTTP-запросов через ограничение заголовков. Однофайловый Python; отчёты в форматах JSON/CSV/HTML; без эксплойт-пейлоадов.

Поделиться
РепозиторийСайт
11223 дней назадЕщё не проверено

node-cve-2026-58044-check от CompleteTech LLC

Tests Python 3.10+ Без зависимостей времени выполнения AGPL-3.0 или коммерческая лицензия

node-cve-2026-58044-check

Офлайн-инструмент проверки свидетельств для CVE-2026-58044 — Node.js: контрабанда HTTP-запросов через ограничение заголовков. Он сравнивает указанные вами версии Node.js с исправленными выпусками, названными в вышестоящем бюллетене, и формирует отчёт для триажа в формате CSV, JSON или HTML.

  • Область применения
  • Требования
  • Быстрый старт
  • Предпросмотр синтетического отчёта
  • Использование
  • Снимок правил
  • Интерпретация результатов
  • Форматы инвентаризации
  • Форматы отчётов
  • Ограничения, коды выхода и прерывания
  • Обработка данных
  • Источники и происхождение
  • Документация проекта и лицензия

Область применения

Инструмент сравнивает указанные оператором версии среды выполнения. Это триаж по свидетельствам о версиях, а не сканер уязвимостей.

  • Он никогда не обращается к веб-сайтам, не выполняет Node.js или код проекта и не отправляет эксплойт-полезные нагрузки. Сетевой режим не реализован.
  • Он не сканирует текущую машину. Укажите точную версию, полученную от развёрнутого процесса. Публичный URL — это не инвентаризация.
  • Скрытые версии, пользовательские сборки, противоречивые свидетельства и непокрытые линии выпусков остаются unknown.
  • Каждый результат содержит exploitability: not_tested. Эксплуатация, проверка развёрнутого патча или оценка production не выполняются и не подразумеваются.
  • fixed_version_reported означает, что указанная версия равна или выше исправленного вышестоящего выпуска. Это не доказательство того, что развёрнутая среда выполнения пропатчена.

Требования

  • Python 3.10 или новее, только стандартная библиотека. Без зависимостей времени выполнения; исполняемый файл node_cve_2026_58044_check.py можно скопировать отдельно.
  • CI запускает локальные модульные тесты на Python 3.10 и 3.14, на Ubuntu и Windows.

Быстрый старт

# Assess one version and print a JSON report to stdout
python node_cve_2026_58044_check.py --version 22.23.2 --format json

# Assess a JSON inventory and save an HTML report to a new file
python node_cve_2026_58044_check.py --inventory examples/inventory.example.json --format html --output report.html

# Assess a CSV list; exit 1 if any result is potentially_affected or unsupported_runtime
python node_cve_2026_58044_check.py --csv-list inventory.csv --fail-on-finding

# List all options
python node_cve_2026_58044_check.py --help

Требуется хотя бы один из параметров --version, --inventory или --csv-list. Формат вывода по умолчанию — CSV, записывается в stdout.
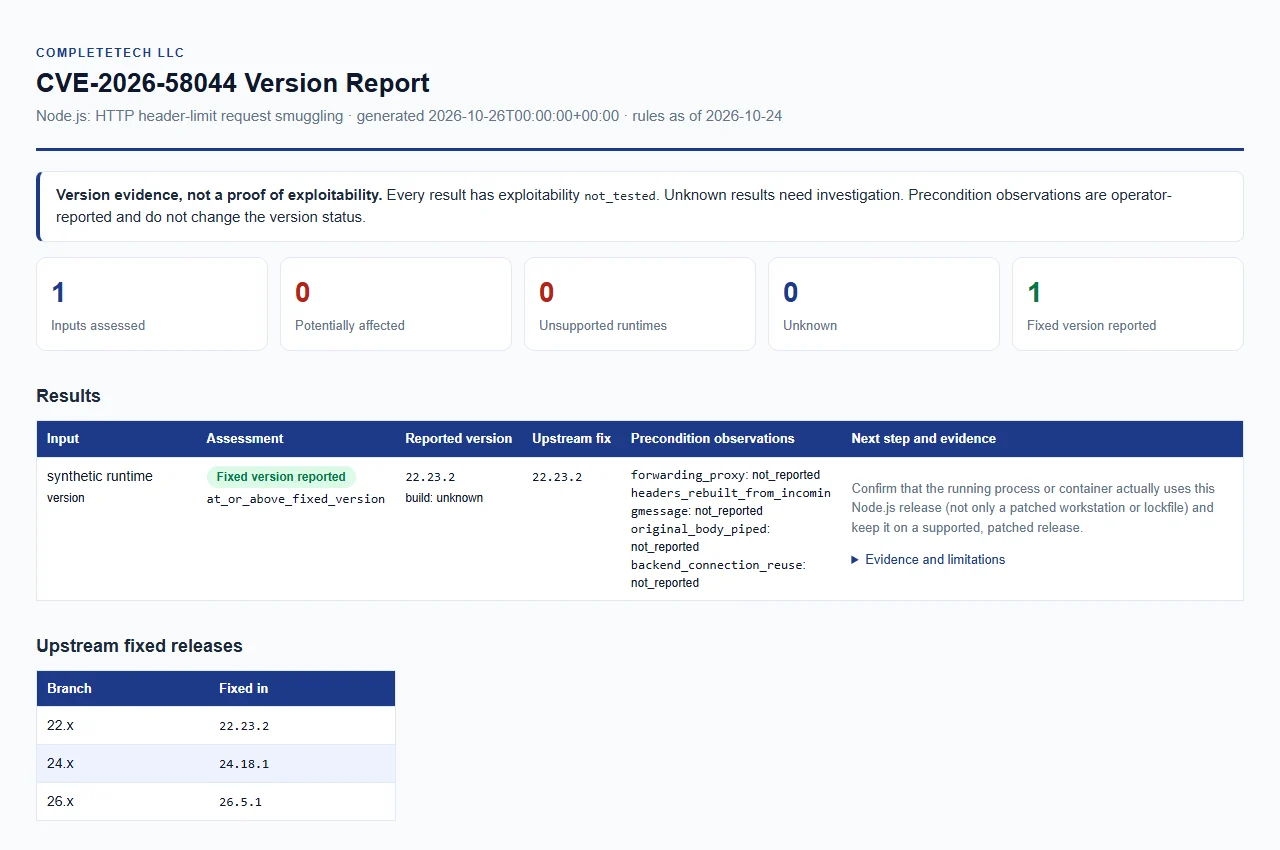
Предпросмотр синтетического отчёта

Синтетический отчёт Node.js

Открыть пример синтетического отчёта. Только примерные данные; это не реальная оценка.

Использование

--version, --inventory и --csv-list можно комбинировать и повторять в одном запуске. Каждое значение --version, а также каждая запись inventory или CSV описывает отдельную среду выполнения. Отчёты JSON, CSV и HTML формируются на основе одних и тех же данных.

Параметры командной строки

ПараметрНазначение
--version VERSION (псевдоним --node-version)Оценить явно указанную версию Node.js в автономном режиме. Ведущий v допускается. Можно повторять.
--build-source SOURCEПроисхождение сборок --version, не более 512 символов. Значение по умолчанию unknown сравнивается как upstream, как и upstream, official и official_upstream (без учёта регистра ASCII). Любое другое значение, например имя вендора, даёт vendor_build_unverified.
--forwarding-proxy, --headers-rebuilt-from-incomingmessage, --original-body-piped, --backend-connection-reuseКаждый принимает true или false. Записывает наблюдение оператора для входных данных --version. См. Наблюдения о предусловиях.
--inventory FILEJSON-объект или массив записей. Можно повторять. См. Форматы inventory.
--csv-list FILECSV-список со столбцом node_version. Можно повторять.
--format csv|json|htmlФормат отчёта. По умолчанию: csv.
--output FILEСохранить отчёт в новый файл. По умолчанию: stdout.
--forceЗаменить существующий выходной файл.
--brand NAMEНазвание организации, отображаемое в HTML-отчёте, не более 512 символов. По умолчанию: CompleteTech LLC.
--fail-on-findingЗавершить с кодом 1, если какой-либо результат — potentially_affected или unsupported_runtime.
--tool-versionВывести название и версию инструмента.

Выходные файлы

  • Существующие отчёты защищены, если явно не указан --force. Выходной каталог должен уже существовать.
  • Входной файл никогда не может быть перезаписан, даже с --force.
  • Отчёты полностью формируются в памяти, затем публикуются атомарно через временный файл в выходном каталоге. Без --force файл публикуется через жёсткую ссылку; в файловой системе без жёстких ссылок выберите другую файловую систему или явно передайте --force.
  • Вывод направляется в stdout, если --output не указан.

Снимок правил

Проверено 2026-10-24 по официальному бюллетеню о выпуске и связанным исправленным выпускам (см. Источники и происхождение).

Мажорная версия Node.jsИсправленная версия
22.x22.23.2
24.x24.18.1
26.x26.5.1
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    260
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    251

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →








