
 completetech-security/node-cve-2026-58041-check
Автономный офлайн-инструмент на Node.js для проверки признаков CVE-2026-58041: воспроизведение записи через кэшированный итератор SQLite. Однофайловый Python-скрипт; отчёты в форматах JSON/CSV/HTML; без эксплойт-пейлоадов.





Автономный офлайн-инструмент проверки версий для CVE-2026-58041 — Node.js: воспроизведение записи кэшированного итератора SQLite.
Инструмент сравнивает версии среды выполнения Node.js, указанные оператором, с исправленными выпусками в датированном снимке правил (проверен 2026-10-24). Он никогда не обращается к веб-сайтам, не выполняет Node.js или код проекта и не отправляет эксплойт-полезные нагрузки; сетевого режима нет. Скрытые версии, пользовательские сборки, противоречивые данные и непокрытые ветки остаются unknown. Публичный URL — это не инвентаризация.
Результаты являются данными для триажа, а не оценкой среды выполнения: у каждого результата указано exploitability: not_tested, и никаких заявлений об оценке развёрнутой цели, аттестации среды выполнения или проверке эксплойта не делается.
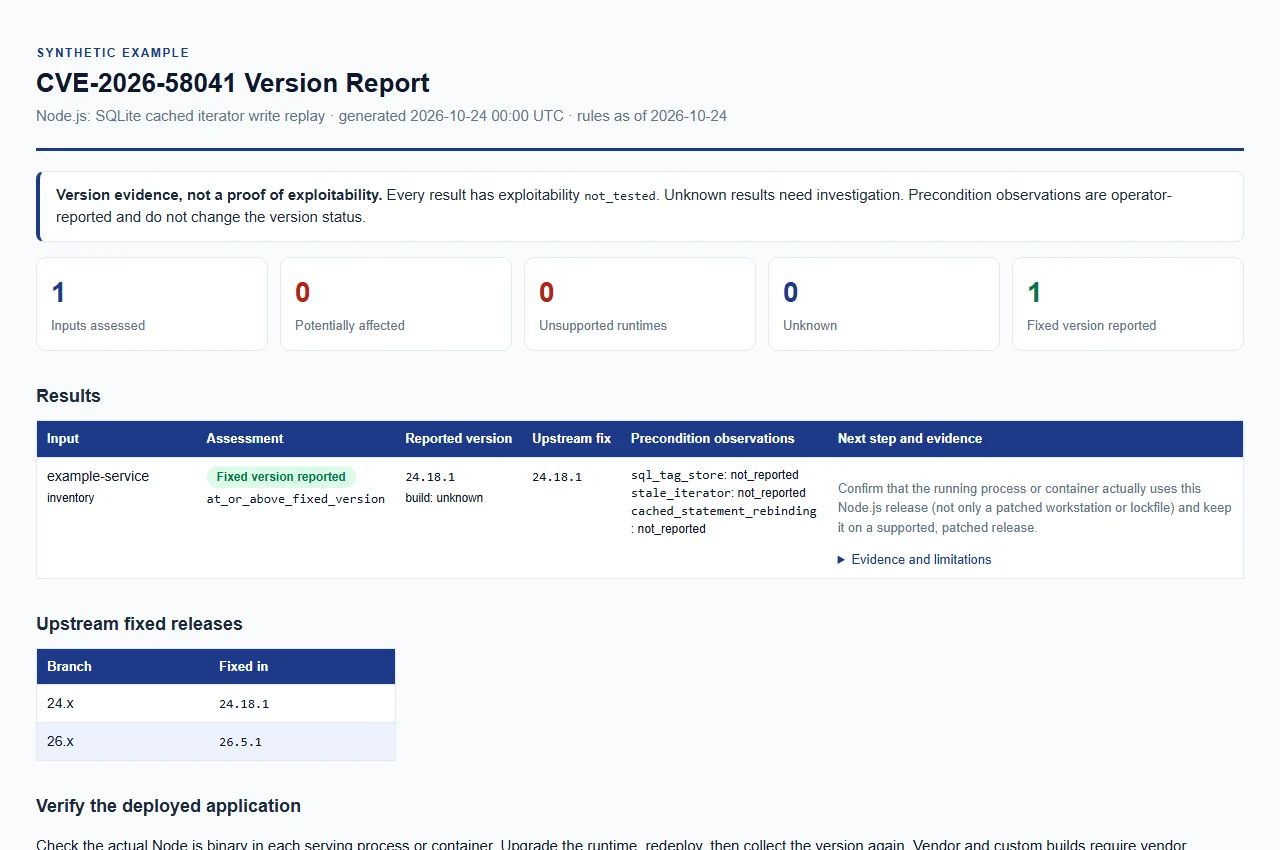
Открыть синтетический пример отчёта. Только примерные данные; это не оценка реальной системы.
node_cve_2026_58041_check.py можно скопировать отдельно.python node_cve_2026_58041_check.py --version 24.18.1 --format json
Без --format отчёт формируется в формате CSV. Вывод направляется в stdout, если не указан --output.
# Several runtimes at once (each --version is a separate runtime)
python node_cve_2026_58041_check.py --version 24.18.1 --version 26.5.0 --format json
# JSON inventory to an HTML report file
python node_cve_2026_58041_check.py --inventory examples/inventory.example.json --format html --output report.html
# CSV inventory; exit 1 if any result is a finding
python node_cve_2026_58041_check.py --csv-list inventory.csv --fail-on-finding
# Help and local synthetic tests
python node_cve_2026_58041_check.py --help
python -m unittest -v
Требуется хотя бы один из параметров --version, --inventory или --csv-list. Все три можно комбинировать, и каждый можно повторять; каждое значение --version описывает отдельную среду выполнения. Отчёты JSON, CSV и HTML строятся на основе одних и тех же данных.
| Параметр | Назначение |
|---|---|
--version VERSION (псевдоним --node-version) | Оценить явно указанную версию Node.js в офлайн-режиме; ведущая v допускается. Можно повторять. |
--build-source SOURCE | Происхождение сборок --version, не более 512 символов. По умолчанию unknown, что сравнивается как upstream. upstream, official и official_upstream также считаются upstream; любое другое значение (например, имя вендора) даёт vendor_build_unverified. |
--sql-tag-store, --stale-iterator, --cached-statement-rebinding | Наблюдение оператора (true или false), применяемое к входным данным --version. См. Интерпретация результатов. |
--inventory FILE | JSON-объект или массив записей. Можно повторять. |
--csv-list FILE | CSV со столбцом node_version. Можно повторять. |
--format csv|json|html | Формат отчёта. По умолчанию csv. |
--output FILE | Записать отчёт в новый файл вместо stdout. Каталог должен уже существовать. |
--force | Заменить существующий выходной файл. Входные файлы никогда не могут быть перезаписаны, даже с --force. |
--brand NAME | Название организации, отображаемое в HTML-отчёте, не более 512 символов. По умолчанию CompleteTech LLC. |
--fail-on-finding | Завершиться с кодом 1, если какой-либо результат — potentially_affected или unsupported_runtime. |
--tool-version, --help | Вывести версию инструмента или текст справки. |
Существующие файлы отчётов защищены, если --force не указан явно.
Проверено 2026-10-24 по официальному бюллетеню о выпуске и связанным исправленным релизам. Это версии, которые вендор указывает как исправленные; проверяющий инструмент не может подтвердить, что конкретное развёртывание действительно их использует.
| Мажорная версия Node.js | Исправленная версия |
|---|---|
| 24.x | 24.18.1 |
| 26.x | 26.5.1 |
Как классифицируются версии:
potentially_affected и требуют устранения.fixed_version_reported.unknown; более новая или не указанная мажорная ветка не считается исправленной.unsupported_runtime как рекомендацию по обновлению, а не как утверждение, что эта конкретная уязвимость присутствует в каждой исторической сборке. Завершение поддержки определяется по графику релизов Node.js (https://raw.githubusercontent.com/nodejs/Release/main/schedule.json, проверено 2026-10-24).unknown. Не помечайте неизвестные сборки как безопасные.Источники расходятся в отношении Node.js 22.x, и конфликт не разрешён:
vuln/core/190.json указывает уязвимые 24.x || 26.x и исправленные ^24.18.1 || ^26.5.1, но в тексте обзора говорится, что это затрагивает 22.x, 24.x и 26.x.<=22.23.1, <=24.18.0 и <=26.5.0.





