

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
node-cve-2026-58039-check — Автономный (offline) инструмент на Node.js для проверки свидетельств по CVE-2026-58039: обход файловой системы через process-report в Permission Model. Однофайловый Python-скрипт; отчёты в форматах JSON/CSV/HTML; без эксплойт-пейлоадов. | Kitploit
Инструменты/GitHubGitHub
/completetech-security
/node-cve-2026-58039-check
Оборонительные ИнструментыСканеры уязвимостейАнализ уязвимостейСкриптинг и автоматизацияАудит конфигурацииСбор информации
GitHubcompletetech-security/node-cve-2026-58039-check

node-cve-2026-58039-check

Автономный (offline) инструмент на Node.js для проверки свидетельств по CVE-2026-58039: обход файловой системы через process-report в Permission Model. Однофайловый Python-скрипт; отчёты в форматах JSON/CSV/HTML; без эксплойт-пейлоадов.

РепозиторийСайт
1323 дней назадЕщё не проверено
Поделиться

node-cve-2026-58039-check от CompleteTech LLC

Tests Python 3.10+ Без зависимостей времени выполнения AGPL-3.0 или коммерческая лицензия

node-cve-2026-58039-check

Автономный инструмент проверки свидетельств о версиях для CVE-2026-58039 — Node.js: обход файловой системы через файлы отчётов процесса в Permission Model.

Он сравнивает версии Node.js, указанные оператором, с исправленными выпусками, названными в рекомендации Node.js, и записывает отчёт в формате CSV, JSON или HTML. Это вспомогательное средство для триажа свидетельств о версиях, а не сканер уязвимостей и не инструмент эксплуатации.

Содержание

  • Область применения и гарантии
  • Требования
  • Быстрый старт
  • Предпросмотр синтетического отчёта
  • Параметры
  • Исправленные версии и классификация
  • Форматы инвентаризации
  • Вывод и отчёты
  • Ограничения, коды выхода и прерывания
  • Источники
  • Документы проекта
  • Лицензия и бренд

Область применения и гарантии

  • Автономность. Проверяющий инструмент никогда не обращается к веб-сайтам, не выполняет Node.js или код проекта и не отправляет эксплойт-полезные нагрузки. Здесь нет сетевого режима и нет автоматического сканирования текущей машины.
  • Только свидетельства, предоставленные оператором. Вы указываете точную версию (и, при желании, происхождение сборки), взятую из развёрнутого процесса. Публичный URL — это не инвентаризация.
  • Консервативность. Скрытые версии, пользовательские сборки, противоречивые свидетельства и непокрытые линии выпусков остаются unknown.
  • Никаких заявлений об эксплуатации. Каждый результат содержит exploitability: not_tested. Результат potentially_affected не является подтверждённой эксплуатируемостью, а fixed_version_reported не является ни гарантией безопасности, ни подтверждением развёрнутого патча.
  • Авторизация. Используйте этот инструмент только с инвентаризациями систем, которые вы уполномочены оценивать, и храните реальные инвентаризации, цели, отчёты и секреты вне системы контроля версий.

Требования

  • Python 3.10 или новее, только стандартная библиотека. Без зависимостей времени выполнения; единственный исполняемый файл node_cve_2026_58039_check.py можно скопировать отдельно.
  • CI запускает набор тестов на Python 3.10 и 3.14 в Ubuntu и Windows.

Быстрый старт

# Assess one reported version and print JSON
python node_cve_2026_58039_check.py --version 22.23.2 --format json

# Assess an inventory and write an HTML report to a new file
python node_cve_2026_58039_check.py --inventory examples/inventory.example.json --format html --output report.html

# Assess a CSV list; exit 1 if any result is a finding
python node_cve_2026_58039_check.py --csv-list inventory.csv --fail-on-finding

# Help and tests
python node_cve_2026_58039_check.py --help
python -m unittest -v

Требуется хотя бы один из параметров --version, --inventory или --csv-list. Без --output отчёт выводится в stdout; формат по умолчанию — csv.
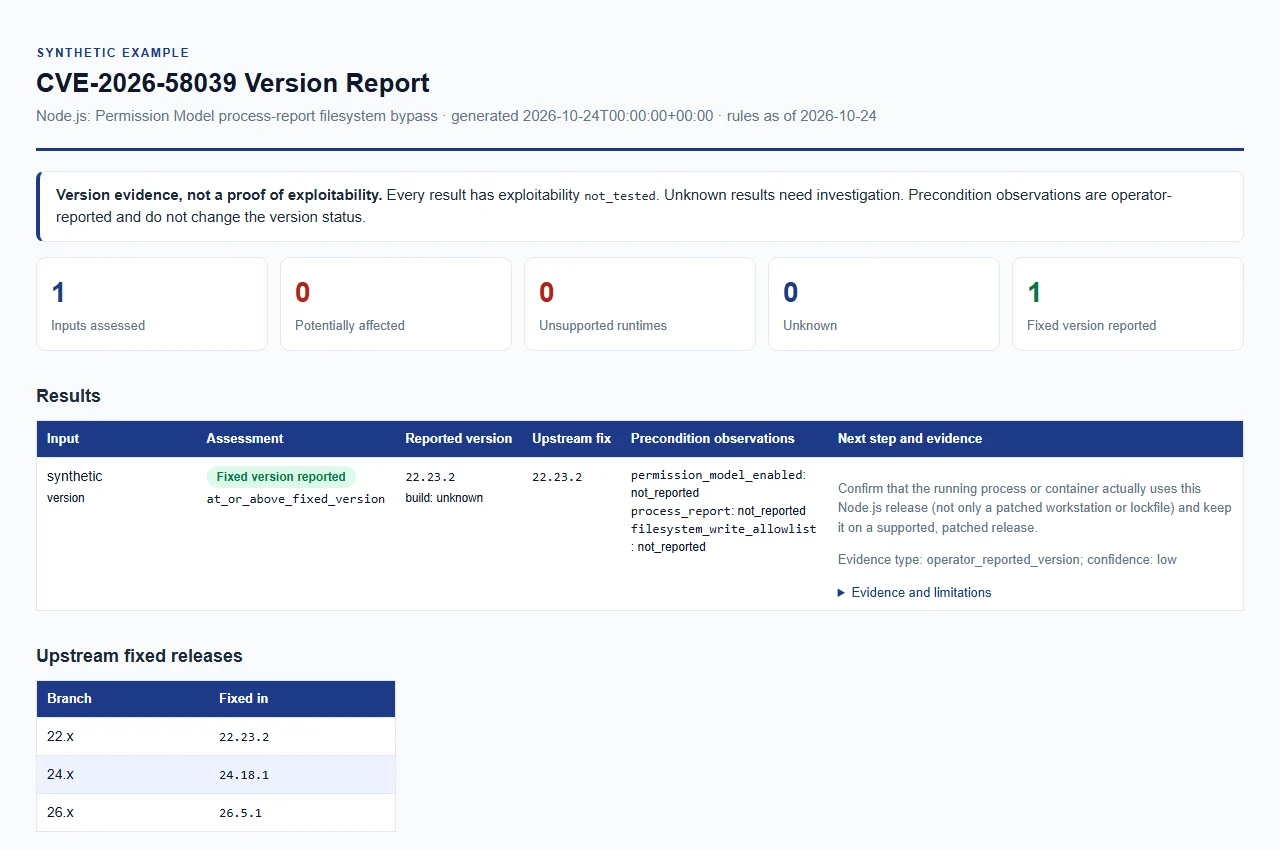
Предпросмотр синтетического отчёта

Синтетический отчёт Node.js

Открыть пример синтетического отчёта. Только пример данных; это не реальная оценка.

Параметры

ПараметрЗначение
--version VERSION (псевдоним --node-version)Оценивает явно указанную версию Node.js; ведущая v допускается. Можно повторять; каждое значение описывает отдельную среду выполнения.
--build-source SOURCEПроисхождение сборок --version, не более 512 символов. unknown (по умолчанию), upstream, official и official_upstream (или пустое значение) сравниваются как upstream-сборки; любое другое значение рассматривается как вендорская или пользовательская сборка и остаётся unknown.
--permission-model-enabled, --process-report, --filesystem-write-allowlistКаждый принимает true или false. Наблюдение оператора, применяемое к входным данным --version; оно не изменяет результат по версии.
--inventory FILEJSON-инвентаризация (см. Форматы инвентаризации). Можно повторять.
--csv-list FILECSV-инвентаризация. Можно повторять.
--format {csv,json,html}Формат вывода; по умолчанию csv. Все форматы содержат одни и те же доказательства.
--output FILEЗаписать отчёт в новый файл вместо stdout. Каталог должен уже существовать.
--forceЗаменить существующий выходной файл. Без него существующие отчёты защищены. Входные файлы никогда не перезаписываются, даже с --force.
--brand NAMEНазвание организации, отображаемое в HTML-отчёте, не более 512 символов; по умолчанию CompleteTech LLC.
--fail-on-findingЗавершиться с кодом 1, если какой-либо результат — potentially_affected или unsupported_runtime.
--tool-versionВывести имя и версию проверяющего инструмента. Обратите внимание, что --version — это версия Node.js для оценки, а не версия проверяющего инструмента.

Исправленные версии и классификация

Проверено 2026-10-24 по официальному рекомендательному бюллетеню о выпуске и связанным исправленным выпускам.

Мажорная версия Node.jsИсправленная версия
22.x22.23.2
24.x24.18.1
26.x26.5.1

Вендор не указывает в рекомендательном бюллетене о выпуске версию, в которой появилась уязвимость. Для каждой перечисленной мажорной версии версии ниже её исправленной версии требуют устранения. Неперечисленные, пользовательские/бэкпортированные и предварительные сборки требуют явных доказательств; не помечайте неизвестные сборки как безопасные.


Статусы результатов

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    260
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    251

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






