
 completetech-security/node-cve-2026-56850-check
Автономный (offline) инструмент на Node.js для проверки свидетельств по CVE-2026-56850: коллизия идентичности клиента PFX в HTTPS Agent. Однофайловый Python; отчёты в форматах JSON/CSV/HTML; без эксплойт-пейлоадов.





Автономный офлайн-инструмент проверки доказательств для CVE-2026-56850 — Node.js: коллизия идентичности клиента PFX в HTTPS Agent. Он сравнивает версии среды выполнения Node.js, которые указывает оператор, с исправленными выпусками, названными в рекомендации по безопасности Node.js, и записывает результат в формате CSV, JSON или HTML без скриптов.
Инструмент проверки — это один файл Python 3.10+, использующий только стандартную библиотеку, поэтому исполняемый файл можно скопировать и запустить отдельно.
Этот инструмент проверки выполняет триаж доказательств версии. Он не оценивает развёрнутую систему.
unknown.exploitability: not_tested. Ни один результат не устанавливает, что уязвимость достижима или эксплуатируется.Используйте его только с инвентаризациями, которые вы уполномочены оценивать.
CI запускает модульные тесты и --help на Python 3.10 и 3.14 в Ubuntu и Windows.
# Assess one runtime version and print JSON
python node_cve_2026_56850_check.py --version 22.23.2 --format json

# Assess the synthetic example inventory and save an HTML report
python node_cve_2026_56850_check.py --inventory examples/inventory.example.json --format html --output report.html

# Assess a CSV list and exit 1 if any result is a finding
python node_cve_2026_56850_check.py --csv-list inventory.csv --fail-on-finding
Запустите python node_cve_2026_56850_check.py --help, чтобы увидеть список опций, или python -m unittest -v, чтобы запустить локальный набор тестов.
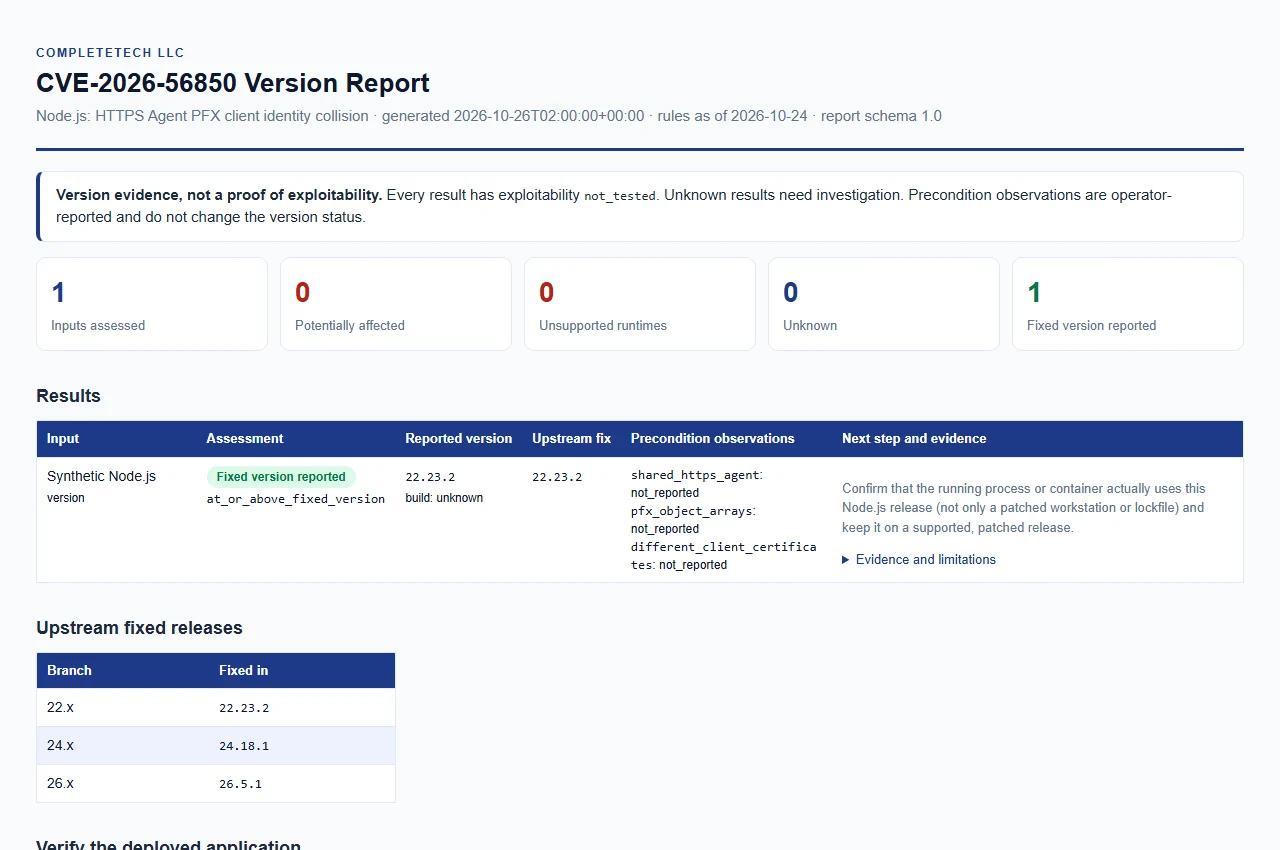
Открыть пример синтетического отчёта. Только пример данных; это не оценка реальной системы.
Автоматическое сканирование текущей машины не выполняется. Укажите точную версию, полученную из развёрнутого процесса, затем выберите источник входных данных и формат вывода.
Любые из них можно комбинировать в одном запуске; все результаты попадут в один отчёт.
| Опция | Входные данные |
|---|---|
--version VERSION (псевдоним --node-version) | Одна версия Node.js, например 22.23.2; ведущая v допускается. Можно повторять; каждое значение описывает отдельную среду выполнения. |
--inventory FILE | JSON-объект или массив записей. Можно повторять. См. JSON-инвентарь. |
--csv-list FILE | CSV со столбцом node_version. Можно повторять. См. CSV-список. |
Требуется хотя бы один источник входных данных. Отчёты JSON, CSV и HTML строятся на основе одних и тех же данных.
| Опция | Значение |
|---|---|
--build-source SOURCE | Происхождение сборок --version, не более 512 символов. unknown (по умолчанию), upstream, official и official_upstream рассматриваются как вышестоящие сборки; любое другое значение, например имя поставщика, даёт vendor_build_unverified и статус unknown. |
--shared-https-agent {true,false} | Наблюдение оператора, применяемое к входным данным --version. |
--pfx-object-arrays {true,false} | Наблюдение оператора, применяемое к входным данным --version. |
--different-client-certificates {true,false} | Наблюдение оператора, применяемое к входным данным --version. |
--format {csv,json,html} | Формат отчёта. По умолчанию csv. |
--output FILE | Сохранить отчёт в новый файл. По умолчанию вывод в stdout. Родительский каталог должен уже существовать. |
--force | Заменить существующий выходной файл. Без этой опции существующий путь вывода считается ошибкой. |
--brand NAME | Название организации, отображаемое в HTML-отчёте, не более 512 символов. По умолчанию CompleteTech LLC. |
--fail-on-finding | Завершиться с кодом 1, если какой-либо результат равен potentially_affected или unsupported_runtime. См. Коды выхода и прерывание. |
--tool-version | Вывести имя и версию проверяющего инструмента, затем завершиться. (--version — это версия Node.js, а не версия проверяющего инструмента.) |
Три опции наблюдений применяются только к входным данным --version; записи инвентаря и CSV содержат собственные наблюдения. Например:
python node_cve_2026_56850_check.py --version 24.18.0 --build-source upstream --shared-https-agent true --format json






