 completetech-security/node-cve-2026-106074-check
Автономный офлайн-инструмент проверки свидетельств на Node.js для CVE-2026-106074: дублирование кэша криптографической энтропии в снимках. Однофайловый Python; отчёты в форматах JSON/CSV/HTML; без эксплойт-пейлоадов.





Офлайн-инструмент проверки свидетельств о версиях для CVE-2026-106074 — Node.js: дублирование кэша криптографической энтропии в снимках.
Он сравнивает указанные вами версии Node.js с исправленными выпусками, названными в официальном релизе безопасности Node.js за октябрь 2026 года, и классифицирует каждую из них как potentially_affected, fixed_version_reported, unsupported_runtime или unknown. Результаты являются свидетельствами для триажа, а не оценкой среды выполнения, подтверждением установки исправления или проверкой эксплойта.
unknown.exploitability: not_tested.Python 3.10 или новее и только стандартная библиотека. Зависимостей времени выполнения нет, и node_cve_2026_106074_check.py можно скопировать и использовать отдельно. CI запускает тесты на Ubuntu и Windows с Python 3.10 и 3.14.
# Assess one reported version; print JSON to stdout
python node_cve_2026_106074_check.py --version 22.23.4 --format json

# Assess the synthetic example inventory and write an HTML report
python node_cve_2026_106074_check.py --inventory examples/inventory.example.json --format html --output report.html

# Assess a CSV list; exit 1 if any result is potentially_affected or unsupported_runtime
python node_cve_2026_106074_check.py --csv-list inventory.csv --fail-on-finding

# List every option
python node_cve_2026_106074_check.py --help
CSV — формат по умолчанию, stdout — назначение по умолчанию. --version можно указывать повторно и комбинировать с --inventory и --csv-list; каждое значение или запись описывает отдельную среду выполнения. JSON, CSV и HTML формируются из одних и тех же данных. Подробности см. в разделе Параметры командной строки.
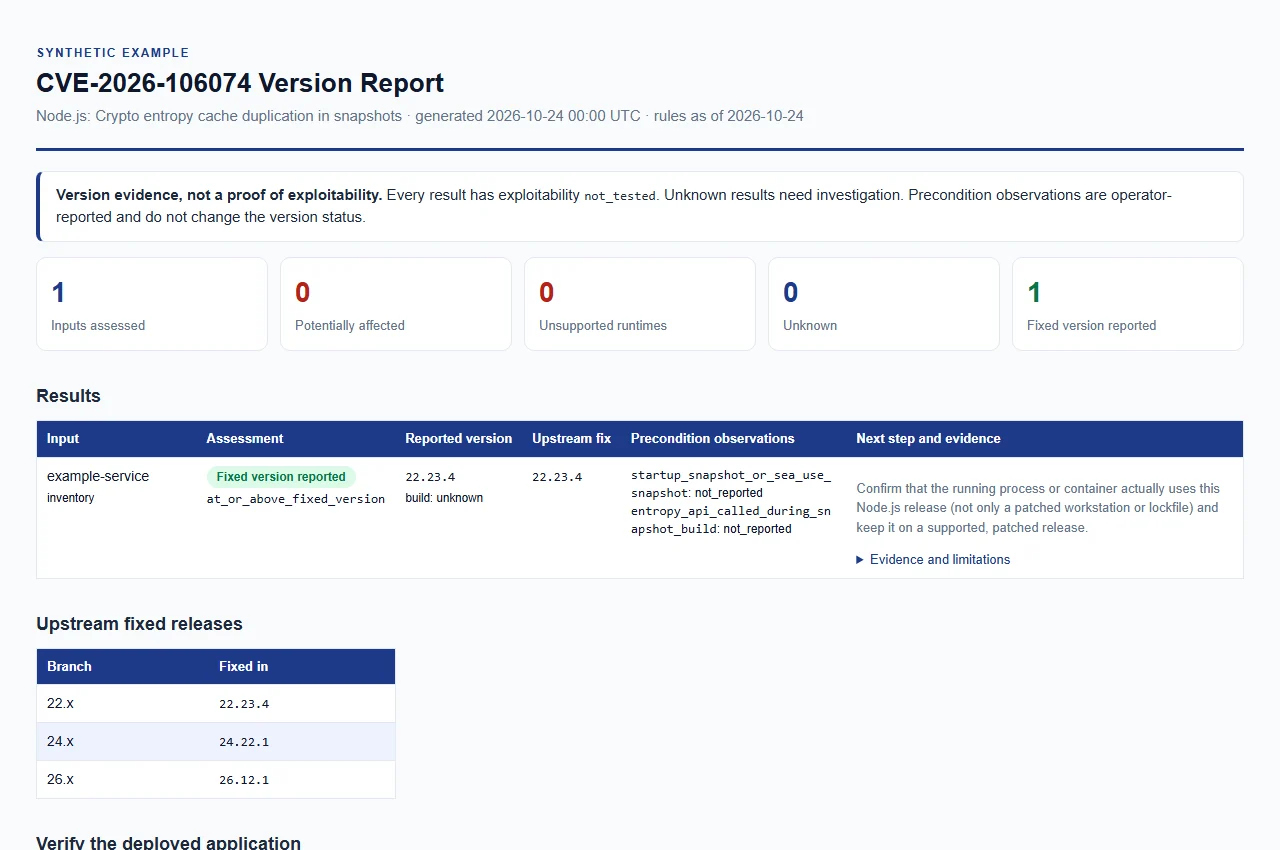
Открыть пример синтетического отчёта. В нём используются только примерные данные, это не оценка реальной среды.
Правила проверены 2026-10-24 по официальному уведомлению о выпуске и связанным исправленным выпускам (уведомление опубликовано 2026-10-21).
| Мажорная версия Node.js | Исправленная версия |
|---|---|
| 22.x | 22.23.4 |
| 24.x | 24.22.1 |
| 26.x | 26.12.1 |
Для каждой перечисленной мажорной версии версии ниже её исправленной версии требуют устранения. Производитель не указывает в уведомлении о выпуске версию, в которой появилась уязвимость, поэтому любая более ранняя версия перечисленной мажорной версии считается потенциально затронутой.
| Сообщённая версия | Результат |
|---|---|
| Обычная версия ниже исправленной версии перечисленной мажорной версии | potentially_affected |
| Исправленная версия или более поздняя обычная версия в той же перечисленной мажорной версии | fixed_version_reported |
| Мажорная версия, снятая с поддержки в графике выпусков Node.js | unsupported_runtime |
| Любая другая мажорная версия (не перечисленная и не снятая с поддержки в проверенном графике) | unknown |
| Отсутствующая, противоречивая, некорректная, предварительная, nightly или иная квалифицированная версия | unknown |
| Источник сборки от производителя, дистрибутива, пользовательский или нераспознанный | unknown |
Примечания к этим правилам:
unsupported_runtime — это рекомендация по обновлению, а не утверждение, что данный конкретный дефект присутствует в каждой исторической сборке. Это относится к мажорным версиям 4–21, 23 и 25, как указано в графике выпусков Node.js, проверенном 2026-10-24, и по выводу к мажорной версии 0 (в графике перечислены только 0.8, 0.10 и 0.12, все завершены к 2016-12-31).unknown (по умолчанию), upstream, official или official_upstream, либо его отсутствие — сравнивается как вышестоящий выпуск; любое другое значение рассматривается как сборка от производителя или пользовательская.fixed_version_reported — это утверждение о сообщённой версии. Это не доказательство развёрнутой среды выполнения и не подтверждённый патч в развёрнутой среде; lockfile или пропатченная рабочая станция не устанавливают, что использует запущенный процесс.v. Сравниваются только обычные версии вида MAJOR.MINOR.PATCH.Каждый входной элемент описывает одну среду выполнения Node.js. Входные данные ограничены, как описано в разделе Ограничения, коды выхода и прерывание.







