 completetech-security/node-cve-2026-106073-check
Автономный офлайн-инструмент проверки свидетельств для Node.js по CVE-2026-106073: обход чтения через realpathSync в Permission Model. Однофайловый Python-скрипт; отчёты в форматах JSON/CSV/HTML; без эксплойт-пейлоадов.





Офлайн-инструмент проверки свидетельств о версиях для CVE-2026-106073 — Node.js: обход чтения через realpathSync в модели разрешений.
Он сравнивает указанные вами версии Node.js с исправленными выпусками, названными в рекомендации по безопасности Node.js, и помечает каждую для триажа. Это скрипт на Python, использующий только стандартную библиотеку, который можно скопировать и запустить отдельно.
exploitability: not_tested, а заявленная исправленная версия не является подтверждением того, что развёрнутая среда выполнения пропатчена.unknown.# Assess one version and print JSON to stdout
python node_cve_2026_106073_check.py --version 22.23.4 --format json
# Assess a JSON inventory and save an HTML report (refuses to overwrite an existing file)
python node_cve_2026_106073_check.py --inventory examples/inventory.example.json --format html --output report.html
# Assess a CSV list and exit 1 if any result is potentially_affected or unsupported_runtime
python node_cve_2026_106073_check.py --csv-list inventory.csv --fail-on-finding
# Show all options, then run the local-only tests
python node_cve_2026_106073_check.py --help
python -m unittest -v
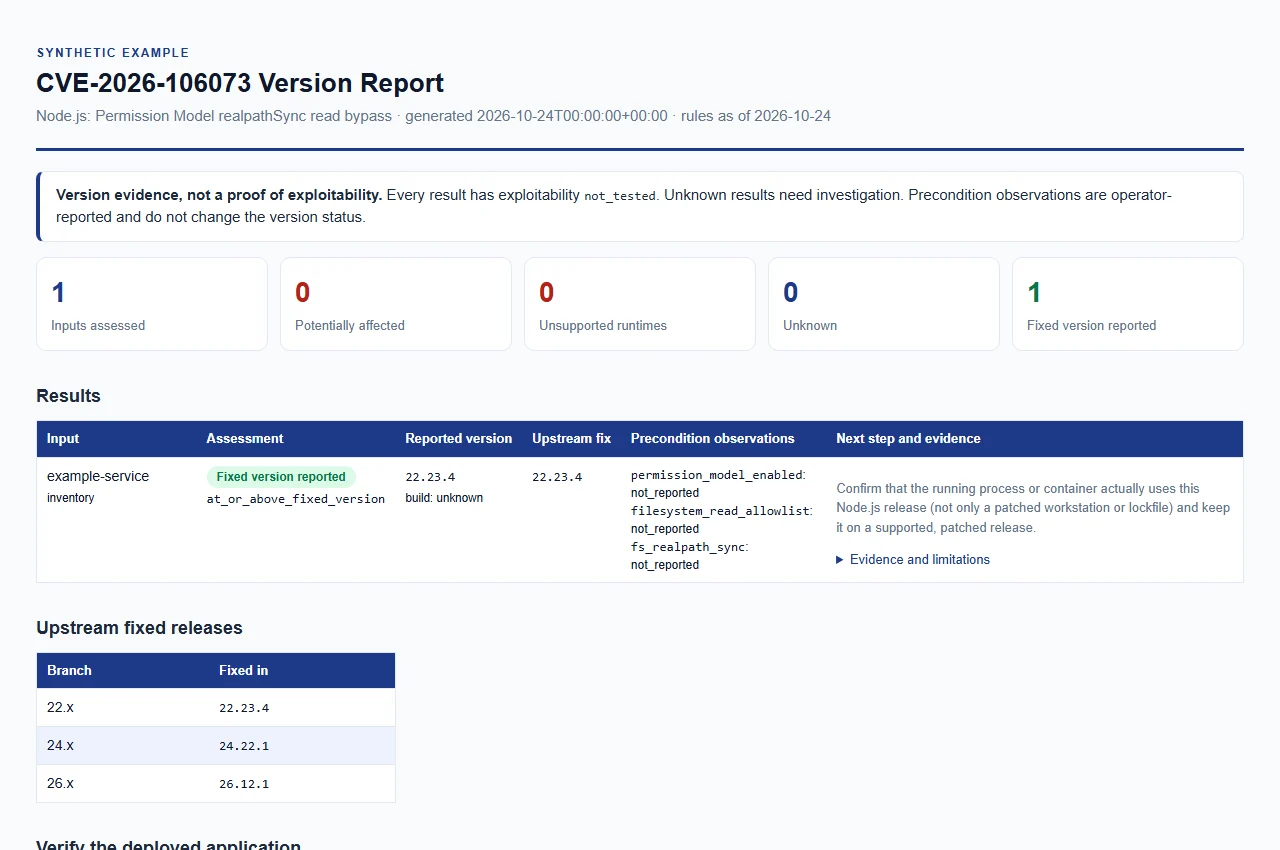
Открыть синтетический пример отчёта. Только примерные данные; это не реальная оценка.
Требуется хотя бы один из параметров --version, --inventory или --csv-list. Их можно комбинировать, и они оцениваются в указанном порядке.
| Параметр | Назначение |
|---|---|
--version VERSION (псевдоним --node-version) | Оценить явно указанную версию Node.js. Ведущая v допускается. Можно повторять; каждое значение описывает отдельную среду выполнения. |
--build-source SOURCE | Происхождение сборок --version (не более 512 символов). Пустое значение, unknown (по умолчанию), upstream, official и official_upstream сравниваются как вышестоящие сборки; любое другое значение, например имя поставщика, даёт unknown (см. Интерпретация результатов). |
--permission-model-enabled, --filesystem-read-allowlist, --fs-realpath-sync | Каждый принимает true или false. Записывает наблюдение оператора для входных данных --version. См. Наблюдения о предусловиях. |
--inventory FILE | JSON-объект или массив записей. Можно повторять. |
--csv-list FILE | CSV-список со столбцом node_version. Можно повторять. |
--format {csv,json,html} | Формат отчёта. По умолчанию: csv. Все форматы содержат одни и те же доказательства. |
--output FILE | Сохранить отчёт в новый файл. По умолчанию: stdout. Каталог должен уже существовать. |
--force | Заменить существующий выходной файл. Без него существующие отчёты защищены. Входные файлы никогда не могут быть перезаписаны, даже с --force. |
--brand NAME | Название организации, отображаемое в HTML-отчёте (не более 512 символов). По умолчанию: CompleteTech LLC. |
--fail-on-finding | Завершиться с кодом 1, если какой-либо результат — potentially_affected или unsupported_runtime. Операционные ошибки по-прежнему завершаются с кодом 2. |
--tool-version | Вывести имя и версию инструмента. |
Оба формата принимают не более 512 символов на текстовое поле. Примеры находятся в examples/inventory.example.json.
JSON — это один объект или массив объектов. Каждая запись требует целочисленного schema_version: 1 и строкового node_version. Необязательные поля: runtime (только "node"), label, build_source и ключи наблюдений ниже, каждый из которых принимает значение true, false или null. Неизвестные ключи, дублирующиеся ключи, неконечные числа и недопустимые типы отклоняются.
CSV требует строку заголовка со столбцом node_version. Необязательные столбцы: label, build_source и столбцы наблюдений ниже, ячейки которых должны быть ровно true, false или пустыми. Недокументированные или дублирующиеся столбцы, строки с иным числом полей, чем в заголовке, одиночные кавычки внутри ячеек без кавычек и символы NUL отклоняются. schema_version и runtime не являются столбцами CSV.
Если label опущен, записи помечаются именем файла (без расширения) и номером записи.
| Ключ наблюдения | Значение |
|---|---|
permission_model_enabled | модель разрешений включена |
filesystem_read_allowlist | список разрешённых для чтения файловых путей |
fs_realpath_sync | синхронизация fs realpath |
Они предоставляются оператором и не проверяются. Они сообщаются как reported_true, reported_false или not_reported; они никогда не изменяют результат по версии и не устанавливают достижимость.






