completetech-security/netscaler-cve-2026-88777-check
Автономный офлайн-инструмент проверки свидетельств NetScaler ADC / Gateway для CVE-2026-88777. Отчётность по прошивке и конфигурации. Автономный Python; отчёты в JSON/CSV/HTML; без эксплойт-пейлоадов.





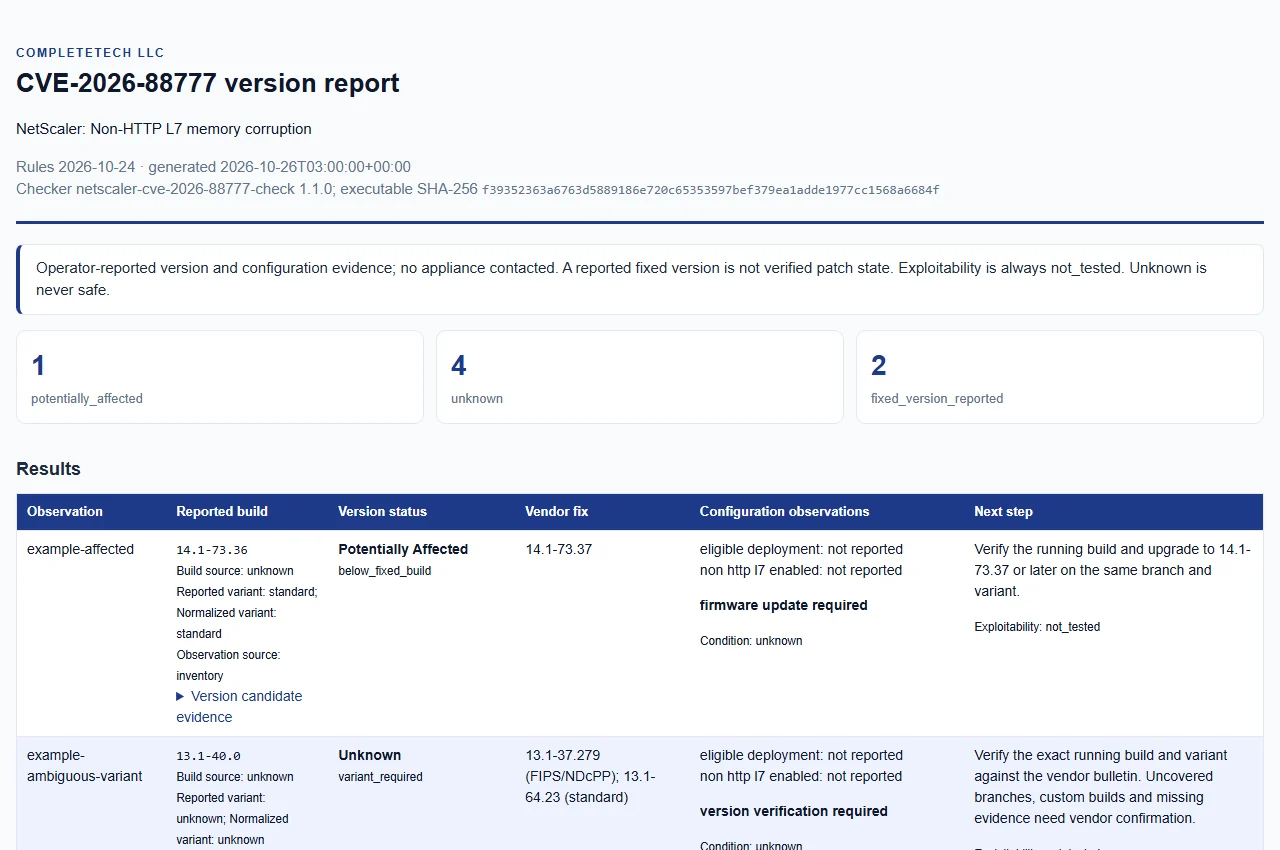
Автономная (offline) триажная проверка предоставленных оператором данных о сборке и конфигурации NetScaler для CVE-2026-88777 — повреждения памяти Non-HTTP L7 в NetScaler ADC и Gateway.
Чекер представляет собой автономный Python-скрипт, использующий только стандартную библиотеку. Он сравнивает предоставленные вами строки сборки с исправленными сборками вендора и выводит отчёт в формате JSON, CSV или HTML. Он никогда не обращается к устройству, не выполняет код приложения, не сканирует конфигурацию, не отправляет эксплойт-полезную нагрузку и не проверяет эксплуатируемость, а также не имеет сетевого режима.
Этот репозиторий охватывает только одну CVE и следует соглашениям отчётности node2shell-check и php2shell-check. Каждый результат — это непроверенное утверждение оператора.
potentially_affected не означает подтверждённую эксплуатируемость.fixed_version_reported не является проверенным исправлением или гарантией безопасности.unknown никогда не означает безопасность.exploitability: not_tested.python3 в некоторых системах). CI покрывает 3.10 и 3.14.python netscaler_cve_2026_88777_check.py --version 14.1-73.36 --variant standard
python netscaler_cve_2026_88777_check.py --inventory docs/example-inventory.json --format html --output report.html
python netscaler_cve_2026_88777_check.py --csv-list inventory.csv --format json --fail-on-finding
--help выводит список всех параметров. Входные данные можно комбинировать в одном запуске. Существующий файл отчёта отклоняется, если не указан --force.
| Параметр | Назначение |
|---|---|
--version BUILD | Указываемая сборка NetScaler; можно повторять |
--variant standard|fips|ndcpp | Вариант, применяемый к каждому --version; неуказанный или неоднозначный вариант может остаться неизвестным |
--build-source SOURCE | Источник, применяемый к каждому --version: unknown (по умолчанию), official или citrix. Любое другое значение оставляет результат неизвестным |
--inventory FILE | Строгий JSON-инвентарь; можно повторять |
--csv-list FILE | Строгий CSV с заголовком version; можно повторять |
--eligible-deployment, --non-http-l7-enabled | Наблюдения конфигурации: true, false или unknown (по умолчанию); см. Наблюдения конфигурации |
--format json|csv|html | Формат отчёта (по умолчанию json) |
--output FILE | Файл отчёта (по умолчанию stdout); каталог должен уже существовать |
--force | Явно заменить существующий файл отчёта |
--fail-on-finding | Завершиться с кодом 1 при наличии находки; см. коды выхода |
--tool-version | Вывести имя и версию инструмента |
Ограничения входных данных: до 100 входных файлов и 10 000 наблюдений за запуск, 4 MiB на файл и 512 символов на строку. Входные данные должны быть обычным файлом; архивы и деревья каталогов никогда не открываются. Пути входа и выхода должны различаться, а диагностика не выводит приватные пути или переданные значения. Обязательные поля, необязательный version_candidates, строгие правила JSON/CSV и полные защиты выходного пути описаны в справочнике.
Синтетический пример инвентаря показывает структуру JSON-входа.
Затронутый означает строго до исправленной сборки для той же ветки и варианта. Нижняя граница или вывод о жизненном цикле не придумываются. Другие ветки и 14.1 NDcPP остаются неизвестными. Неуказанный вариант 13.1 остаётся неизвестным, если сравнения standard и FIPS/NDcPP расходятся.
| Ветка и вариант | Исправленная сборка вендора |
|---|---|
| 14.1 standard | 14.1-73.37 |
| 13.1 standard | 13.1-64.23 |
| 14.1 FIPS | 14.1-73.37 |
| 13.1 FIPS/NDcPP | 13.1-37.279 |
Парсер принимает 14.1-73.37, 14.1.73.37 и NS14.1: Build 73.37.nc, при необходимости с пометкой FIPS/NDcPP перед необязательным маркером nc. Указывайте только текст сборки. Некорректные, квалифицированные, не-ASCII, конфликтующие, пользовательские сборки и непокрытые данные остаются неизвестными.
Указывайте явные наблюдения как флаги CLI true, false или unknown, JSON-булевы значения/null или документированные значения CSV. Они остаются отдельными от статуса версии и не доказывают достижимость. Локальная конфигурация или данные процессов не собираются.
| Наблюдение CLI | Значение | Условие экспозиции ожидает |
|---|---|---|
--eligible-deployment | Устройство является развёртыванием LB/CS или CGNAT-LSN/NAT64 | true |
--non-http-l7-enabled | Включена функция протокола L7, отличного от HTTP | true |
Форматы: JSON, безопасный для формул CSV и самодостаточный HTML без скриптов. Синтетический пример входных данных и сгенерированный отчёт не описывают реальные системы.