completetech-security/http2shell-check
Офлайн-проверка подверженности и инвентаризация Brotli / HTTP2Shell (CVE-2026-111497) в проверенных экосистемах. Python 3.10+, без зависимостей и эксплойт-пейлоадов.

Подверженность декодера Brotli, с доказательствами.
http2shell-check оценивает заявленные версии и инвентаризацию компонентов на предмет CVE-2026-111497 — уязвимости декодера Google Brotli, также известной как HTTP2Shell или Node2Shell. Эти названия описывают одну и ту же базовую уязвимость. HTTP/2 при этом не требуется.
Инструмент охватывает нативный Brotli, Node.js, Bun, Python Brotli/brotlicffi, Brotli4j, Envoy, Istio и точные снимки исходных пакетов Debian. Автономный Python-чекер не выполняет сетевых запросов, не импортирует декодер и не отправляет эксплойт-пейлоады. Сравнение версий — это триаж, а не доказательство: эксплуатируемость всегда имеет значение not_tested, а заявленная исправленная версия не является подтверждённым развёрнутым патчем.
Python 3.10+ на Windows, Linux или macOS. Устанавливать ничего не нужно: чекер и его тесты используют только стандартную библиотеку. Используйте python3, если python недоступен.
git clone https://github.com/CompleTetech-Security/http2shell-check.git
cd http2shell-check

# Assess explicit versions
python http2shell_check.py --component brotli=1.2.0 --format json
python http2shell_check.py --component python-brotli=1.2.1 --component bun=1.4.3

# Assess an inventory and write an offline HTML report
python http2shell_check.py --inventory examples/inventory.json --format html --output report.html

# Assess the current Python environment's installed packages
python collect_python.py > runtime.json
python http2shell_check.py --inventory runtime.json --format json
Существующие выходные файлы отклоняются, если не указан --force. Храните реальные инвентаризации и отчёты вне Git. Файл проверки также работает при копировании в другое место; укажите --logo approved-logo.png, если хотите логотип в HTML-отчётах.
Укажите хотя бы один входной параметр. --component, --inventory, --pip-list и --node-inventory можно повторять и комбинировать; каждый создаёт независимые наблюдения.
| Вход | Источник |
|---|---|
--component PRODUCT=VERSION | Одна версия, указанная в командной строке. |
--inventory PATH | Каноническая JSON-инвентаризация с несколькими компонентами. |
--pip-list PATH | Вывод python -m pip list --format=json; оцениваются только записи Brotli/brotlicffi. |
--node-inventory PATH | Существующий файл сборщика node2shell-check v1. |
Общие параметры:
| Параметр | По умолчанию | Поведение |
|---|---|---|
--format csv|json|html | csv | Формат вывода; все форматы содержат одинаковые результаты по компонентам и метаданные отчёта. |
--output PATH | stdout | Атомарно публикует готовый отчёт. |
--force | выкл. | Заменяет существующий выходной файл. Входные данные, файл проверки и файлы логотипов остаются защищёнными. |
--brand NAME | CompleteTech LLC | Название организации в HTML. |
--logo PATH | встроенный assets/logo.png для бренда по умолчанию, если присутствует | Встраивает PNG размером до 1 МиБ. Пользовательский бренд исключает логотип по умолчанию. |
--fail-on-finding | выкл. | Завершение с кодом 1 для результатов potentially_affected или unsupported_runtime. |
--version, --help | Вывод версии инструмента или справки по использованию. |
Каноническая схема инвентаризации, сведения об адаптерах, ограничения полей, а также полный справочник параметров и кодов завершения находятся в docs/REFERENCE.md. Идентификаторы продуктов и правила версий описаны в методологии. Неизвестные идентификаторы дают неизвестное покрытие, а не предположительное совпадение.
| Код | Значение |
|---|---|
0 | Отчёт записан без операционных ошибок. |
1 | При --fail-on-finding хотя бы один результат — potentially_affected или unsupported_runtime. |
2 | Операционный сбой: недопустимые аргументы или ошибка входных данных, сбора или вывода. Допустимые наблюдения из других входных данных по возможности сохраняются. |
130 | Прервано. |
Прерывание во время оценки публикует завершённые наблюдения по компонентам с complete=false. Прерывание во время вывода сохраняет существующий пункт назначения и может не оставить нового отчёта. Операционные ошибки не являются результатами оценки, а частичный отчёт не является полным.
HTML-отчёт — это один автономный файл без скриптов. Он включает встроенный логотип, сводные подсчёты, приоритизированные наблюдения по компонентам, доказательства, неизвестные, пробелы в покрытии, рекомендации по устранению, исправления по веткам и ссылки на источники. Он адаптируется к светлой и тёмной темам и корректно печатается. Используйте --brand "Your Organization" --logo approved-logo.png для пользовательского брендинга.
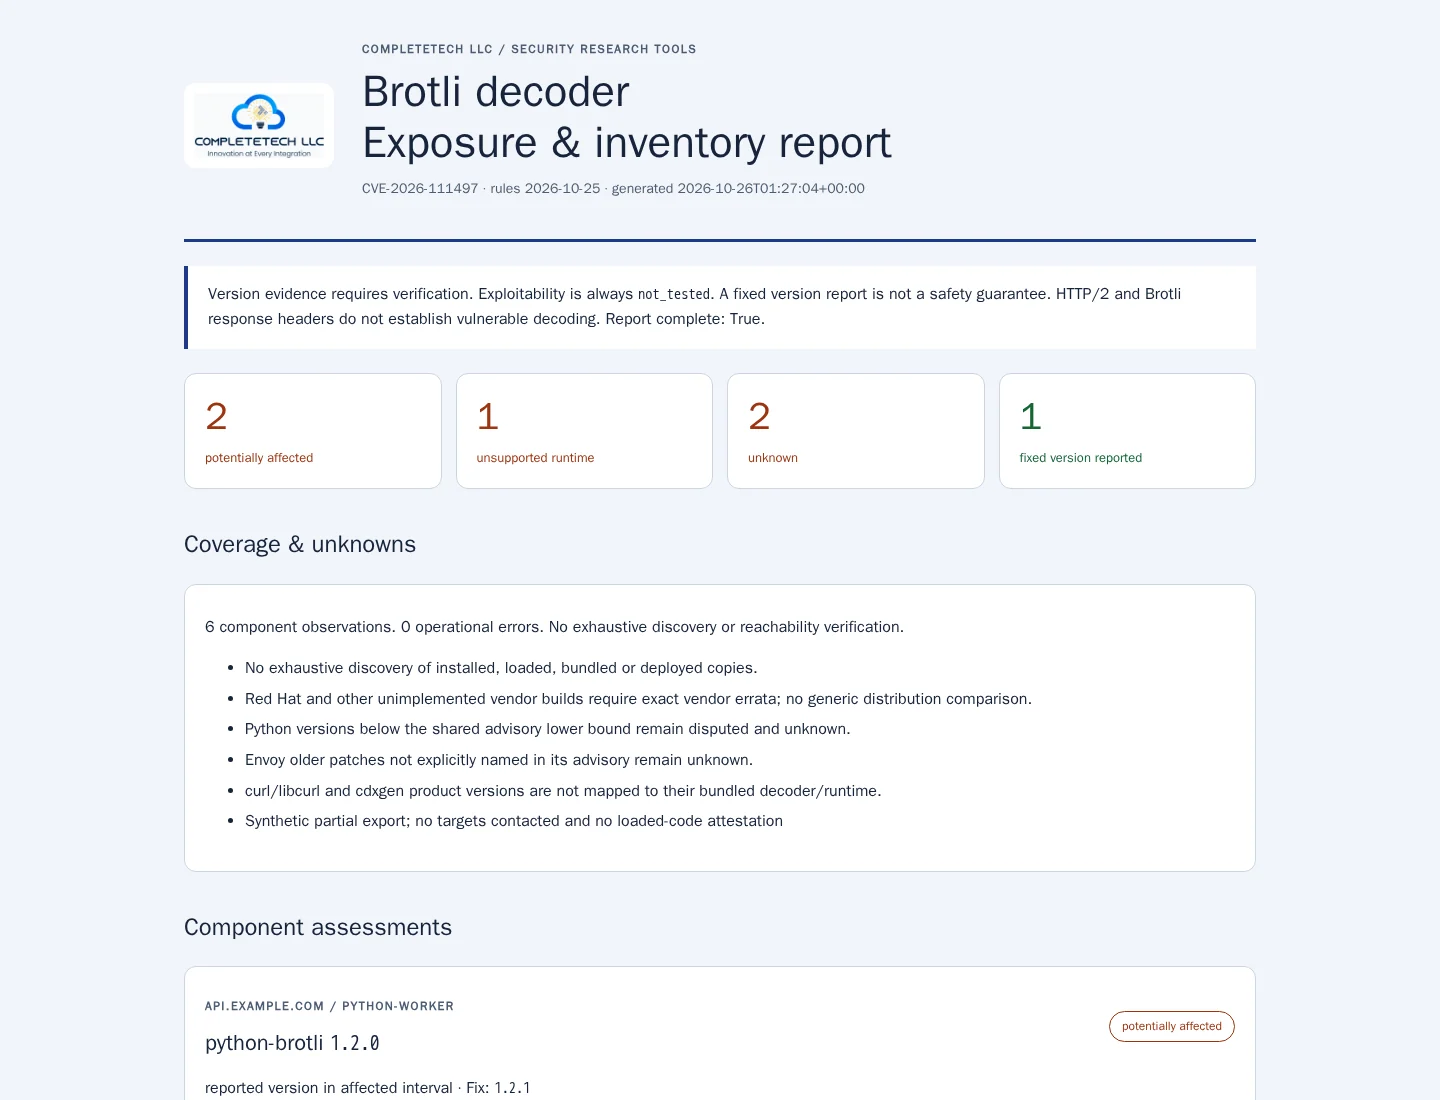
Открыть синтетический пример. На скриншотах показан фактический сгенерированный вывод; цели не сканировались. См. также узкую компоновку и предпросмотр печати.
| Статус | Значение |
|---|---|
potentially_affected | Указанная версия соответствует проверенному затронутому интервалу или точному пакету поставщика. Проверьте фактически развёрнутую копию и входные пути. |
fixed_version_reported | Версия соответствует применимому правилу. Состояние патчей в развёртывании и безопасность остаются непроверенными. |
unsupported_runtime | Более старая, неподдерживаемая ветка Node.js требует обновления или проверки поставщиком. Это не подтверждение CVE. |
unknown | Отсутствующие, спорные, условные, пользовательские, противоречивые или непокрытые доказательства требуют проверки. |