Автономная офлайн-проверка свидетельств CopyEscape для Docker по CVE-2026-17106. Свидетельства версии Docker и конфигурации сборки. Автономный Python; отчёты в форматах JSON/CSV/HTML; без эксплойт-пейлоадов.



Выход за пределы места назначения при копировании в Docker
CVE-2026-17106 · офлайн-триаж версий
copyescape-check — это специализированный репозиторий для CVE-2026-17106 (псевдоним GHSA-hfg8-hc9c-6c3h), уязвимости, при которой специально сформированный архив может заставить docker cp при копировании наружу (и другие операции извлечения moby/go-archive) записывать данные за пределы предполагаемого места назначения.
Это автономный инструмент на Python 3.10+, использующий только стандартную библиотеку, который сравнивает указанные оператором версии Docker Engine/CLI, Docker Desktop и moby/go-archive с опубликованными исправлениями и честно сообщает о неопределённости. Он не выполняет сетевых запросов, не запускает Docker или код приложений и никогда не проверяет эксплуатируемость. От CompleteTech LLC.
[!IMPORTANT] Сравнение версий — это свидетельство, а не подтверждённое состояние среды выполнения. Результат
potentially_affectedне является подтверждённой эксплуатируемостью, аfixed_version_reportedне является гарантией безопасности или подтверждённым развёрнутым исправлением. Вендорные бэкпорты и кастомные сборки невозможно обнаружить по строке версии.
| Поле | Область применения |
|---|---|
| Идентификатор эксплойта | CVE-2026-17106 |
| Псевдонимы для этого же эксплойта | GHSA-hfg8-hc9c-6c3h |
| Правила сверены с первоисточниками | 2026-10-24 |
| Состояние реализации | Реализовано (офлайн-триаж версий) |
Псевдонимы и несколько затронутых продуктов обозначают один и тот же эксплойт; они не создают дополнительных областей сканирования. Исправления для разных уязвимостей должны находиться в независимых репозиториях.
python3, подставляйте его в приведённых ниже командах.python copyescape_check.py --version docker-engine=29.6.2 --version go-archive=0.2.5 --format json
python copyescape_check.py --inventory inventory.json --format html --output report.html
python copyescape_check.py --csv components.csv --fail-on-finding
В первой команде Engine 29.6.2 находится ниже заявленного исправления (potentially_affected), а go-archive 0.2.5 попадает в диапазон, где источники расходятся (unknown, никогда не безопасно).
Запустите python copyescape_check.py --help, чтобы узнать об использовании и кодах выхода, и python copyescape_check.py --tool-version, чтобы узнать версию проверяющего инструмента. Запустите тесты с помощью python -m unittest -v. Входные данные, поля и форматы вывода описаны в справочнике.
На изображениях показан HTML-отчёт, сформированный из синтетических входных данных с зарезервированными именами в docs/example-inventory.json; результат — docs/example-report.html. Это пример реального вывода проверяющего инструмента, а не оценка какой-либо системы.
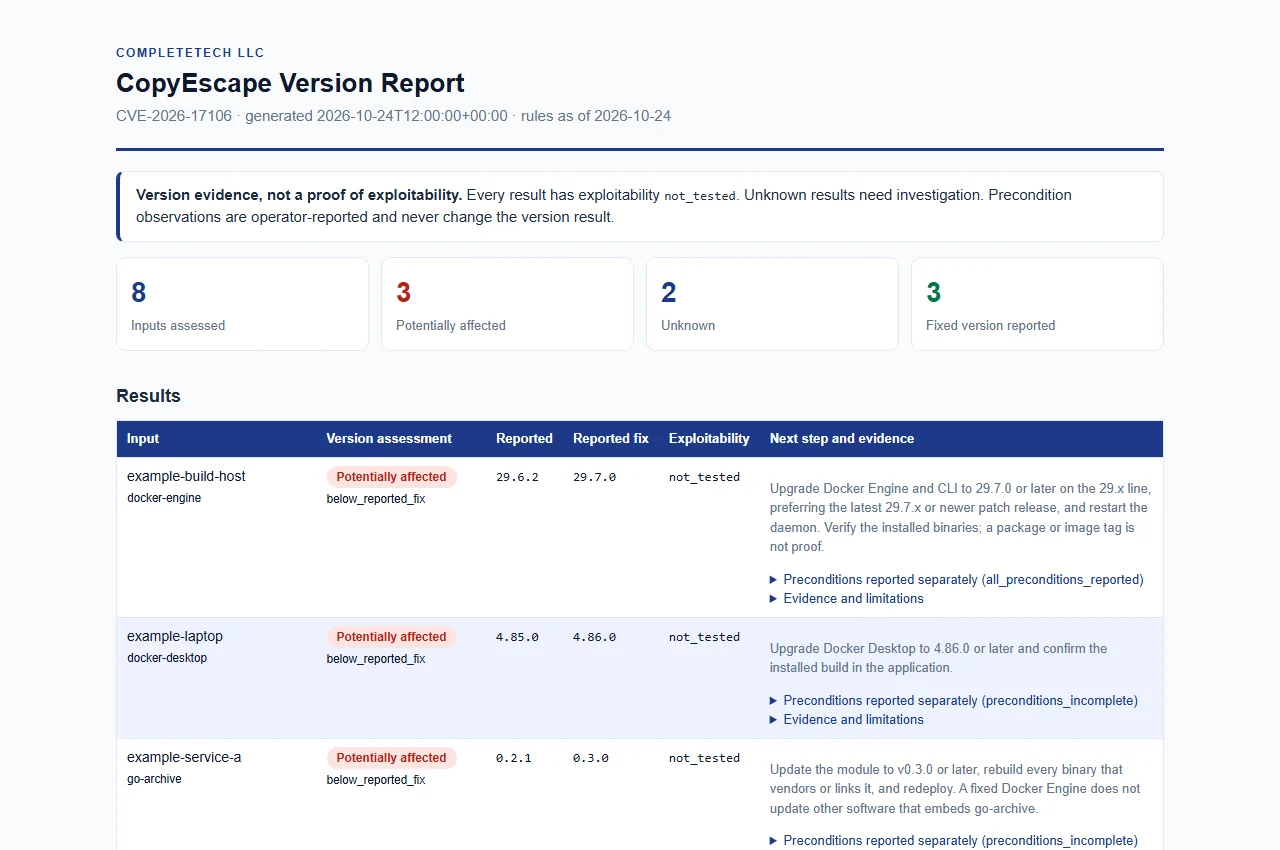
Синтетический пример, сгенерированный из вымышленных входных данных; не является реальной оценкой.
copyescape_status (статус версии) отделён от наблюдений о предварительных условиях и от эксплуатируемости.
| Статус | Значение |
|---|---|
potentially_affected | Заявленная простая версия ниже заявленного исправления на единственной линии релизов, которую покрывают источники. Эксплуатируемость не подтверждена. |
fixed_version_reported | Заявленная простая версия соответствует заявленному исправлению. Это не гарантия того, что развёрнутая сборка пропатчена. |
unknown | Отсутствующие, некорректные, предрелизные, квалифицированные, вендорские/кастомные сборки, конфликтующие, спорные по диапазону или непокрытые линии версий. Проверьте их; они никогда не влияют на код выхода. |
not_tested для каждого результата.docker cp или извлечение через go-archive, права на запись в файловую систему хоста) могут быть переданы как наблюдения оператора. Они сообщаются рядом с результатом по версии и никогда его не изменяют.unsupported_runtime не используется: рассмотренные вендорские источники не публикуют сведения о жизненном цикле этих компонентов в данном контексте.x.y.z (необязательный ведущий v); всё остальное остаётся unknown.Полный список причин статуса версии и полей отчёта приведён в справочнике.
Проверено 2026-10-24 по первоисточникам, приведённым ниже. Правила представляют собой датированный офлайн-снимок (rules_as_of присутствует в каждом отчёте); перед тем как полагаться на старую копию этого инструмента, перепроверьте рекомендации.
| Компонент | Заявленная исправленная версия | Оцениваемая линия | Источник |
|---|---|---|---|
| Docker Engine / CLI | 29.7.0 | 29.x | Примечания к выпуску Docker Engine v29 |
| Docker Desktop | 4.86.0 | 4.x | Объявления о безопасности Docker |
moby/go-archive | 0.3.0 | 0.x | Рекомендации издателя и проверенные на GitHub |
Обработка границ и ограничения:








