

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/christopher-pace/cve-2023-51073
Безопасность IoTАнализ уязвимостейЭксплуатацияСетевая безопасностьБезопасность оборудования и IoTАнализ Прошивок
GitHubchristopher-pace/cve-2023-51073

CVE-2023-51073

Поделиться

Уязвимость проверки сервера обновления прошивки на Buffalo LS210D версии 1.78-0.03

Репозиторий
362 лет назадЕщё не проверено

CVE-2023-51073 - Уязвимость проверки сервера обновления прошивки в Buffalo LS210D версии 1.78-0.03

Кристофер Дж. Пейс и Райан Миллер

Buffalo LS210D — это сетевой накопитель (NAS), разработанный и продаваемый для малого бизнеса и частных лиц. В LS210D есть возможность удаленной загрузки и установки обновления прошивки. LS210D уязвим к атаке «злоумышленник в середине» (AitM) в этой функции. Злоумышленник, контролирующий вышестоящее соединение жертвы, сможет либо предоставить неверное DNS-имя для сервера обновлений, либо перенаправить трафик с сервера обновлений на вредоносный сервер. Это может привести к выполнению команд от имени пользователя root или к прямой установке вредоносного ПО.

Файл /etc/init.d/update_notifications.sh вызывается из серверного сценария обновления прошивки в /www/buffalo/www/dynamic/system/update/BufUpdate.pm. Внутри update_notifications.sh находится следующая строка:
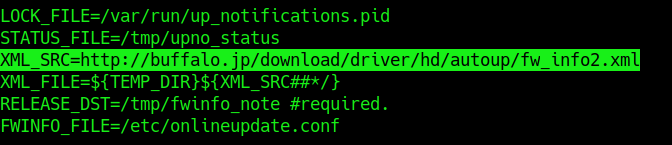
firmware-source

Открытие этого xml-файла показывает, что сам XML-файл также указывает на соединение только по HTTP:
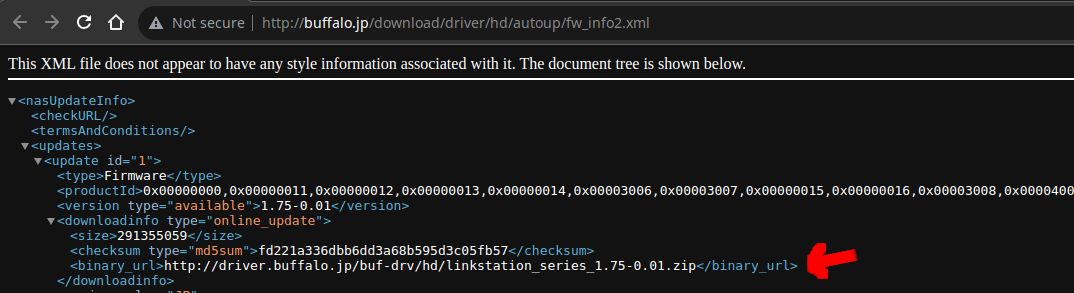
xml-file

Кроме того, этот zip-файл также не зашифрован. Предыдущие исследования этой модели привели нас к загрузке утилиты ручного обновления прошивки, которая включала zip-файл, защищенный паролем. Файл linkstation_series_1.75-0.01.zip не содержит таких защитных мер. Внутри архива находится файл hddrootfs.buffalo.updated, который содержит архив hddrootfs.buffalo, содержащий корневую файловую систему LS120D. Злоумышленник может напрямую просматривать и изменять этот zip-файл, чтобы включить в него собственное вредоносное ПО или прочитать конфиденциальные файлы.
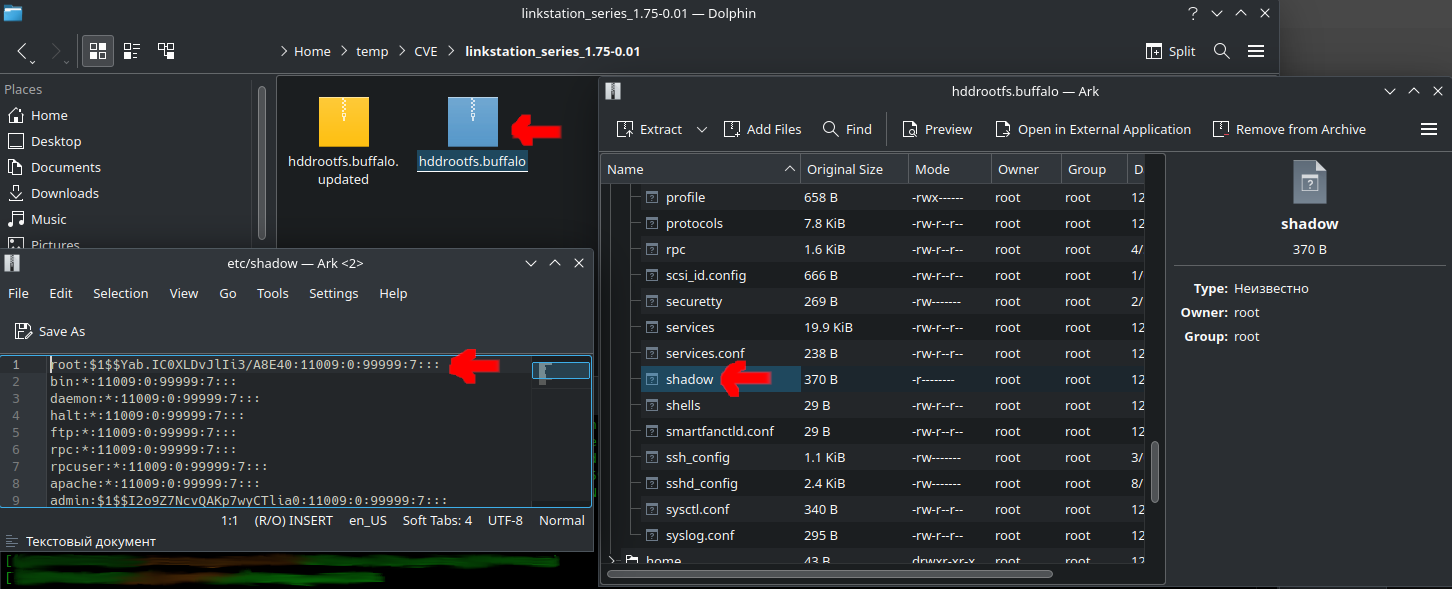
firnware-shadow

После того как злоумышленник выполнил атаку AitM, маршрутизатор с готовностью предложит установить обновленную прошивку. Вот пример такой атаки: на экране справа показаны необходимые изменения в fw_info2.xml, а именно добавление 0x0000001D в тег productId и увеличение тега версии до значения, превышающего версию прошивки жертвы (в данном случае 1.78-0.04).
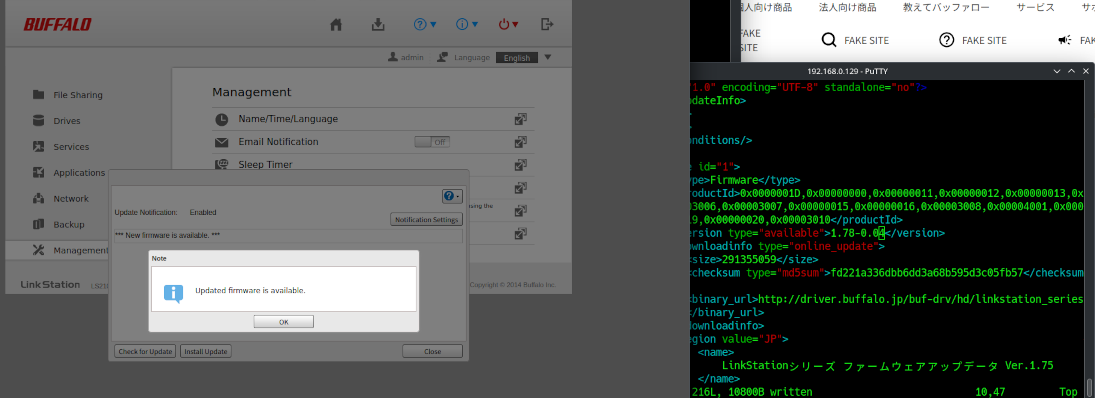
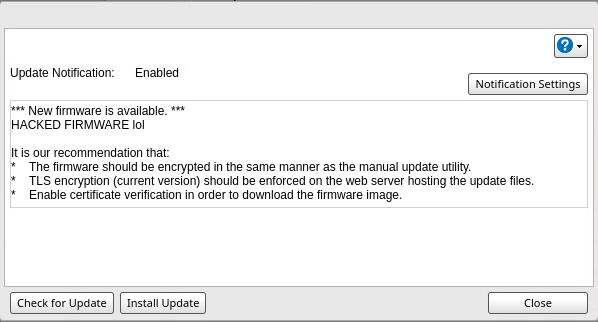
firmware-update-available

recommendations

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    968
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    556
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    347
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    319
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    297

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






