
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CopyFail-for-dummies — Заметки исследования и proof-of-concept для CVE-2026-31431 в ядре Linux, документирующие ошибку повреждения page cache в AF_ALG splice() с исходными артефактами и диаграммой. | Kitploit
Инструменты/GitHubGitHub/chernstepanov/copyfail-for-dummies
Анализ уязвимостейЭксплуатацияАнализ Бинарных ФайловСтатьи и ИсследованияОбучение и Образование
GitHubchernstepanov/copyfail-for-dummies

CopyFail-for-dummies

Заметки исследования и proof-of-concept для CVE-2026-31431 в ядре Linux, документирующие ошибку повреждения page cache в AF_ALG splice() с исходными артефактами и диаграммой.

Репозиторий
1296 месяцев назадЕщё не проверено
Поделиться

Copy Fail / CVE-2026-31431 — Исследовательские заметки

Обзор

Этот репозиторий содержит очищенную техническую диаграмму и вспомогательные заметки об уязвимости ядра Linux, обычно называемой Copy Fail и отслеживаемой как CVE-2026-31431.

Назначение этого материала:

  • объяснить механизм ошибки на системном уровне;
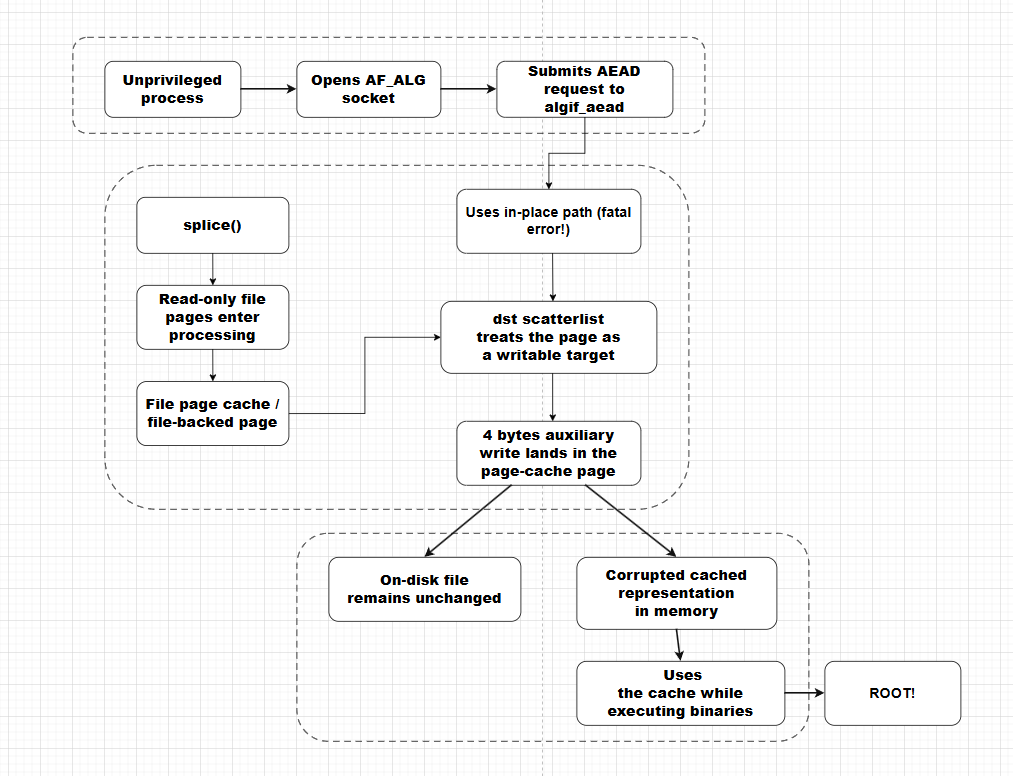
  • задокументировать взаимосвязь между AF_ALG, algif_aead, splice(), страницами, поддерживаемыми файлами, и повреждением page cache;
  • предоставить готовую к публикации диаграмму для отчётов, тематических исследований и защитных брифингов.

Этот репозиторий не является руководством по эксплуатации.

На практике репозиторий расширяет и документирует исходный минимизированный публичный proof-of-concept copy.fail в более удобной для проверки неминифицированной форме, включая вариант, ориентированный на C++ бинарные файлы. Включённые материалы предназначены только для 64-битных систем.


Как это работает

На высоком уровне проблема связана с ошибочной обработкой на месте в пути algif_aead.

Важная концептуальная цепочка выглядит так:

  1. локальный непривилегированный процесс взаимодействует с криптографическим API ядра через AF_ALG;
  2. запрос AEAD отправляется в algif_aead;
  3. страницы, поддерживаемые файлами, могут попасть в цепочку обработки через путь с нулевым копированием, включающий splice();
  4. выбирается ошибочный путь обработки на месте, где страница может рассматриваться как доступный для записи пункт назначения;
  5. небольшая вспомогательная запись попадает в страницу, поддерживаемую page cache;
  6. файл на диске остаётся неизменным, но кэшированное представление в памяти повреждается;
  7. последующее выполнение может использовать повреждённое кэшированное представление вместо чистого содержимого с диска.

Ключевой аналитический момент — расхождение между:

  • неизменённым файлом на диске, и
  • изменённым кэшированным представлением в памяти.

Диаграмма Copy Fail


Что содержит этот репозиторий

  • copyfail.cpp — исследовательский исходный артефакт на C++
  • copyfail.py — исследовательский исходный артефакт на Python
  • copyfail — скомпилированный бинарный артефакт на C++

Сборка бинарного файла

Репозиторий также включает скомпилированный бинарный артефакт на C++, собранный из исходного файла на C++. Пример команды сборки:

g++ -Os -s copyfail.cpp -lz -o copyfail

Отказ от ответственности

Этот репозиторий предоставлен только для защитных исследований, документации и образовательного анализа.

Не используйте его для воздействия на реальные системы, изменения привилегированных исполняемых файлов или получения несанкционированного доступа.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    260
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    251

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




