
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-67246 — CVE-2025-67246 | Kitploit
Инструменты/GitHubGitHub/cdipper/cve-2025-67246
Криминалистика памятиАнализ уязвимостейЭксплуатацияАппаратная БезопасностьАнализ Бинарных Файлов
GitHubcdipper/cve-2025-67246

CVE-2025-67246

CVE-2025-67246

Репозиторий
4910 месяцев назадЕщё не проверено
Поделиться

CVE-2025-67246

Название уязвимости: Неправильный контроль доступа в LuDaShi

Затронутые версии: Менее 6.1026.4505.112

Время обнаружения: 2 декабря 2025 года

Обнаружил: ZhouRui

Отчёт об анализе:

LuDaShi — известное бесплатное системное служебное ПО, которое предоставляет бесплатную аппаратную аутентификацию, обеспечение стабильности компьютера (мобильного телефона) и повышение производительности системы. Драйвер ComputerZ_x64.sys в LuDaShi и его сопутствующих системных продуктах (оптимизация производительности компьютера, мониторинг производительности системы) содержит данные, позволяющие читать младшие 4 ГБ адресного пространства ядра.
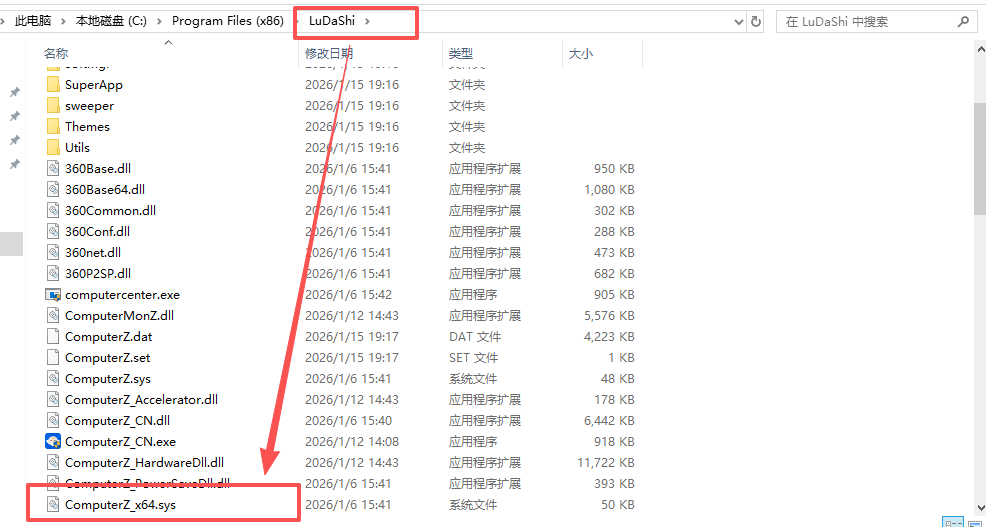
image-20260115191727859

Этот драйвер предоставляет интерфейс IOCTL (0xF1002508) пользовательскому пространству. Этот интерфейс не выполняет должную проверку переданного адреса памяти при обработке входных параметров, предоставленных пользователем. Процессы пользовательского пространства могут передать драйверу через этот интерфейс произвольное значение адреса в младших 4 ГБ. Затем драйвер использует этот адрес для чтения содержимого физической памяти и возвращает результат вызывающему из пользовательского пространства. Поскольку этот параметр адреса не имеет эффективных проверок контроля доступа, злоумышленники могут использовать его для чтения областей системной памяти, обычно недоступных через виртуальное адресное пространство ядра, что приводит к утечке конфиденциальной информации. Эта проблема позволяет локальным администраторам получать данные системной памяти без дополнительных привилегий, используя загруженный уязвимый драйвер, тем самым нарушая механизм изоляции доступа к памяти операционной системы.

Этот драйвер предоставляет прикладному уровню доступную символическую ссылку на объект устройства (ComputerZ). Далее, в функции диспетчеризации sub_11008, обрабатывающей IOCTL.
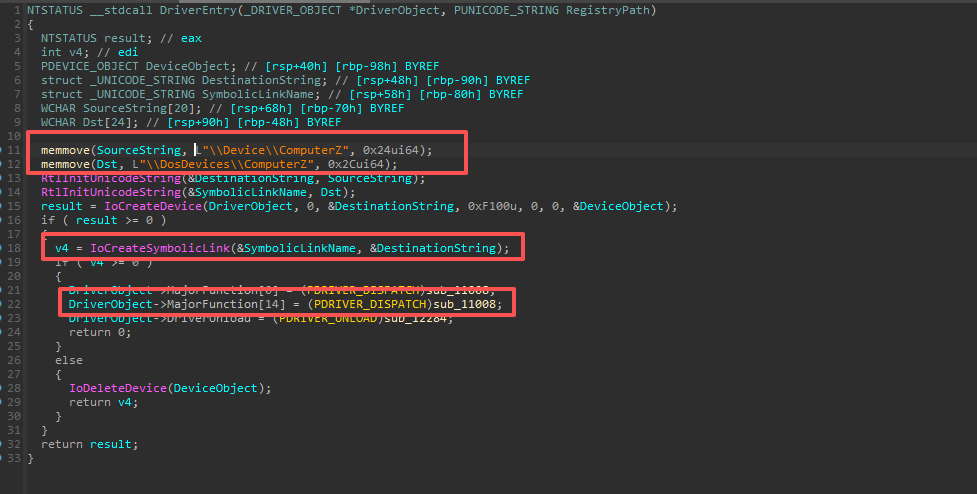
image-20260115185458609

Когда IoControlCode равен 0xF1002508, выполняется следующий код. Он отображает произвольные данные из адреса ядра в младших 4 ГБ в прикладной уровень через MmMapIoSpace. Злоумышленник может создать доказательство концепции (POC) для чтения данных произвольного размера с любого физического адреса в младших 4 ГБ и возврата их в прикладной уровень.

image-20260115185840971

Загрузите этот драйвер, запустите POC-код из этого репозитория, и эффект атаки будет следующим. В этом примере я попытался прочитать 8 байт данных с физического адреса 0xF0000, но объём считываемых данных является произвольным.
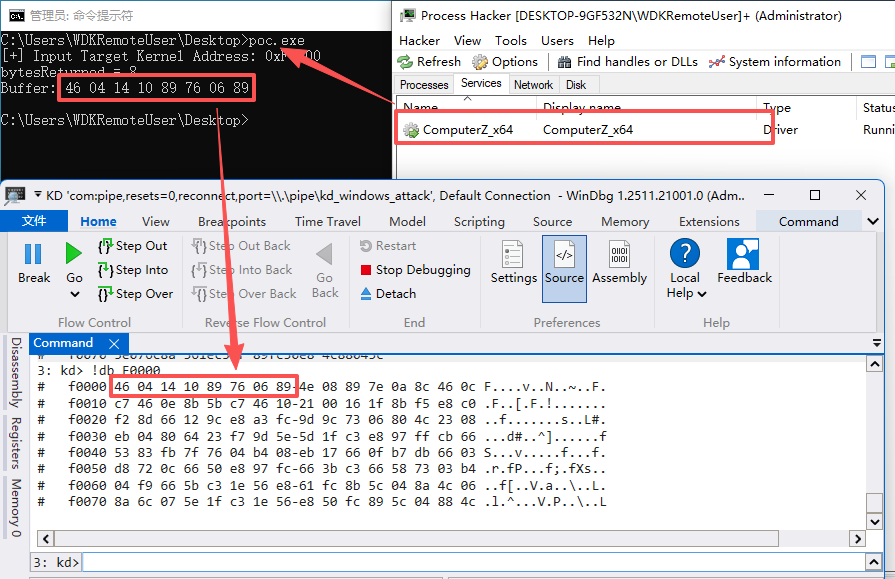

image-20260115191446704

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    260
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    251

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






