Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2024-37726-MSI-Center-Local-Privilege-Escalation — Доказательство концепции для CVE-2024-37726: локальное повышение привилегий в MSI Center через произвольную перезапись файлов с использованием атак симлинков/переходов и манипуляции OpLock, что позволяет удалять файлы на уровне SYSTEM и обеспечивать персистентность. | Kitploit
Инструменты/GitHubGitHub/carsonchan12345/cve-2024-37726-msi-center-local-privilege-escalation
Повышение привилегийМеханизмы персистентностиАнализ уязвимостейЭксплуатацияЛатеральное перемещениеПост-эксплуатацияЭксплуатация Бинарных Файлов
GitHub
Поделиться
carsonchan12345/cve-2024-37726-msi-center-local-privilege-escalation

CVE-2024-37726-MSI-Center-Local-Privilege-Escalation

Доказательство концепции для CVE-2024-37726: локальное повышение привилегий в MSI Center через произвольную перезапись файлов с использованием атак симлинков/переходов и манипуляции OpLock, что позволяет удалять файлы на уровне SYSTEM и обеспечивать персистентность.

Репозиторий
3714381 год назадПроверено Kitploit

CVE-2024-37726 MSI Center Local Privilege Escalation - Arbitrary File Overwrite Vulnerability

Краткое описание уязвимости

Уязвимость локального повышения привилегий в ОС Windows обнаружена в версиях MSI Center <= 2.0.36.0, которая позволяет непривилегированному пользователю произвольно перезаписывать или удалять высокопривилегированные и критически важные файлы в системе. Эта уязвимость вызвана тем, что приложение MSI Center работает с привилегиями NT AUTHORITY\SYSTEM и записывает файл в каталог, контролируемый пользователем с низкими привилегиями, что позволяет такому пользователю манипулировать файловой системой с помощью симлинков и обмануть приложение, заставив его записывать или перезаписывать файлы в произвольных местах.

Сведения об уязвимости

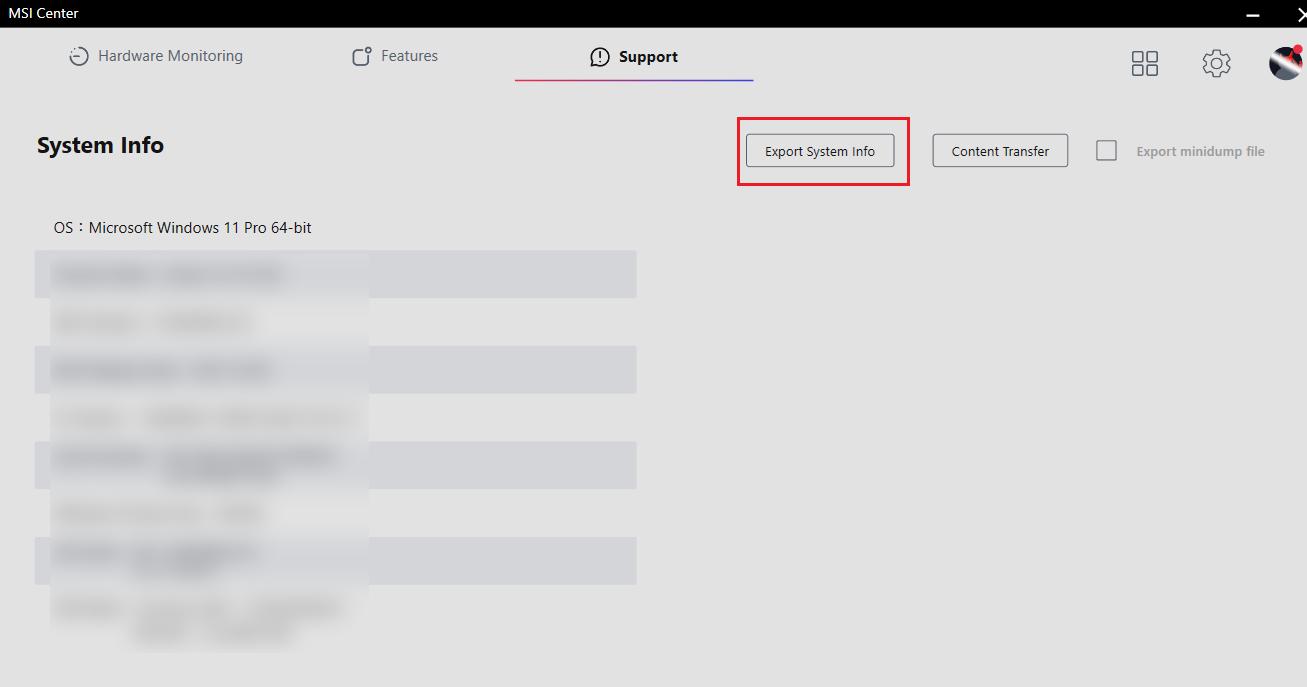
Уязвимость срабатывает, когда пользователь с низкими привилегиями создает каталог и устанавливает OpLock на файл внутри этого каталога. Затем пользователь может воспользоваться функцией «Экспорт информации о системе» в MSI Center, чтобы инициировать операцию записи в файл с установленным OpLock. Пока OpLock активен, пользователь может переместить исходный файл и создать junction на целевой файл, что позволит приложению MSI Center перезаписать или удалить целевой файл с привилегиями SYSTEM.

Untitled

Untitled

Шаги для воспроизведения

  1. Создайте каталог с одним файлом (например, C:\Users\Public\eop\12345.txt).
  2. Установите OpLock на файл 12345.txt.
  3. Выберите функцию «Экспорт информации о системе» в MSI Center и укажите файл с OpLock, чтобы инициировать операцию записи.
  4. Процессы MSI Center.exe и MSI.CentralServer.exe будут приостановлены из-за OpLock.
  5. Переместите файл 12345.txt, чтобы опустошить каталог.
  6. Создайте junction из исходного каталога в целевое расположение (например, GLOBAL\GLOBALROOT\RPC Control\12345.txt).
  7. Создайте символическую ссылку из целевого расположения на целевой файл (например, C:\Windows\lsasetup.log).
  8. Снимите OpLock.
  9. Удалите символическую ссылку.
  10. Целевой файл (например, C:\Windows\lsasetup.log) будет удалён и перезаписан.

Повышение привилегий

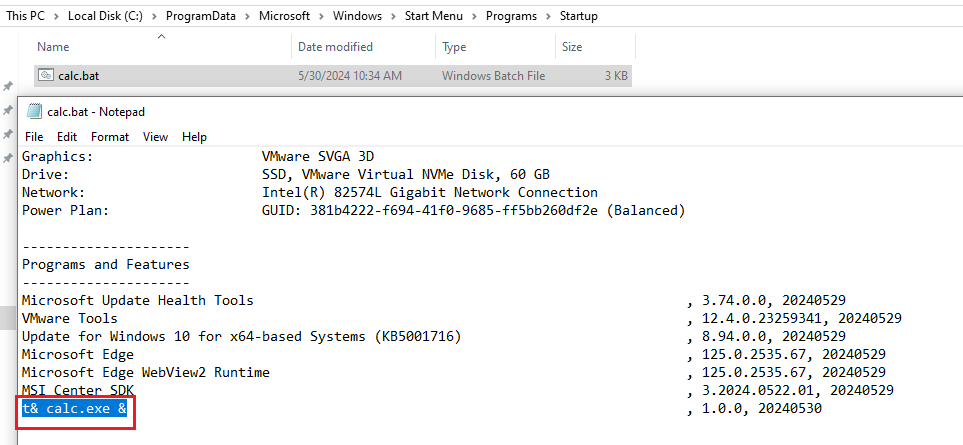
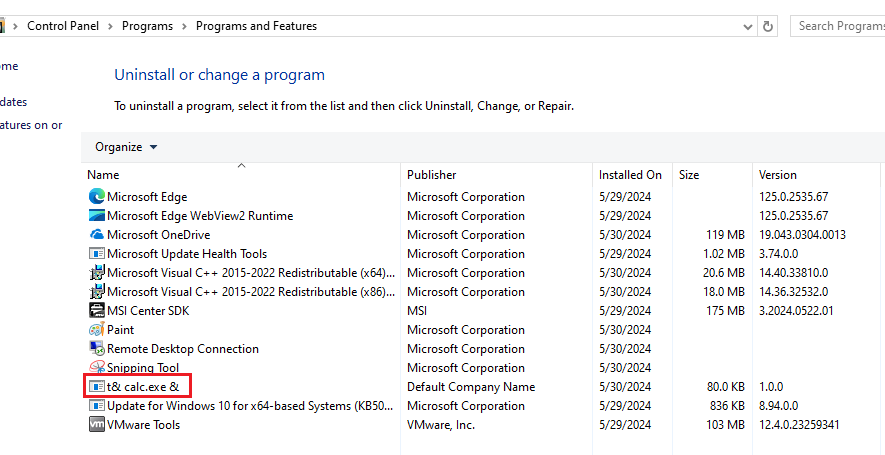
Мы можем создать и установить программу без прав администратора, установить её в любое место, доступное для записи пользователю с низкими привилегиями. Поскольку в выводе содержится имя установленной программы, мы можем использовать имя программы для записи результата в C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Startup\backdoor.bat. Когда администратор входит в систему, он выполнит нашу полезную нагрузку, что приведёт к повышению привилегий.

Обязательно используйте MsiInfo.exe, чтобы снять требование администратора для установки.

C:\Program Files (x86)\Windows Kits\10\bin\10.0.17763.0\x86\MsiInfo.exe "D:\tools\MSI Center EOP\t& calc.exe &\Release\t& calc.exe &.msi" -w 10
Шаги повышения привилегий

  1. С правами пользователя с низкими привилегиями создайте и установите программу, используя полезную нагрузку в качестве имени программы.

Untitled

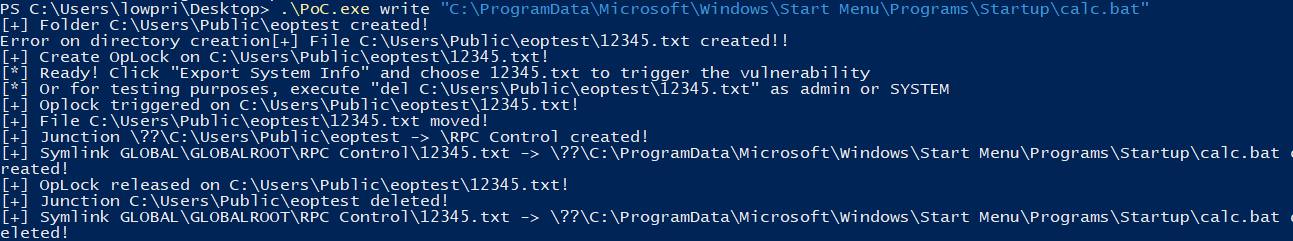
  1. Повторно запустите PoC, но направьте ссылку на C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Startup\calc.bat

Untitled

  1. Заметьте, что наша полезная нагрузка была включена в вывод.

Untitled

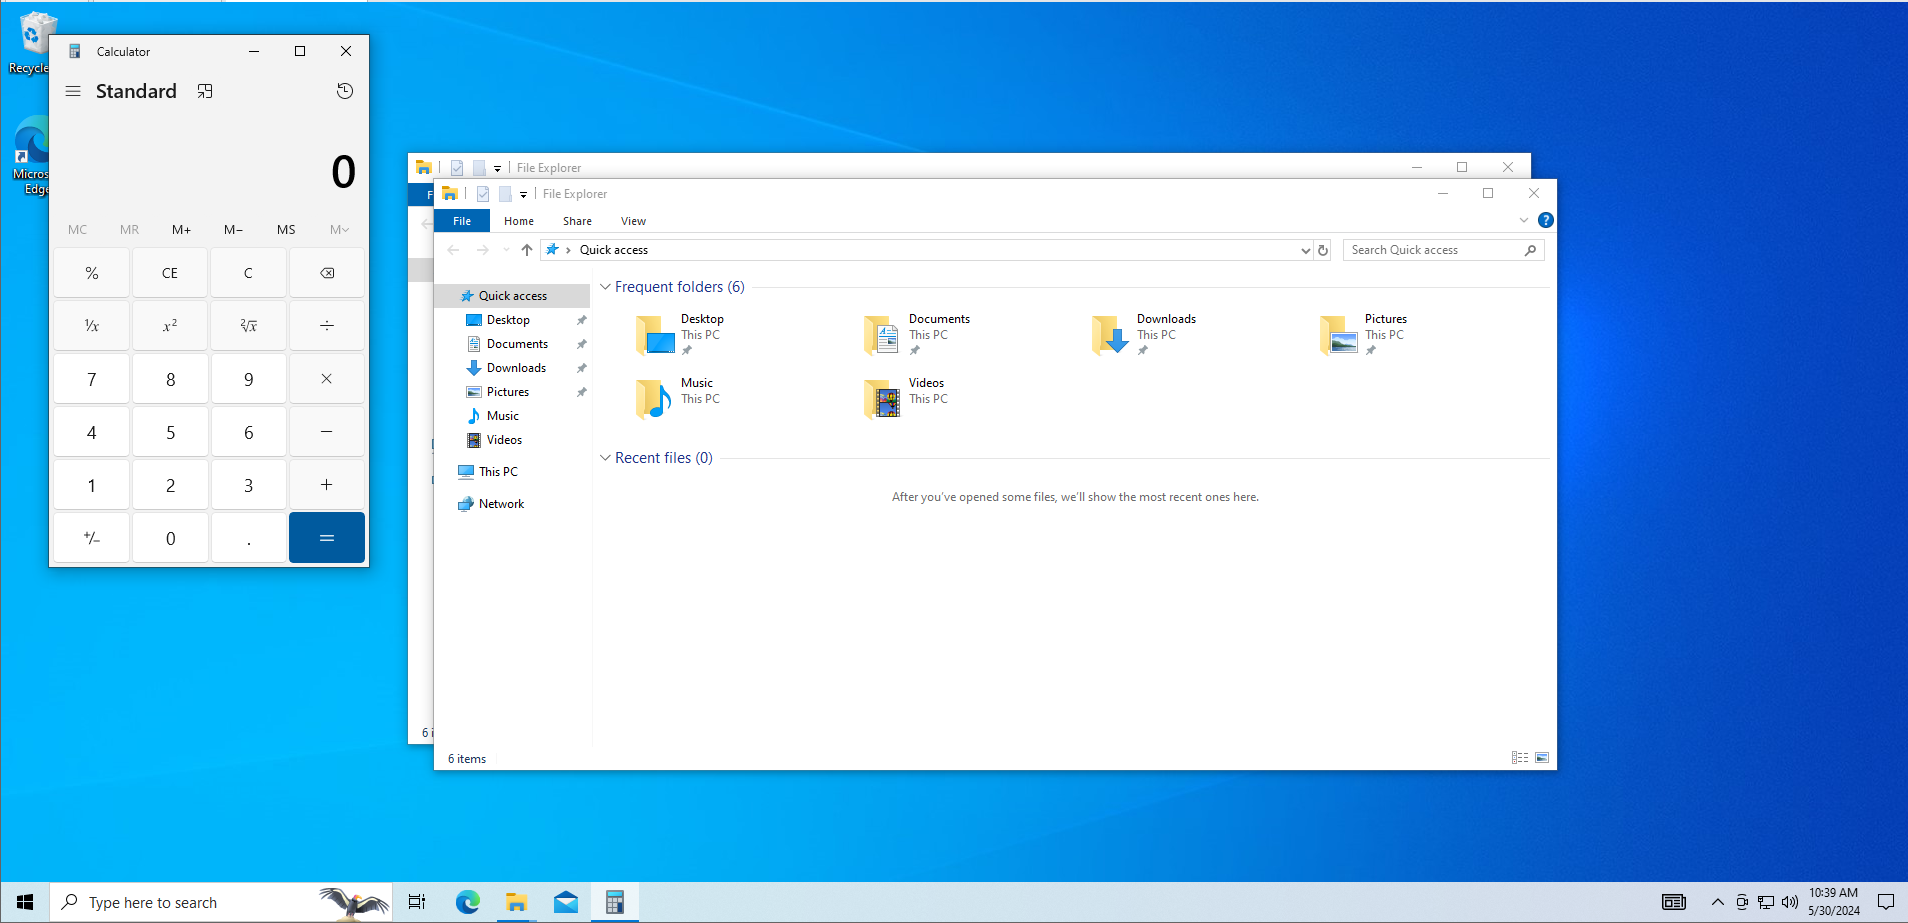
  1. Используя функцию автозапуска, при входе администратора мы можем вынудить его выполнить произвольный код.

Untitled

Воздействие

Успешная эксплуатация этой уязвимости позволяет пользователю с низкими привилегиями произвольно перезаписывать или удалять критически важные системные файлы, что может привести к повышению привилегий. Это может завершиться полной компрометацией системы.

Ссылка

https://csr.msi.com/global/product-security-advisories

Примечание

3 июля 2024 года была выпущена новая версия (2.0.38.0), которая устраняет уязвимость.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    282

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →