 cappricio-securities/cve-2018-8033
Apache OFBiz 16.11.04 подвержен внедрению внешних сущностей XML (XXE injection).




Установите Python3 и pip Инструкции здесь (Если вы не можете разобраться, вероятно, вам не стоит использовать этот инструмент)
pip install CVE-2018-8033
CVE-2018-8033 -hМы интегрировали Telegram API для получения мгновенных уведомлений об обнаружении уязвимостей.
CVE-2018-8033 --chatid <YourTelegramChatID>
@CappricioSecuritiesTools_bot, нажмите «Старт»Этот инструмент имеет несколько сценариев использования.
CVE-2018-8033 -u http://example.com
CVE-2018-8033 -i urls.txt
CVE-2018-8033 -i urls.txt -o out.txt
CVE-2018-8033? Тогда введите команду ниже
CVE-2018-8033 -b
🚨 Отказ от ответственности
Этот инструмент создан для идентификации ошибок безопасности и помощи; Cappricio Securities не несёт ответственности за любое незаконное использование. Используйте ответственно, в рамках правовых и этических границ. 🔐🛡️
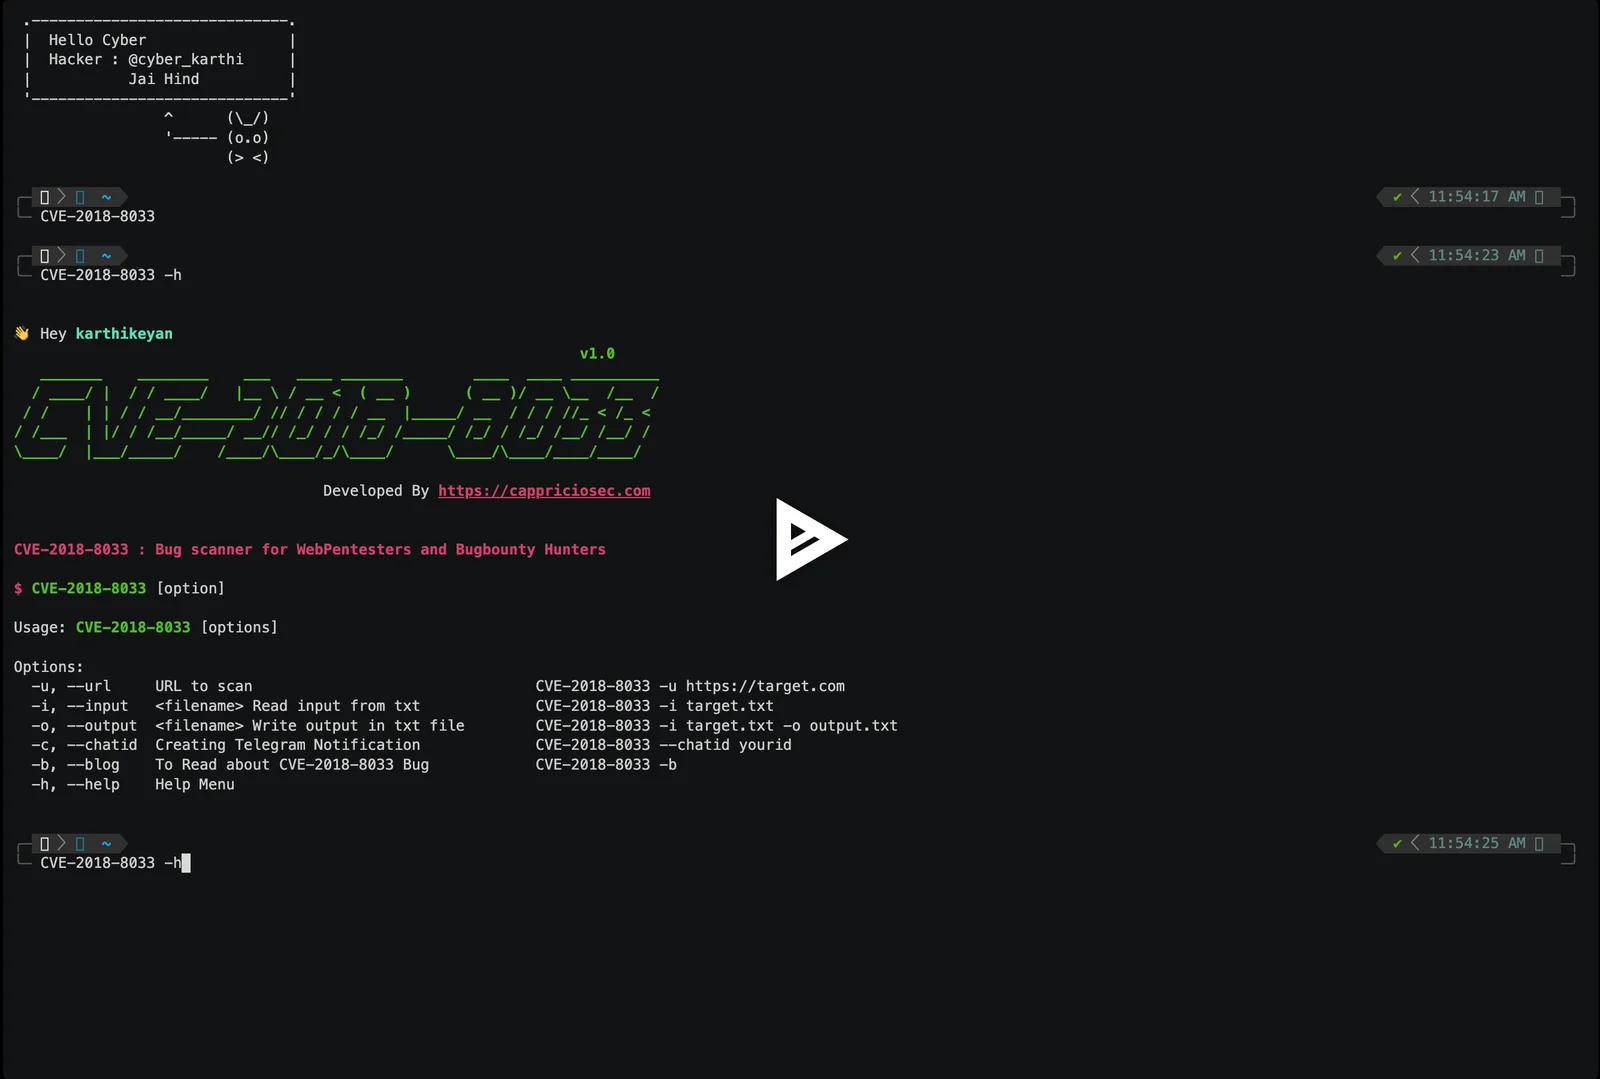
👋 Hey Hacker
                                                                     v1.0
   _______    ________    ___   ____ _______        ____  ____ __________
  / ____/ |  / / ____/   |__ \ / __ <  ( __ )      ( __ )/ __ \__  /__  /
 / /    | | / / __/________/ // / / / / __  |_____/ __  | / / //_ < /_ <
/ /___  | |/ / /__/_____/ __// /_/ / / /_/ /_____/ /_/ / /_/ /__/ /__/ /
\____/  |___/_____/    /____/\____/_/\____/      \____/\____/____/____/

                                   Developed By https://cappriciosec.com


CVE-2018-8033 : Bug scanner for WebPentesters and Bugbounty Hunters

$ CVE-2018-8033 [option]

Usage: CVE-2018-8033 [options]
| Аргумент | Тип | Описание | Примеры |
|---|---|---|---|
-u | --url | URL для сканирования | CVE-2018-8033 -u https://target.com |
-i | --input | имя файла Чтение входных данных из txt | CVE-2018-8033 -i target.txt |
-o | --output | имя файла Запись результатов в txt файл | CVE-2018-8033 -i target.txt -o output.txt |
-c | --chatid | Создание уведомления в Telegram | CVE-2018-8033 --chatid yourid |
-b | --blog | Чтение об уязвимости CVE-2018-8033 | CVE-2018-8033 -b |
-h | --help | Меню помощи | CVE-2018-8033 -h |

Если у вас есть предложения или замечания, свяжитесь с нами по адресу [email protected]