

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
NimDllSideload — DLL-подгрузка/проксирование с помощью Nim! | Kitploit

Инструменты/GitHubGitHub/byt3bl33d3r/nimdllsideload
Генерация полезной нагрузкиПост-эксплуатацияАнализ Бинарных ФайловRed TeamingРазработка Полезной НагрузкиArchived
GitHubbyt3bl33d3r/nimdllsideload

NimDllSideload

DLL-подгрузка/проксирование с помощью Nim!

Репозиторий
17517353 лет назадПроверено Kitploit
Поделиться

Nim DLL Sideloading

Этот репозиторий позволяет легко генерировать DLL-библиотеки на Nim, которые можно использовать для sideloading/прокси-загрузки.
Если вы не знакомы с тем, что такое DLL sideloading, загляните в этот пост в блоге.

Как этим пользоваться?

Поместите легитимную DLL (или несколько DLL), которую вы хотите проксировать, в каталог build этого репозитория, а затем выполните make.

Это создаст два файла .dll в каталоге out:

  • Файл со случайным именем — это оригинальная DLL, к которой будут проксироваться вызовы функций
  • Другой будет вашей полезной нагрузкой

Если sideloading прошёл успешно, вы должны увидеть всплывающее окно с сообщением и/или файл, записанный на рабочий стол.

Чтобы по-настоящему «вооружить» полезную нагрузку, вы можете заглянуть в репозиторий OffensiveNim за идеями и готовыми фрагментами кода :).

Как это работает?

  • dllproxy.nim — это прокси-DLL, которая выполнит вашу полезную нагрузку и будет проксировать легитимные вызовы функций к оригинальной DLL (оригинальным DLL)
  • gen_def.py анализирует таблицу экспорта оригинальной DLL и генерирует файл определения модуля (.def).

Затем этот .def файл передаётся компоновщику во время компиляции, чтобы проксировать легитимные вызовы функций.

Бонус — скрытие NimMain из таблицы экспорта DLL на Nim

Смотрите эту статью Microsoft

Обратите внимание на последнюю строку этого .def файла:

EXPORTS
	GetFileVersionInfoA=ZCnerzNI.GetFileVersionInfoA @1
	GetFileVersionInfoByHandle=ZCnerzNI.GetFileVersionInfoByHandle @2
	GetFileVersionInfoExA=ZCnerzNI.GetFileVersionInfoExA @3
	GetFileVersionInfoExW=ZCnerzNI.GetFileVersionInfoExW @4
	GetFileVersionInfoSizeA=ZCnerzNI.GetFileVersionInfoSizeA @5
	GetFileVersionInfoSizeExA=ZCnerzNI.GetFileVersionInfoSizeExA @6
	GetFileVersionInfoSizeExW=ZCnerzNI.GetFileVersionInfoSizeExW @7
	GetFileVersionInfoSizeW=ZCnerzNI.GetFileVersionInfoSizeW @8
	GetFileVersionInfoW=ZCnerzNI.GetFileVersionInfoW @9
	VerFindFileA=ZCnerzNI.VerFindFileA @10
	VerFindFileW=ZCnerzNI.VerFindFileW @11
	VerInstallFileA=ZCnerzNI.VerInstallFileA @12
	VerInstallFileW=ZCnerzNI.VerInstallFileW @13
	VerLanguageNameA=ZCnerzNI.VerLanguageNameA @14
	VerLanguageNameW=ZCnerzNI.VerLanguageNameW @15
	VerQueryValueA=ZCnerzNI.VerQueryValueA @16
	VerQueryValueW=ZCnerzNI.VerQueryValueW @17
	NimMain @19 NONAME PRIVATE

Эта последняя строка, по сути, указывает компоновщику удалить имя функции NimMain. Если скомпилировать DLL и передать компоновщику указанный выше .def файл, в таблице экспорта .dll появится следующая запись:
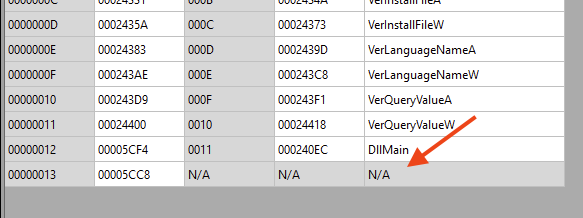

HiddenNimMain

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    259
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    257

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





