
 bluedragonsecurity/cve-2026-46215-exploit
Это эксплойт для CVE-2026-46215 (Linux Kernel Use After Free), адаптированный для Linux 7.0 !!! от Antonius (ev1lut10n / sw0rdm4n)

c0d3 by : Antonius (w1sdom / ev1lut10n / sw0rdm4n) - bluedragonsec.com
https://github.com/bluedragonsecurity
Этот эксплойт работает в ограниченном окружении, проверьте некоторые требования ниже !!!
Это эксплойт для CVE-2026-46215 (Linux Kernel Use After Free), адаптированный для Linux 7.0 !!! ПРЕДУПРЕЖДЕНИЕ!!! этот эксплойт нестабилен! иногда этот эксплойт может вызвать панику ядра! вы предупреждены!!! ;-p
Пожалуйста, наберитесь терпения ... процесс эксплуатации может быть долгим.
Баг? старый handle не обнуляется -> висячий указатель (гонка к UAF)
Извините! этот эксплойт ненадёжен и нестабилен!!!
У меня нет времени это исправить.
Пожалуйста, будьте терпеливы при запуске этого эксплойта! это займёт много времени!
улучшенная версия от kratnowl cross-cache
gcc -o exploit exploit.c -lpthread -static
Этот эксплойт адаптирован из https://github.com/0xCyberstan/CVE-2026-46215-POC/blob/main/poc.c
Этот эксплойт разработан для linux 7.0, но уязвимость присутствует с 7.0 по 7.0.8, включая серию 7.0-rc* Протестировано только на lubuntu 26 с linux 7.0!!!

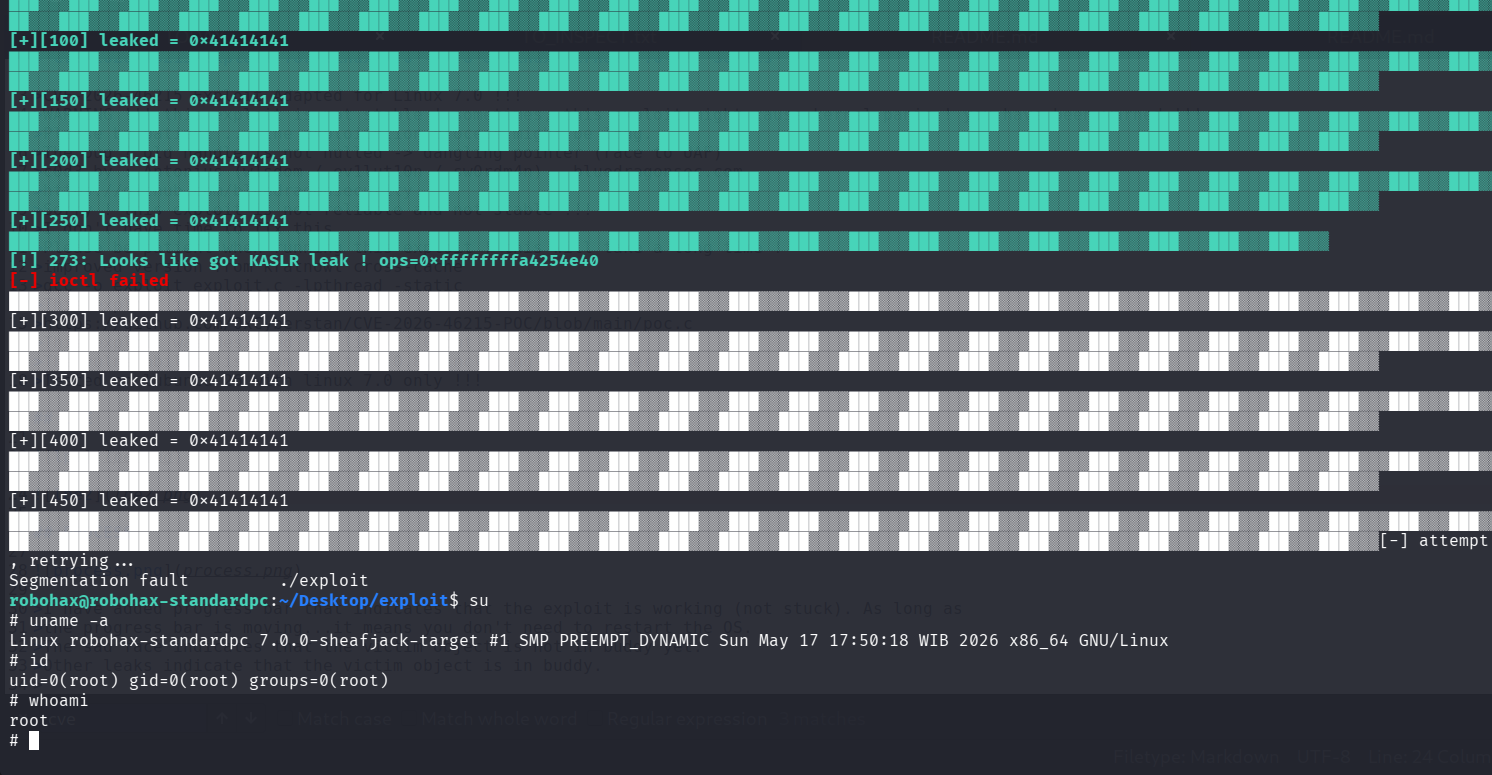
Используйте lubuntu 26 или ubuntu 26 или ubuntu 26 server с linux 7.0. linux 7.0.1 - 7.0.8 уязвимы, но я не разрабатывал этот эксплойт для версий, отличных от 7.0 но вы можете попробовать, возможно, этот эксплойт сработает (я не пробовал никакие другие версии, кроме linux 7.0) прим.: этот эксплойт разработан для linux 7.0.
Используйте эту команду (просто пример): qemu-system-x86_64
-machine type=q35,accel=kvm
-enable-kvm -cpu host -smp $(nproc) -m 6G
-drive file=lubuntu26.qcow2,format=qcow2,if=virtio,cache=none,aio=io_uring,discard=unmap
-netdev user,id=n0,hostfwd=tcp::2222-:22
-device virtio-net-pci,netdev=n0
-device virtio-rng-pci -device virtio-balloon
-vga virtio -display spice-app
-device virtio-serial-pci
-chardev spicevmc,id=spicechannel0,name=vdagent
-device virtserialport,chardev=spicechannel0,name=com.redhat.spice.0
-device qemu-xhci,id=xhci
-device usb-tablet,bus=xhci.0 -device usb-kbd,bus=xhci.0
-rtc base=utc,clock=host
-serial mon:stdio
-s
Чтобы этот эксплойт работал, ОС должна находиться в текстовом режиме.
Для lubuntu 26 или ubuntu 26 сделайте следующее перед тестированием эксплойта:
sudo systemctl set-default multi-user.target && reboot
Чтобы избежать этой ошибки: [-] No DRM, для lubuntu пользователь должен быть в группе video, сделайте это перед запуском эксплойта:
sudo usermod -a -G video your_username && newgrp video
например, мой пользователь: robohax, значит:
sudo usermod -a -G video robohax && newgrp video
Проверка:
robohax@robohax-standardpc:~$ id
uid=1000(robohax) gid=1000(robohax) groups=1000(robohax),4(adm),24(cdrom),27(sudo),30(dip),44(video),46(plugdev),110(lpadmin),978(sambashare)
44(video) ===> это необходимо для открытия /dev/dri !!!
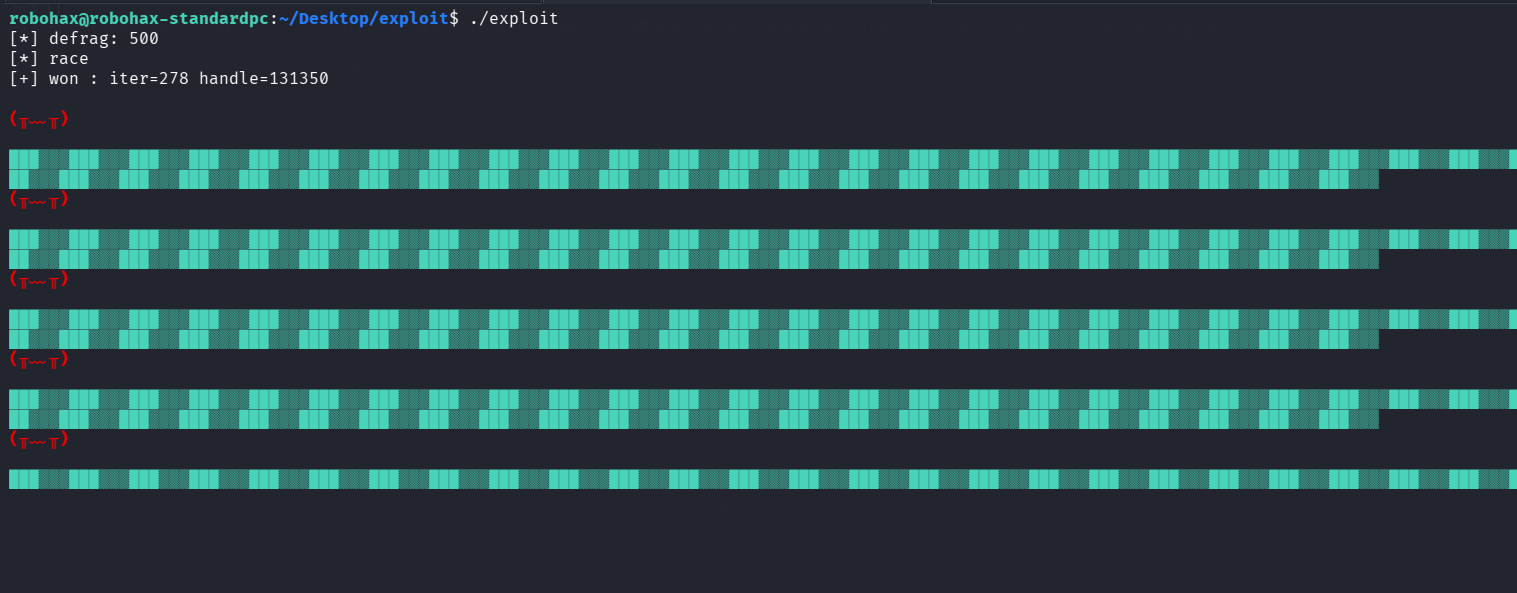
Я добавил индикатор выполнения, который показывает, что эксплойт работает (не завис). Пока индикатор выполнения движется... значит, перезагружать ОС не нужно.






