 bastillion-io/bastillion
Bastillion предоставляет вам чистый, основанный на браузере способ управления SSH-доступом ко всем вашим системам — как бастион-хост с удобной панелью управления.




Современная веб-консоль SSH и инструмент управления SSH-ключами.
Bastillion предоставляет удобный способ управления SSH-доступом ко всем вашим системам через браузер — как бастион-хост с дружелюбной панелью управления. Он делает две вещи:
Веб-терминал SSH — после регистрации хоста авторизованные пользователи могут открыть один или несколько живых терминальных сеансов к нему прямо из браузера, при этом команды по желанию транслируются во все открытые сеансы одновременно (как синхронизированные панели tmux, но для парка удалённых хостов, а не для локальных панелей).
Управление SSH-ключами — Bastillion хранит собственную пару SSH-ключей и распространяет/ротирует открытые ключи по зарегистрированным вами хостам, так что отдельным пользователям никогда не нужно хранить или управлять долгоживущими ключами к этим системам самостоятельно.
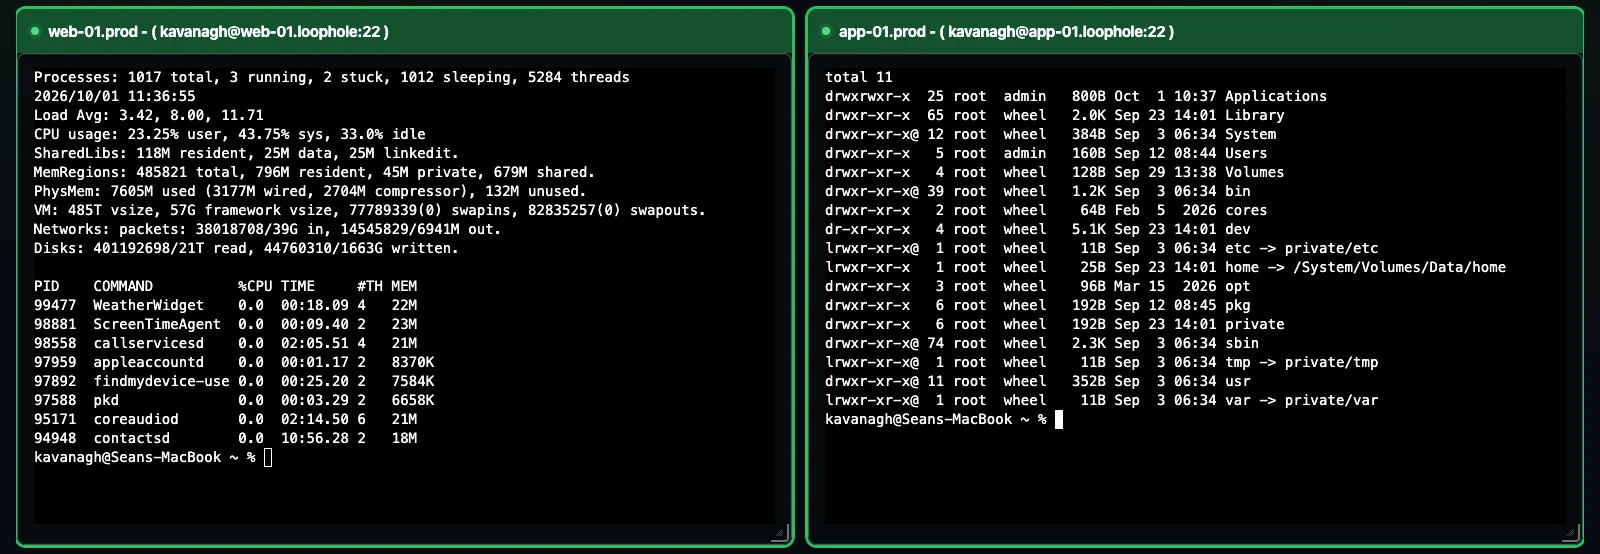
Два живых сеанса SSH к существующим примерам хостов веб-приложения и приложения.
Bastillion находится между вашими пользователями и системами, к которым им нужен доступ, выступая в роли доверенной третьей стороны, а не простого хранилища паролей. Вот весь жизненный цикл от начала до конца.
При первом запуске, прежде всего остального, Bastillion генерирует для себя пару ключей Ed25519 — это единственный ключ, который когда-либо распространяется на ваши хосты. Он отображается в выводе консоли и всегда виден в разделе Settings.
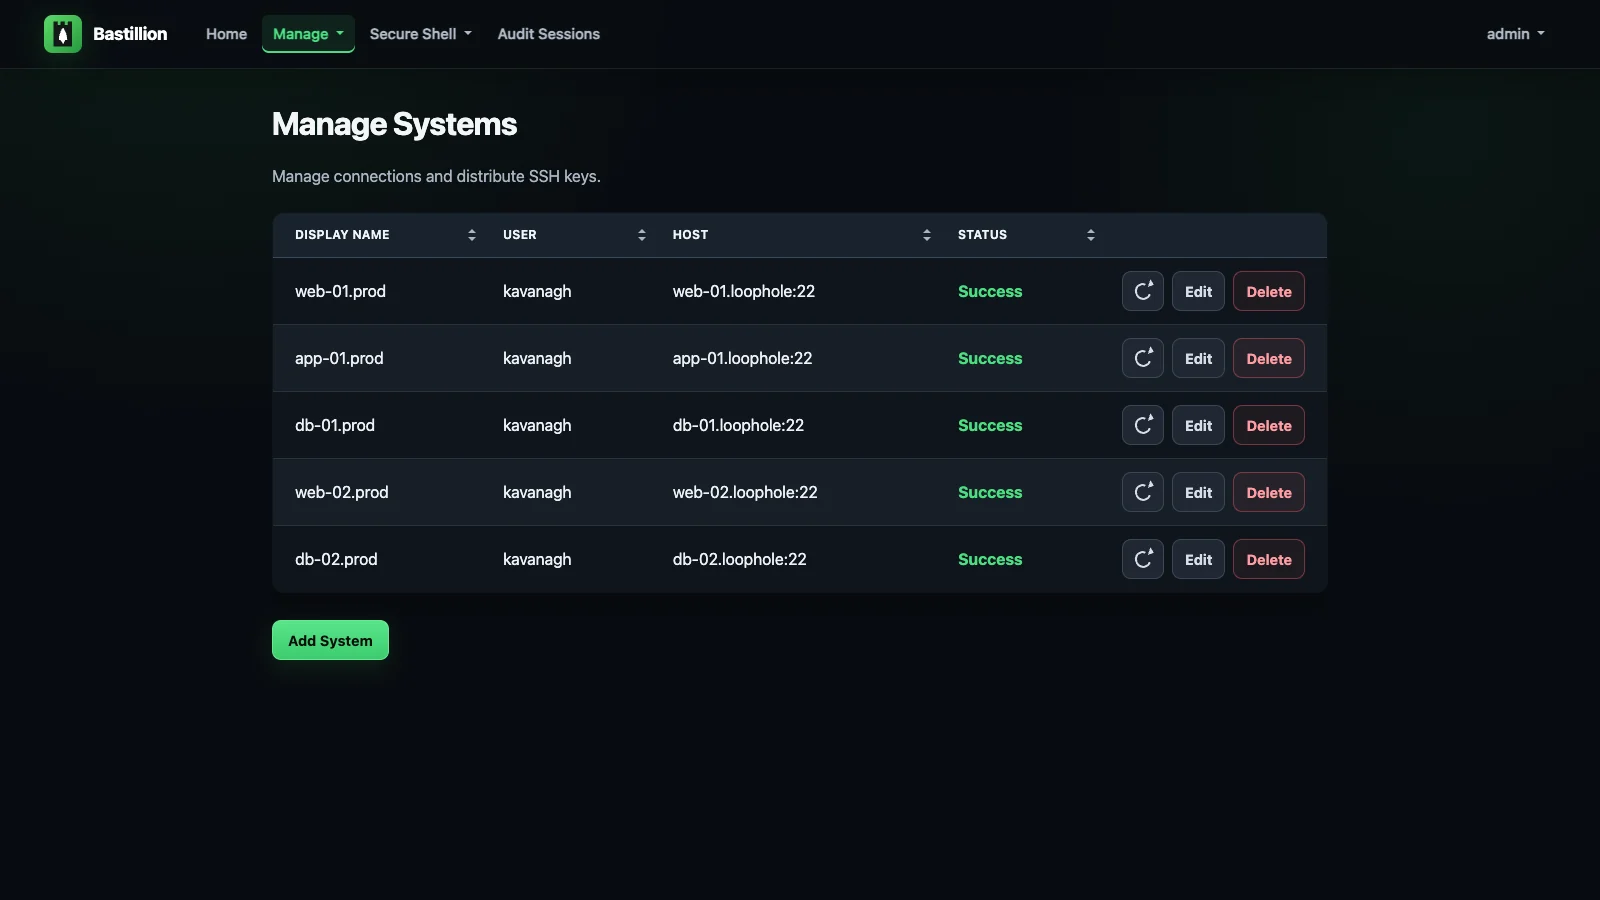
Администратор добавляет хост в разделе Manage → Systems (пользователь, хост, порт и путь
к файлу authorized_keys этого хоста). Bastillion аутентифицируется один раз с помощью
предоставленного вами пароля или парольной фразы, затем помещает свой открытый ключ в файл
authorized_keys этого хоста. С этого момента он подключается с помощью этого ключа — никаких
сохранённых паролей, никогда. Статус меняется на Success в тот момент, когда ключ
оказывается на месте.
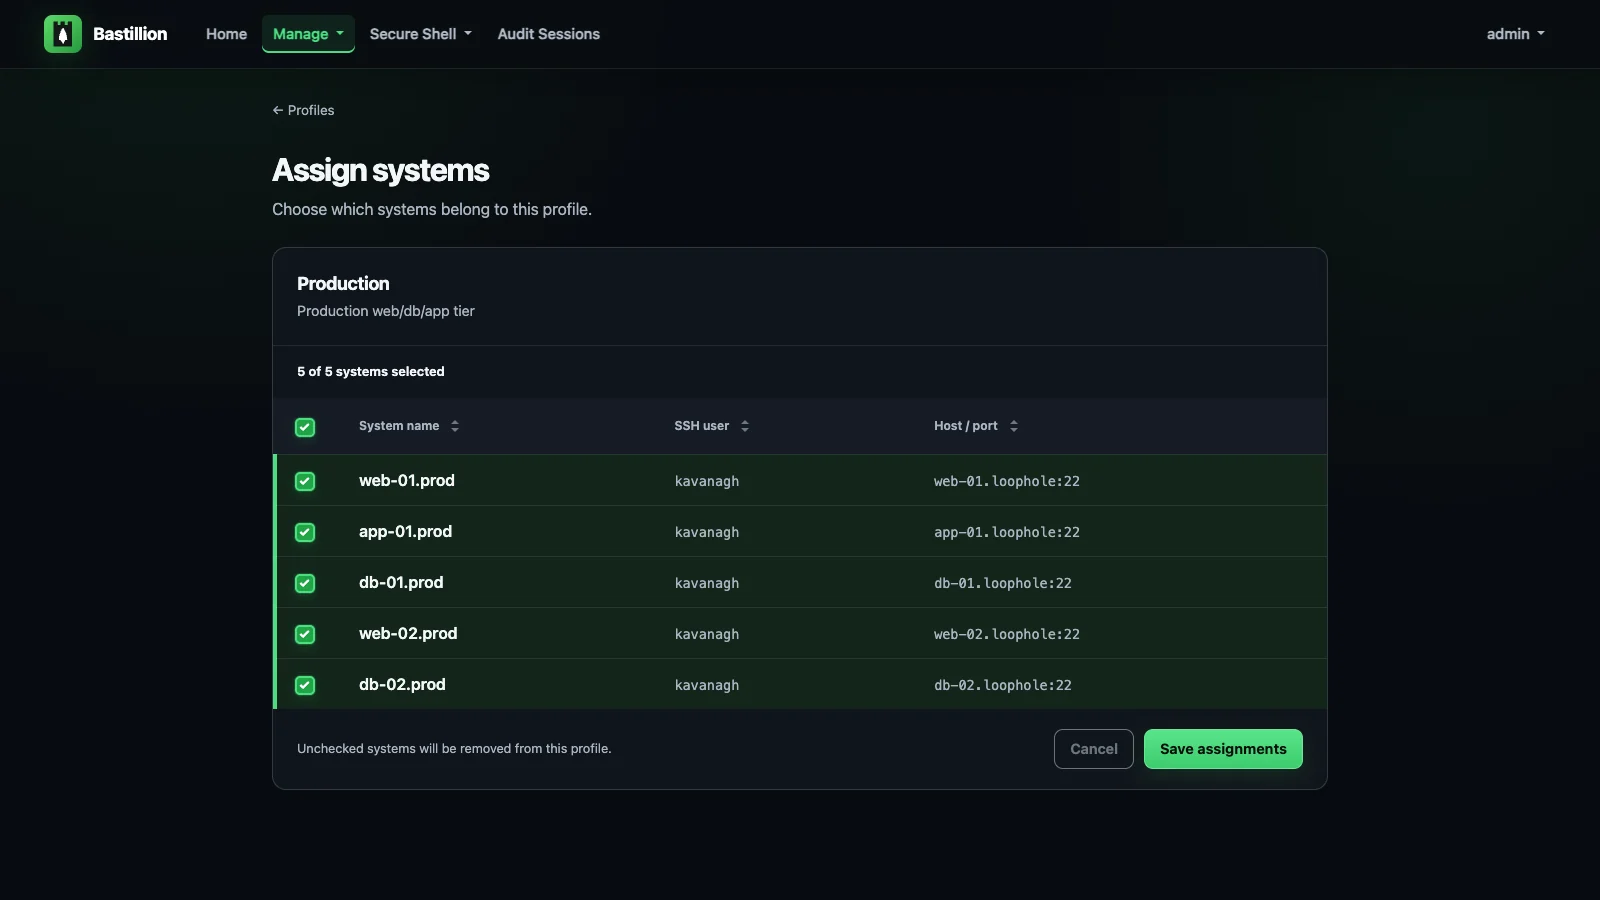
Системы группируются в именованные Профили — например, «Production», «Staging», «Database Tier». Затем пользователи связываются с профилями в разделе Manage → Users, и только это определяет, кто к чему имеет доступ. Отзовите назначение профиля — и доступ немедленно исчезнет, без необходимости ротации ключей.
Назначенные пользователи открывают Secure Shell → Terminals, выбирают одну или несколько систем и получают живые, изменяемые по размеру терминалы на базе xterm в браузере, расположенные рядом. Введите один раз — и ввод уходит в каждый терминал, отмеченный как активный: то же нажатие клавиши, та же команда, та же форма вывода на стольких хостах, сколько вы выбрали.
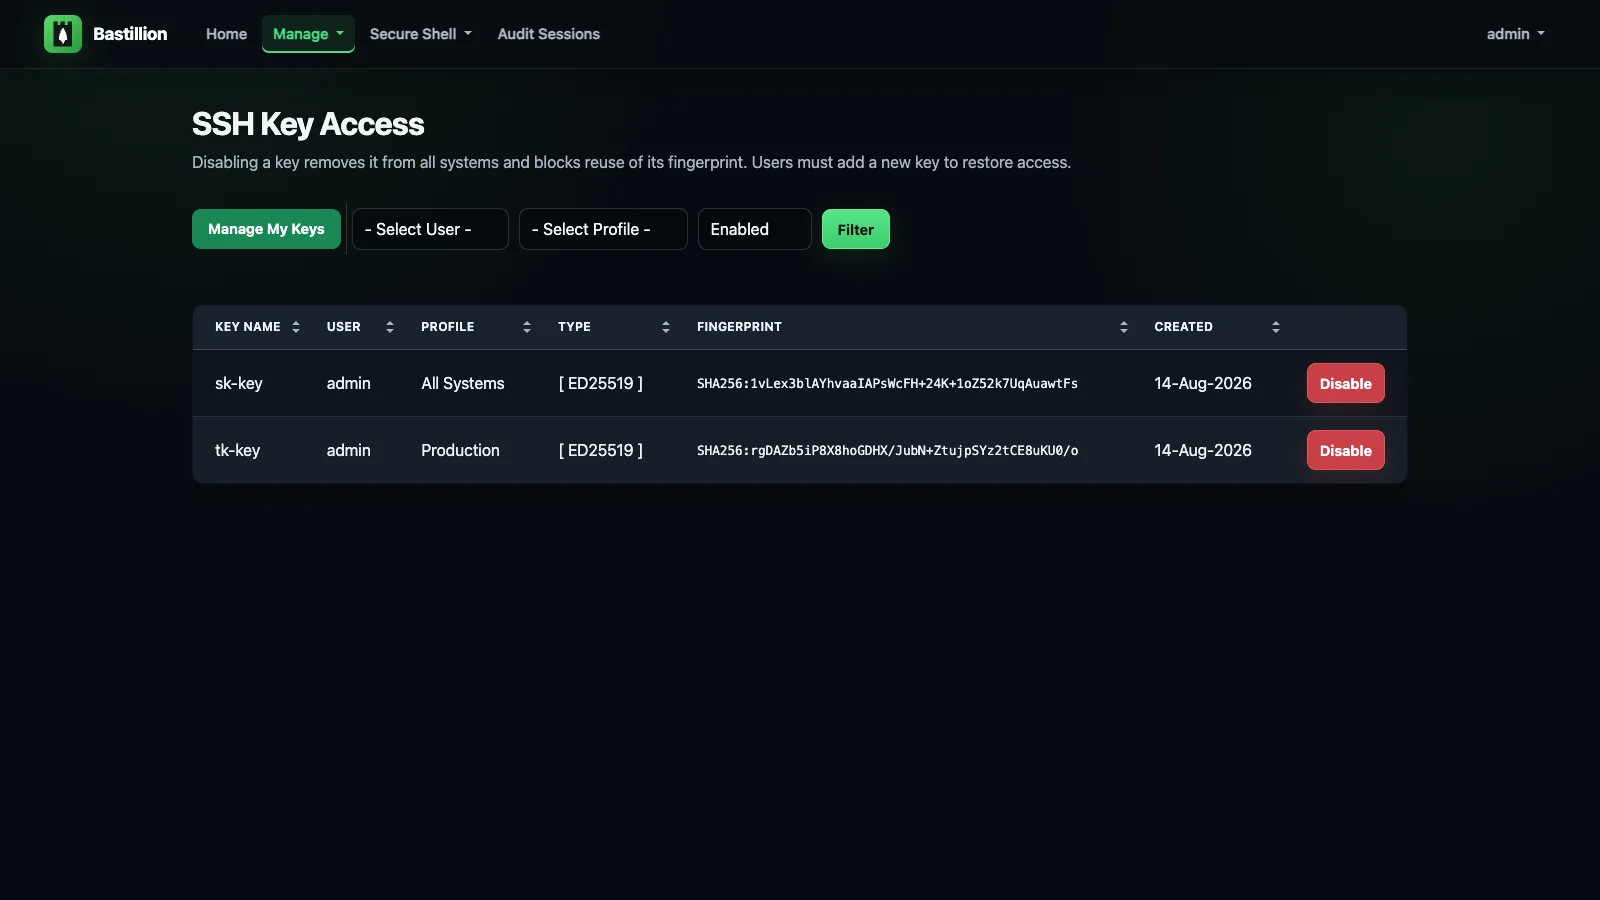
Поскольку каждый хост доверяет одному и тому же ключу приложения (а не отдельному ключу для каждого пользователя), его отключение в разделе Manage SSH Keys немедленно отзывает доступ повсюду — не нужно вручную трогать целевые системы и искать, на каком сервере остался устаревший ключ.
Каждое соединение сверяет ключ хоста, который предъявляет целевая система, с тем, который Bastillion для неё записал. При первом подключении к хосту его ключ записывается и считается доверенным; если этот ключ позже изменится, соединение будет отклонено, а система появится в разделе Manage → Host Keys со статусом changed — blocked, показывая одобренный отпечаток и предложенный вместе, чтобы вы могли отличить пересозданный хост от перехваченного соединения. Доверие новому ключу — это осознанное действие, которое протоколируется.
Для бастиона это важнее, чем для ноутбука. Bastillion передаёт целевой системе свой закрытый ключ, а при резервной аутентификации — пароль или парольную фразу, которые вы указали, поэтому всё, что может ответить на адрес управляемой системы, собирает для неё учётные данные. До появления этой проверки этот ключ ни с чем не сверялся.
Установите hostKeyVerification=strict, чтобы также требовать одобрения менеджером каждого впервые обнаруженного хоста перед первым подключением к нему, или off, чтобы вернуть прежнее поведение — см. Configuration.