Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
log4j-log4shell-affected — Списки затронутых компонентов и затронутых приложений/вендоров по CVE-2021-44228 (также известный как Log4shell или Log4j RCE). Этот список предназначен в качестве ресурса для специалистов по реагированию на инциденты безопасности, позволяющего находить и устранять уязвимость. | Kitploit
Инструменты/GitHubGitHub/authomize/log4j-log4shell-affected
Анализ уязвимостейРазведка угрозБезопасность Цепочки ПоставокОбучение и ОбразованиеРеагирование на ИнцидентыПодобранные Ресурсы
GitHubauthomize/log4j-log4shell-affected

log4j-log4shell-affected

Списки затронутых компонентов и затронутых приложений/вендоров по CVE-2021-44228 (также известный как Log4shell или Log4j RCE). Этот список предназначен в качестве ресурса для специалистов по реагированию на инциденты безопасности, позволяющего находить и устранять уязвимость.

Репозиторий
528304 лет назадПроверено Kitploit
Поделиться

log4j-log4shell-affected

Списки затронутых компонентов и затронутых приложений/вендоров по CVE-2021-44228 (также известной как Log4shell или Log4j RCE) для специалистов по реагированию на инциденты безопасности.

Мы считаем важным классифицировать вендоров и продукты по двум категориям:

  1. Внутренний риск — что нужно пропатчить в первую очередь, чтобы устранить риск внутри организации
  2. Внешний риск — все сторонние и четвертичные вендоры, у которых хранятся ваши данные и которые могли быть взломаны; за ними вам нужно будет следить и заняться ими после завершения патчинга

Вот списки:

Внешний риск — затронутые приложения

т.е. все вендоры, о которых стоит беспокоиться, если ваши данные находятся в их среде или если у них есть доступ к вашей среде

Внутренний риск — затронутые компоненты

т.е. программные компоненты, которые вы могли использовать при создании своих продуктов, и стоит беспокоиться, не делают ли они вас уязвимыми

Другие полезные ресурсы

Списки

Артефакты, использующие log4j

Скомпрометированные приложения с подтверждением

Список ответов от различных вендоров — некоторые затронуты, некоторые нет

Официальный список, поддерживаемый CISA — правительство США

Официальный список, поддерживаемый NCSC — правительство Нидерландов, высокая частота обновлений

Руководства по реагированию

Быстрое и простое руководство о том, что делать для реагирования на инцидент с log4j

Общее руководство по реагированию на инциденты на случай, если вы обнаружите, что ваш сторонний вендор был взломан

Вклад в проект

Мы рады получить вклад от сообщества. Рекомендации по внесению вклада:

  • Пожалуйста, создайте PR с правками исходных CSV-файлов.
  • Пожалуйста, обязательно указывайте источник для каждой добавленной строки (утверждения без проверенной ссылки на источник приниматься не будут)

Об этом репозитории

Этот репозиторий поддерживается для упрощения реагирования для предприятий и организаций путём разделения на:

  1. Внутренний риск — программные компоненты, которые нужно найти и пропатчить в ваших продуктах / внутренней среде
  2. Внешний риск — сторонние и четвертичные вендоры/приложения, которые могли быть затронуты, и за которыми вам стоит следить, если ваши данные находятся у них

Этот список — общественный проект, открытый для вклада всех желающих, и его курируют: Authomize Logo
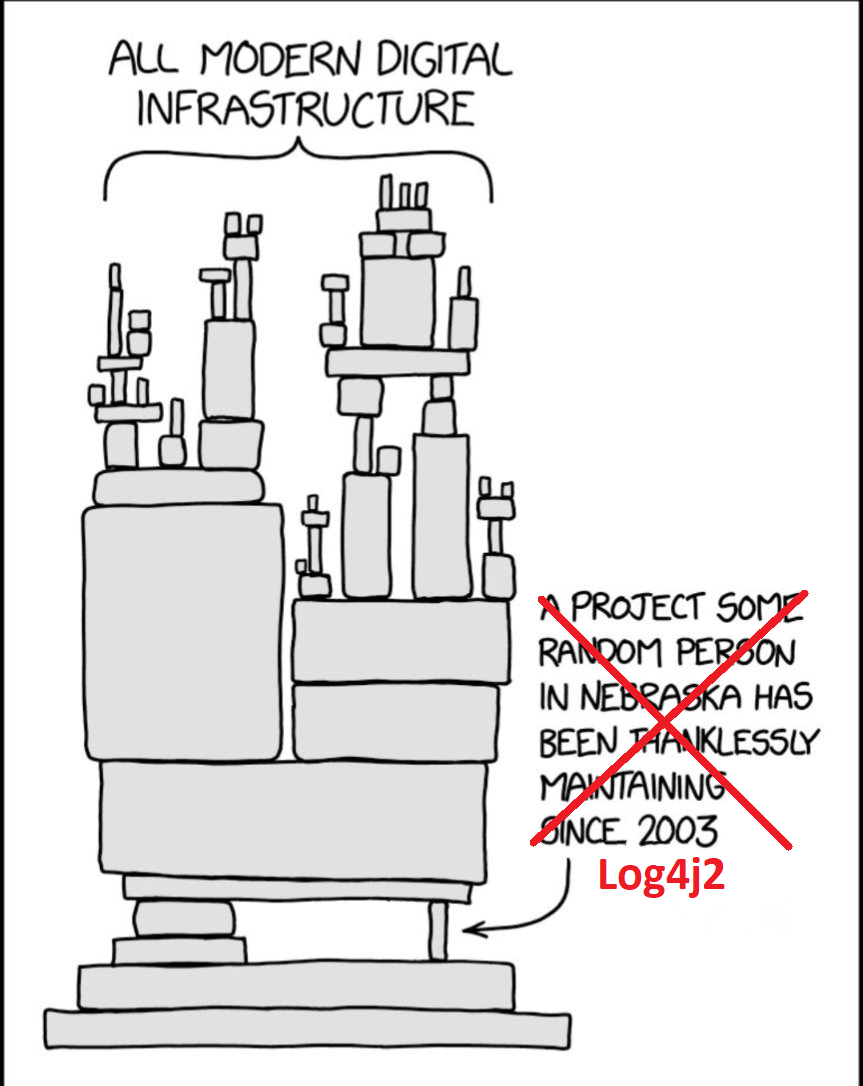
Наше любимое описание ситуации

Meme

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    261
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →