
 ashrafzaryouh/cve-2026-23111
Аналитическая заметка о CVE-2026-23111 — use-after-free в nf_tables ядра Linux при откате catch-all map, включая первопричину, влияние, обнаружение и меры защиты.

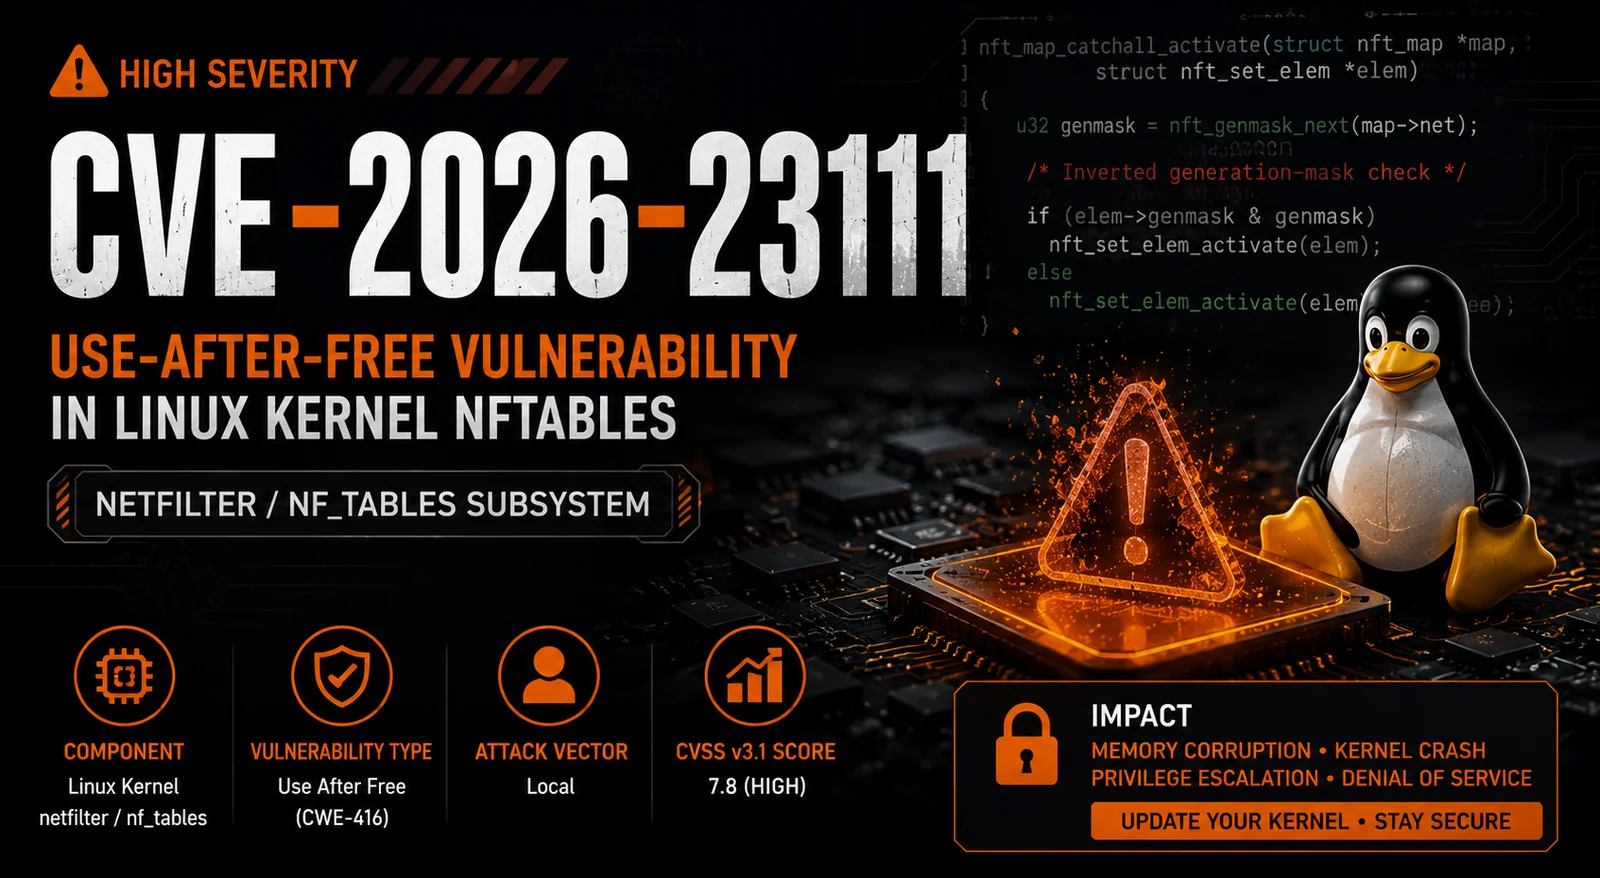


CVE-2026-23111 — уязвимость высокой степени опасности типа use-after-free (UAF), затрагивающая подсистему netfilter/nf_tables ядра Linux.
Дефект возникает из-за некорректной обработки элементов map с шаблоном catch-all при откате транзакций nftables, что приводит к проблеме безопасности памяти и может позволить локальным атакующим вызвать повреждение памяти ядра.
| Поле | Значение |
|---|---|
| CVE | CVE-2026-23111 |
| Степень опасности | Высокая |
| CVSS v3.1 | 7.8 |
| CWE | CWE-416 |
| Тип уязвимости | Use After Free |
| Вектор атаки | Локальный |
| Требуемые привилегии | Низкие |
| Взаимодействие с пользователем | Отсутствует |
| Компонент | netfilter / nf_tables |
| Сложность эксплуатации | Низкая |
Уязвимость присутствует в:
net/netfilter/
            └── nf_tables
Во время отката неудачной транзакции функция:
nft_map_catchall_activate()
содержит инвертированную логику проверки generation-mask.
Это приводит к тому, что ядро некорректно реактивирует элементы catch-all map, что потенциально может привести к ссылкам на уже освобождённую память.
Последствия включают:
┌─────────────────────┐
│ Local Attacker      │
└──────────┬──────────┘
           │
           ▼
┌─────────────────────┐
│ nftables Operation  │
└──────────┬──────────┘
           │
           ▼
┌─────────────────────┐
│ Transaction Failure │
└──────────┬──────────┘
           │
           ▼
┌─────────────────────┐
│ Rollback Triggered  │
└──────────┬──────────┘
           │
           ▼
┌───────────────────────────┐
│ nft_map_catchall_activate │
│ Logic Error               │
└──────────┬────────────────┘
           │
           ▼
┌─────────────────────┐
│ Use-After-Free      │
│ Condition           │
└──────────┬──────────┘
           │
           ▼
┌─────────────────────┐
│ Memory Corruption   │
└──────────┬──────────┘
           │
           ▼
┌─────────────────────┐
│ Kernel Compromise   │
└─────────────────────┘
Rollback
   │
   ▼
Reactivate Inactive Elements
Rollback
   │
   ▼
Incorrect Generation Check
   │
   ▼
Invalid Element Activation
   │
   ▼
Use-After-Free
🟠 Medium
Возможное раскрытие памяти ядра.
🔴 High
Повреждение памяти может позволить модификацию структур ядра.
🔴 High
Возможны паника ядра и сбои системы.
🔴 High
Локальные атакующие могут использовать эту уязвимость для получения повышенных привилегий.
Linux Kernel
      │
      ▼
  Netfilter
      │
      ▼
   nf_tables
      │
      ▼
Catch-all Map Elements
Отслеживайте в системах:
Полезные журналы:
dmesg
journalctl -k
audit.log
✓ Update Linux Kernel
✓ Apply Vendor Security Patches
✓ Restrict Local Access
✓ Monitor Kernel Logs
✓ Audit nftables Configurations
✓ Enable Security Monitoring
Проверьте версию ядра:
uname -r
Проверка nftables:
nft list ruleset
| Категория | Риск |
|---|---|
| Эксплуатируемость | 🟠 Средний |
| Повышение привилегий | 🔴 Высокий |
| Отказ в обслуживании | 🔴 Высокий |
| Повреждение памяти | 🔴 Высокий |
| Удалённая эксплуатация | 🟢 Нет |
| Локальная эксплуатация | 🔴 Да |
| Событие | Статус |
|---|---|
| Уязвимость обнаружена | ✅ |
| CVE присвоен | ✅ |
| Публичное раскрытие | ✅ |
| Исправление в ядре выпущено | ✅ |
| Уведомления производителей опубликованы | ✅ |
Patch Immediately
        │
        ▼
Monitor Systems
        │
        ▼
Audit nftables Usage
        │
        ▼
Restrict Untrusted Users
        │
        ▼
Maintain Kernel Updates
CVE-2026-23111 демонстрирует, как тонкие логические ошибки в управлении памятью ядра могут привести к серьёзным последствиям для безопасности.
⭐ Поставьте звезду этому репозиторию, если он оказался полезен.







