
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
trivy-operator — Kubernetes-нативный оператор безопасности, который автоматизирует сканирование уязвимостей, аудит конфигураций, обнаружение секретов, анализ RBAC и формирование отчетов о соответствии требованиям с помощью Trivy. | Kitploit
Инструменты/GitHubGitHub/aquasecurity/trivy-operator
Сканеры уязвимостейБезопасность контейнеровБезопасность облачных средНеправильная Конфигурация
GitHubaquasecurity/trivy-operator

trivy-operator

Kubernetes-нативный оператор безопасности, который автоматизирует сканирование уязвимостей, аудит конфигураций, обнаружение секретов, анализ RBAC и формирование отчетов о соответствии требованиям с помощью Trivy.

Репозиторий
1.9k2793315 дней назадПроверено Kitploit
Сайт

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

Trivy-operator logo

Kubernetes-нативный набор инструментов безопасности. (Документация)

GitHub Release Build Action Release snapshot Action Go Report Card GitHub All Releases Artifact Hub

Введение

Trivy Operator использует Trivy для непрерывного сканирования вашего кластера Kubernetes на предмет проблем безопасности. Результаты сканирования обобщаются в отчётах о безопасности в виде Kubernetes Custom Resource Definitions, которые становятся доступными через Kubernetes API. Оператор делает это, отслеживая изменения состояния в Kubernetes и автоматически запуская сканирование безопасности в ответ. Например, сканирование уязвимостей инициируется при создании нового Pod. Таким образом, пользователи могут находить и просматривать риски, связанные с различными ресурсами, Kubernetes-нативным способом.

Сканирование безопасности внутри кластера

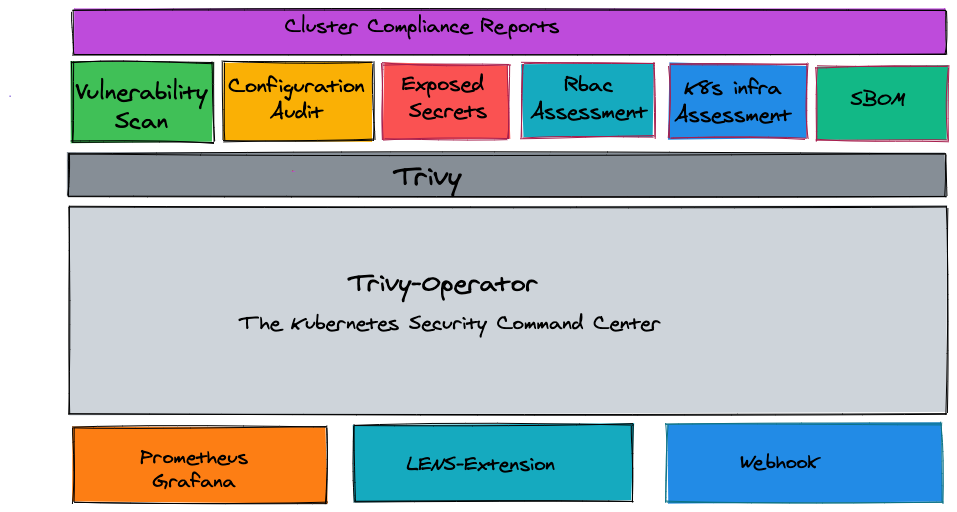
Trivy Operator автоматически генерирует и обновляет отчёты о безопасности. Эти отчёты создаются в ответ на новые рабочие нагрузки и другие изменения в кластере Kubernetes, формируя следующие отчёты:
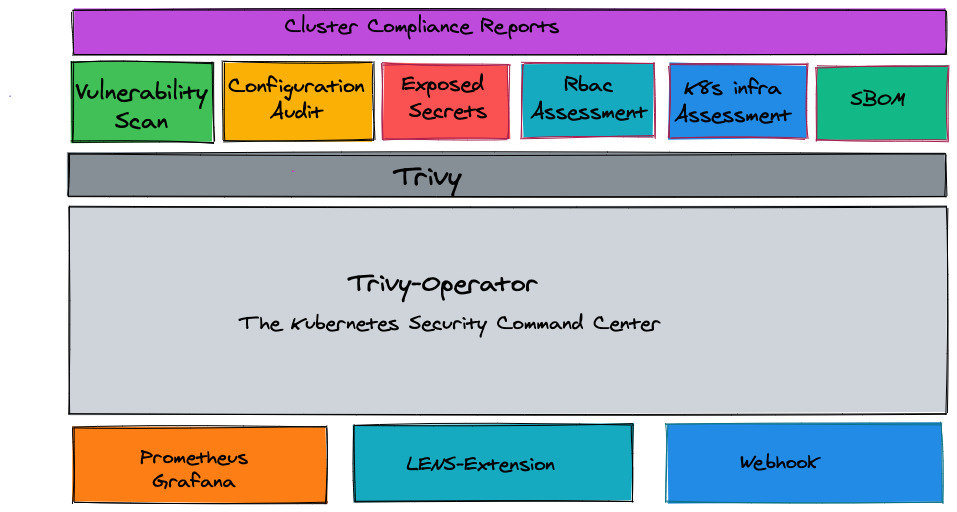
  • Vulnerability Scans: Автоматическое сканирование уязвимостей для рабочих нагрузок Kubernetes, компонентов control-plane и узлов (api-server, controller-manager, kubelet и т.д.)
  • ConfigAudit Scans: Автоматический аудит конфигурации ресурсов Kubernetes с использованием предопределённых правил или пользовательских политик Open Policy Agent (OPA).
  • Exposed Secret Scans: Автоматическое сканирование секретов, которое находит и детализирует местоположение раскрытых Secrets в вашем кластере.
  • RBAC scans: Сканирование на основе ролей (Role Based Access Control) предоставляет подробную информацию о правах доступа различных установленных ресурсов.
  • K8s core component infra assessment scan — оценка инфраструктуры основных компонентов Kubernetes (etcd, apiserver, scheduler, controller-manager и т.д.), их настроек и конфигурации.
  • k8s outdated api validation — проверка configaudit определит, устарел ли API ресурса и запланирован ли он к удалению
  • Отчёты о соответствии требованиям
    • Формируется технический отчёт по кибербезопасности NSA, CISA Kubernetes Hardening Guidance v1.1.
    • Формируется технический отчёт по кибербезопасности CIS Kubernetes Benchmark v1.23.
    • Kubernetes pss-baseline, Pod Security Standards
    • Kubernetes pss-restricted, Pod Security Standards
  • SBOM (генерация Software Bill of Materials) для рабочих нагрузок Kubernetes.

Trivy-operator Overview

Пожалуйста, поставьте звезду ⭐ репозиторию, если вы хотите, чтобы мы продолжали развивать и улучшать trivy-operator! 😀

Использование

Официальная [Документация] содержит подробные руководства по установке, настройке, устранению неполадок и быстрому началу работы.

Вы можете установить Trivy-operator с помощью Static YAML Manifests и следовать руководству Getting Started, чтобы увидеть, как отчёты об уязвимостях и аудите конфигурации генерируются автоматически.

Быстрый старт

Trivy Operator можно легко установить с помощью Helm Chart. Helm Chart можно загрузить одним из двух способов:

Вариант 1: Установка из традиционного репозитория helm chart

Добавьте репозиторий Aqua chart:

   helm repo add aqua https://aquasecurity.github.io/helm-charts/
   helm repo update

Установите Helm Chart:

   helm install trivy-operator aqua/trivy-operator \
     --namespace trivy-system \
     --create-namespace \
     --version 0.37.0

Вариант 2: Установка из OCI-реестра (поддерживается в Helm v3.8.0+)

Установите Helm Chart:

   helm install trivy-operator oci://ghcr.io/aquasecurity/helm-charts/trivy-operator \
     --namespace trivy-system \
     --create-namespace \
     --version 0.37.0

Это установит Trivy Helm Chart в пространство имён trivy-system и запустит сканирование.

Статус

Хотя мы стараемся сохранять обратную совместимость новых релизов с предыдущими версиями, этот проект всё ещё находится на стадии инкубации, и некоторые API и Custom Resource Definitions могут изменяться.

Участие в разработке

На этом раннем этапе мы будем рады вашим отзывам об общей концепции Trivy-Operator. Со временем мы хотели бы видеть вклад в интеграцию различных инструментов безопасности, чтобы пользователи могли получать доступ к информации о безопасности стандартными, Kubernetes-нативными способами.

  • См. Contributing для получения информации о настройке среды разработки и ожидаемом рабочем процессе внесения вклада.
  • Пожалуйста, убедитесь, что вы соблюдаете наш Кодекс поведения при любом взаимодействии с проектами Aqua и их сообществом.

Trivy-Operator — это open source проект Aqua Security.
Узнайте о нашей [работе с открытым исходным кодом и портфолио].
Присоединяйтесь к сообществу и поговорите с нами по любому вопросу в GitHub Discussions или Slack.

Скачать инструмент