Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
SysmonConfigPusher2 — Веб-инструмент для управления и развертывания конфигураций Sysmon на конечных точках Windows с помощью безагентных (WMI/SMB) или агентных методов, с удаленным просмотром журналов событий и анализом шума. | Kitploit
Инструменты/GitHubGitHub/antonlovesdnb/sysmonconfigpusher2
Оборонительные ИнструментыАудит конфигурацииРеагирование на ИнцидентыАнализ Журналов
GitHubantonlovesdnb/sysmonconfigpusher2

SysmonConfigPusher2

Веб-инструмент для управления и развертывания конфигураций Sysmon на конечных точках Windows с помощью безагентных (WMI/SMB) или агентных методов, с удаленным просмотром журналов событий и анализом шума.

Репозиторий
Поделиться
4573010 месяцев назадПроверено Kitploit

SysmonConfigPusher v2

Веб-инструмент для управления конфигурациями Sysmon на конечных точках Windows — поддерживает как безагентное развертывание (WMI/SMB), так и развертывание с использованием агентов.

CI Version .NET 8 Windows | Docker License Built with Claude


Функции

ФункцияОписание
Безагентное развертываниеОтправка бинарных файлов Sysmon и конфигураций через WMI и SMB
Поддержка агентовЛегковесный агент для облачных ВМ и серверов в DMZ
Поддержка DockerЗапуск на Linux/Docker для развертываний только с агентами
Веб-интерфейсСовременный React UI с отслеживанием хода развертывания в реальном времени
Просмотр журнала событийЗапрос журналов Sysmon с удаленных хостов
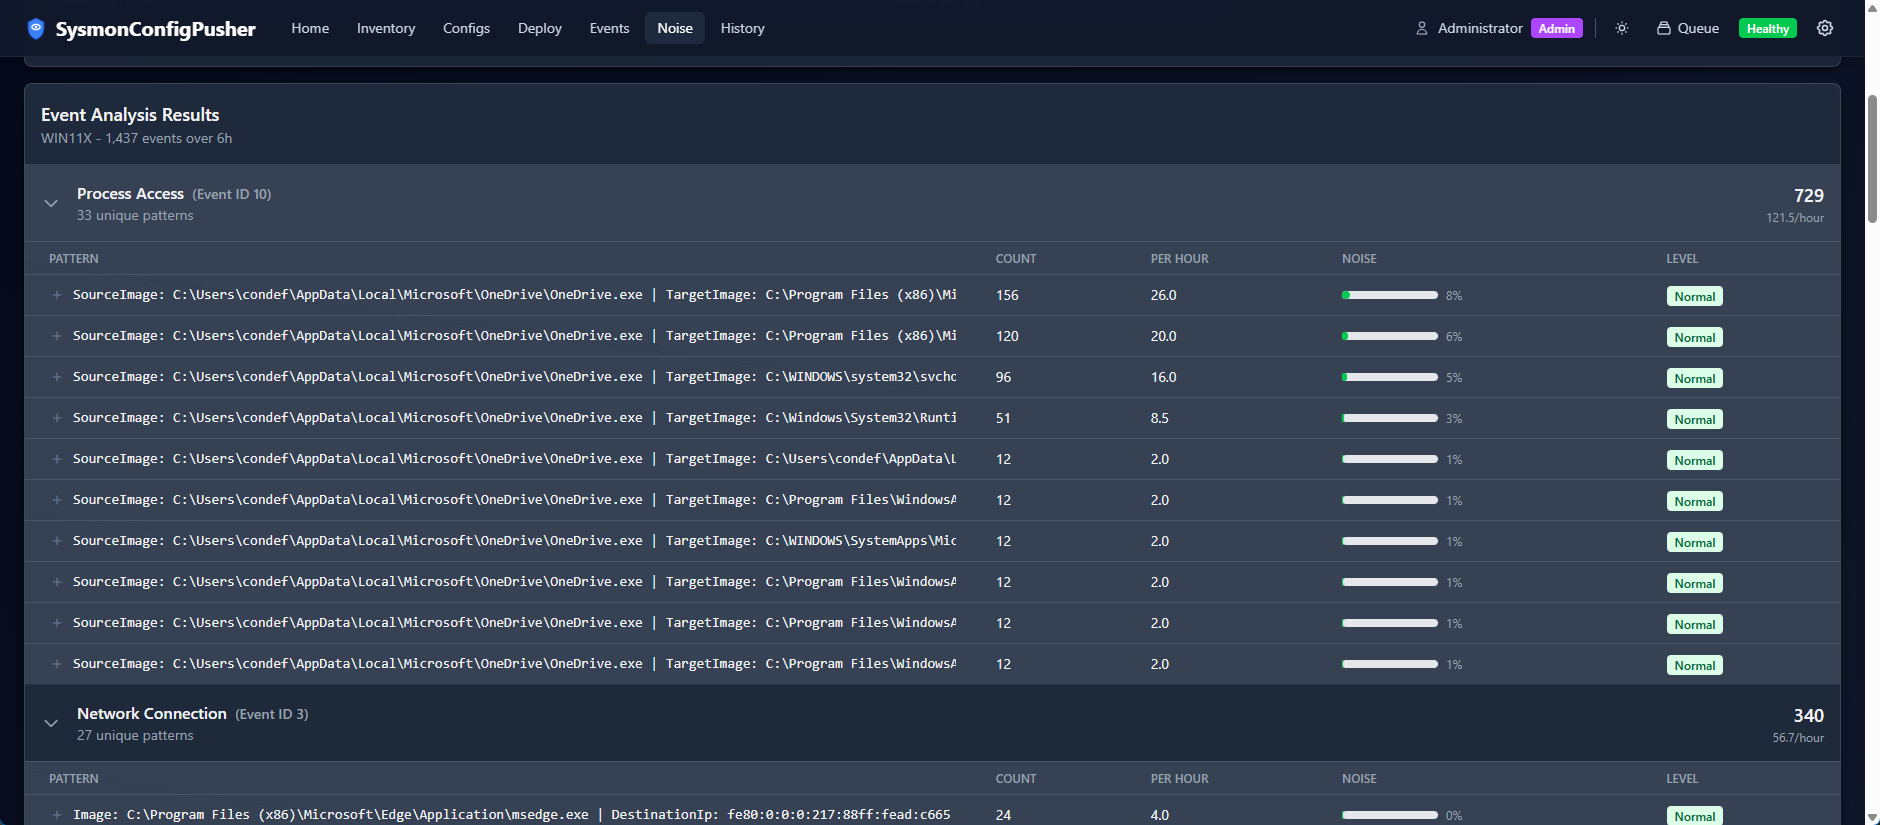
Анализ шумаВыявление высокочастотных событий для настройки конфигураций
Плановые развертыванияПланирование развертываний на будущее выполнение
Гибкая аутентификацияВстроенная аутентификация Windows или ключи API

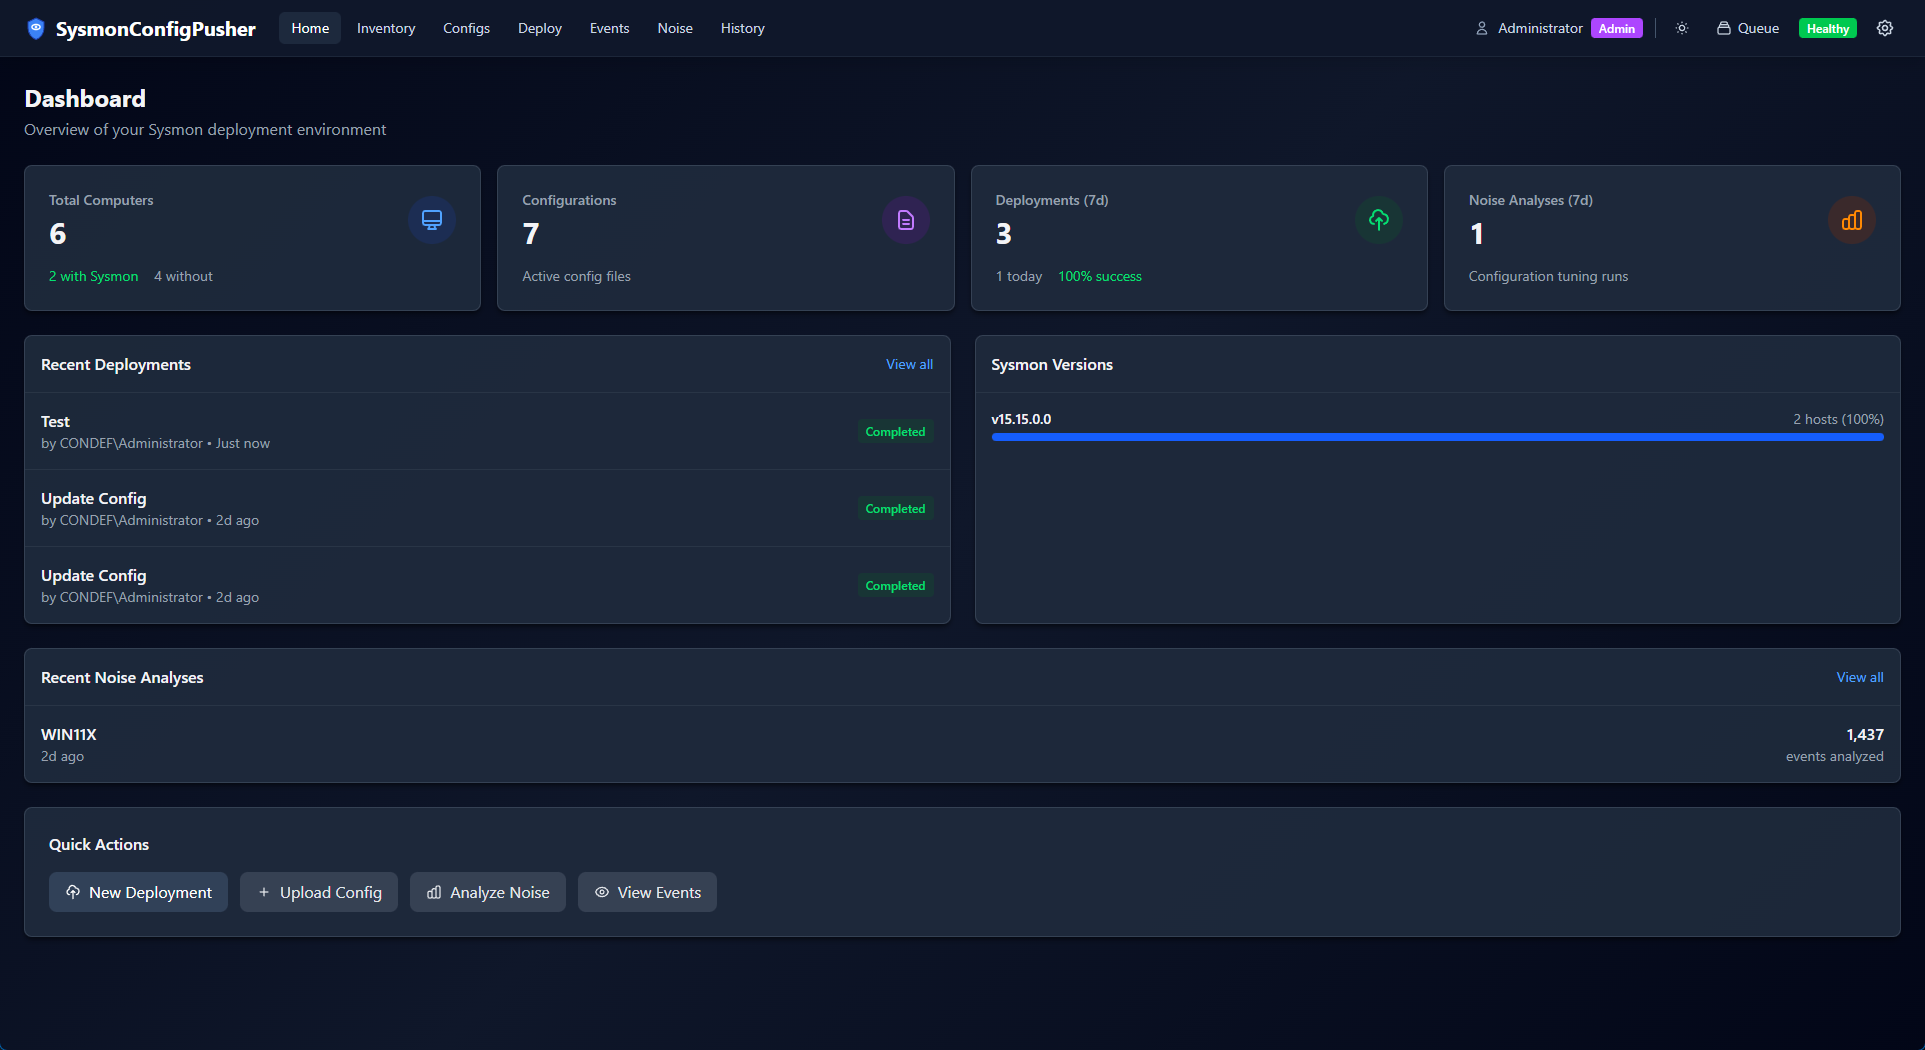
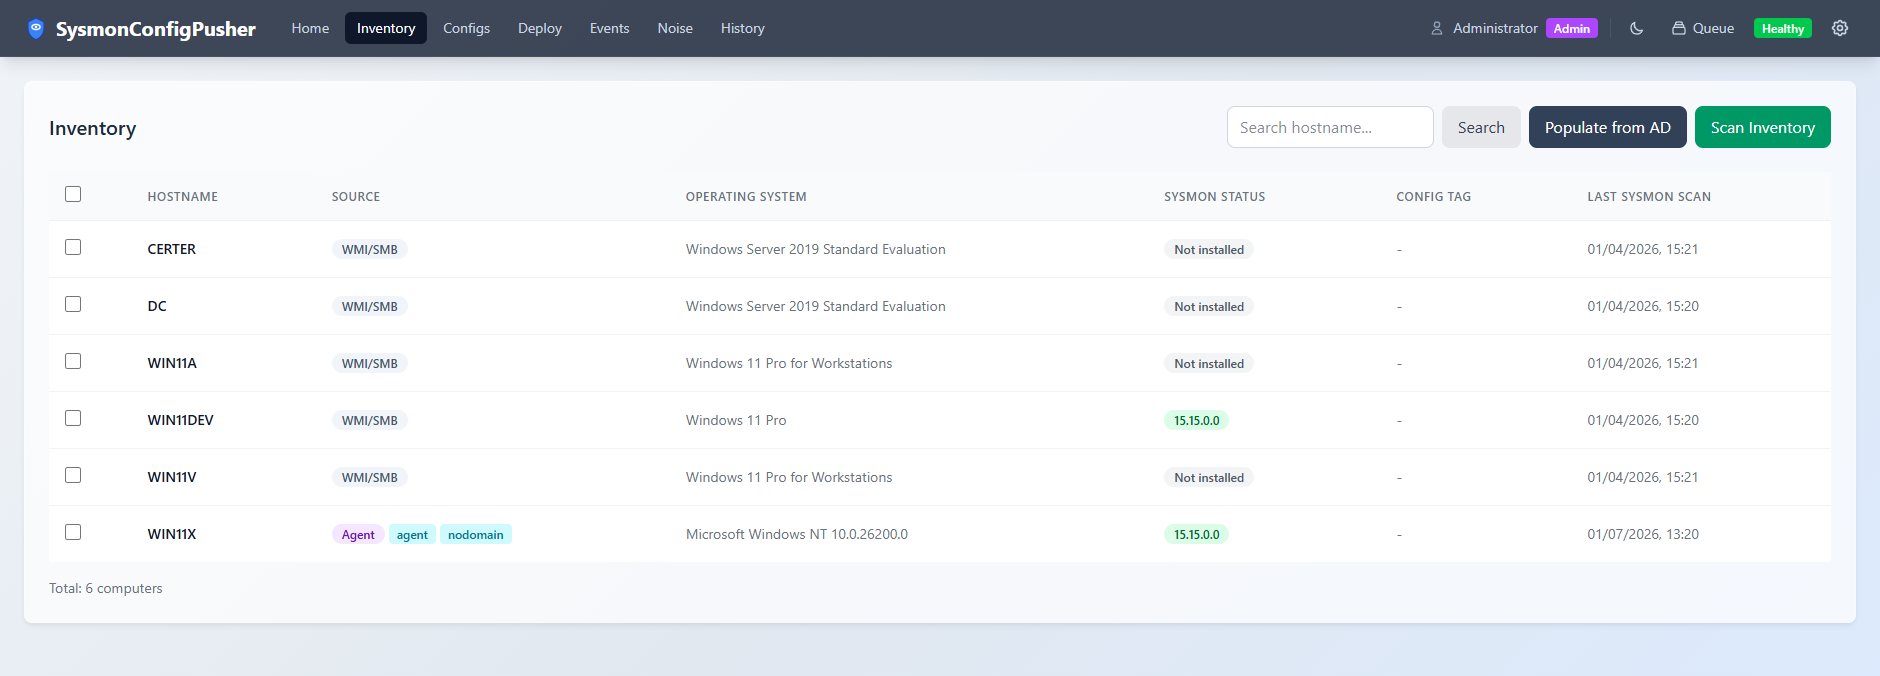
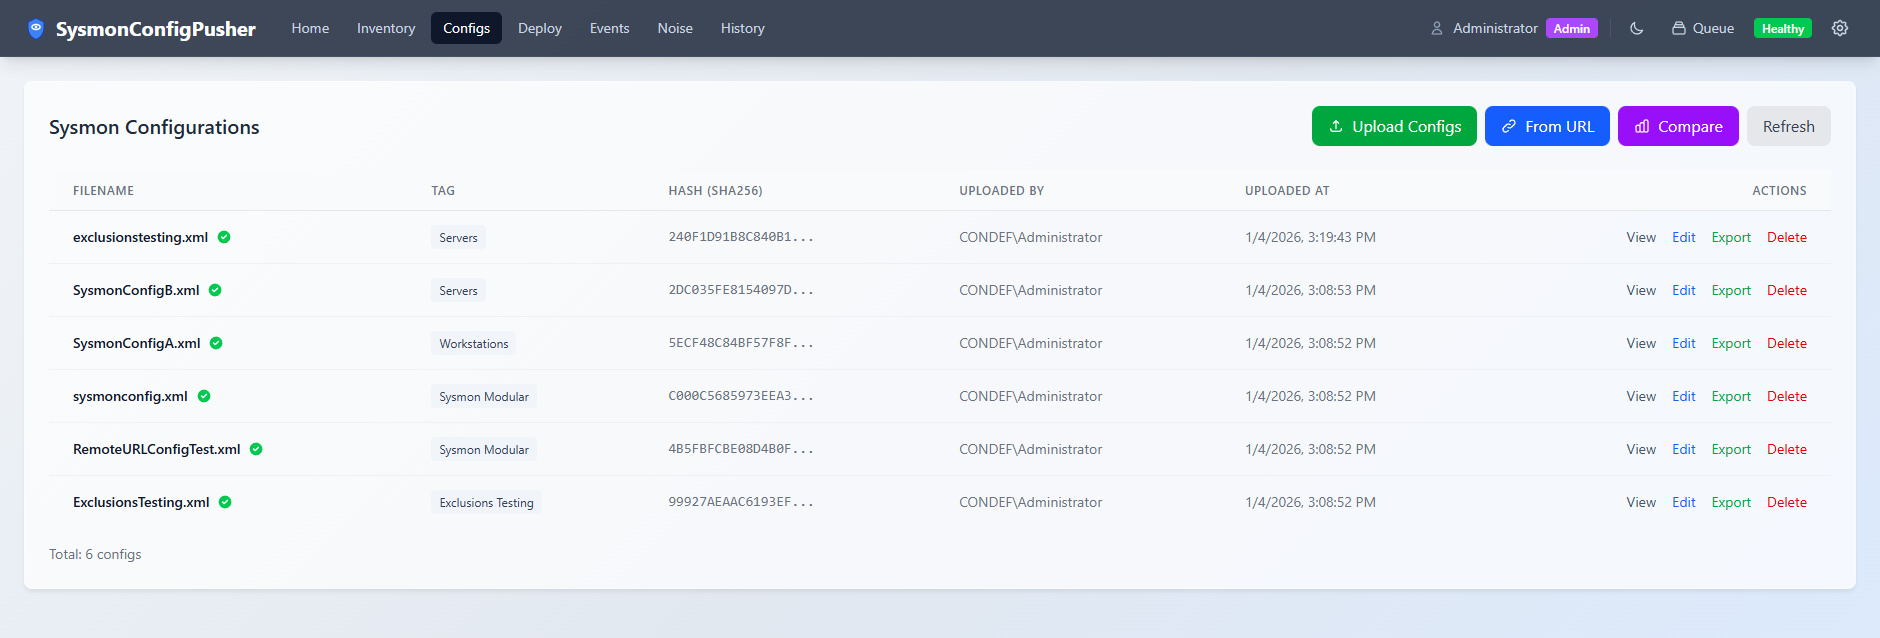
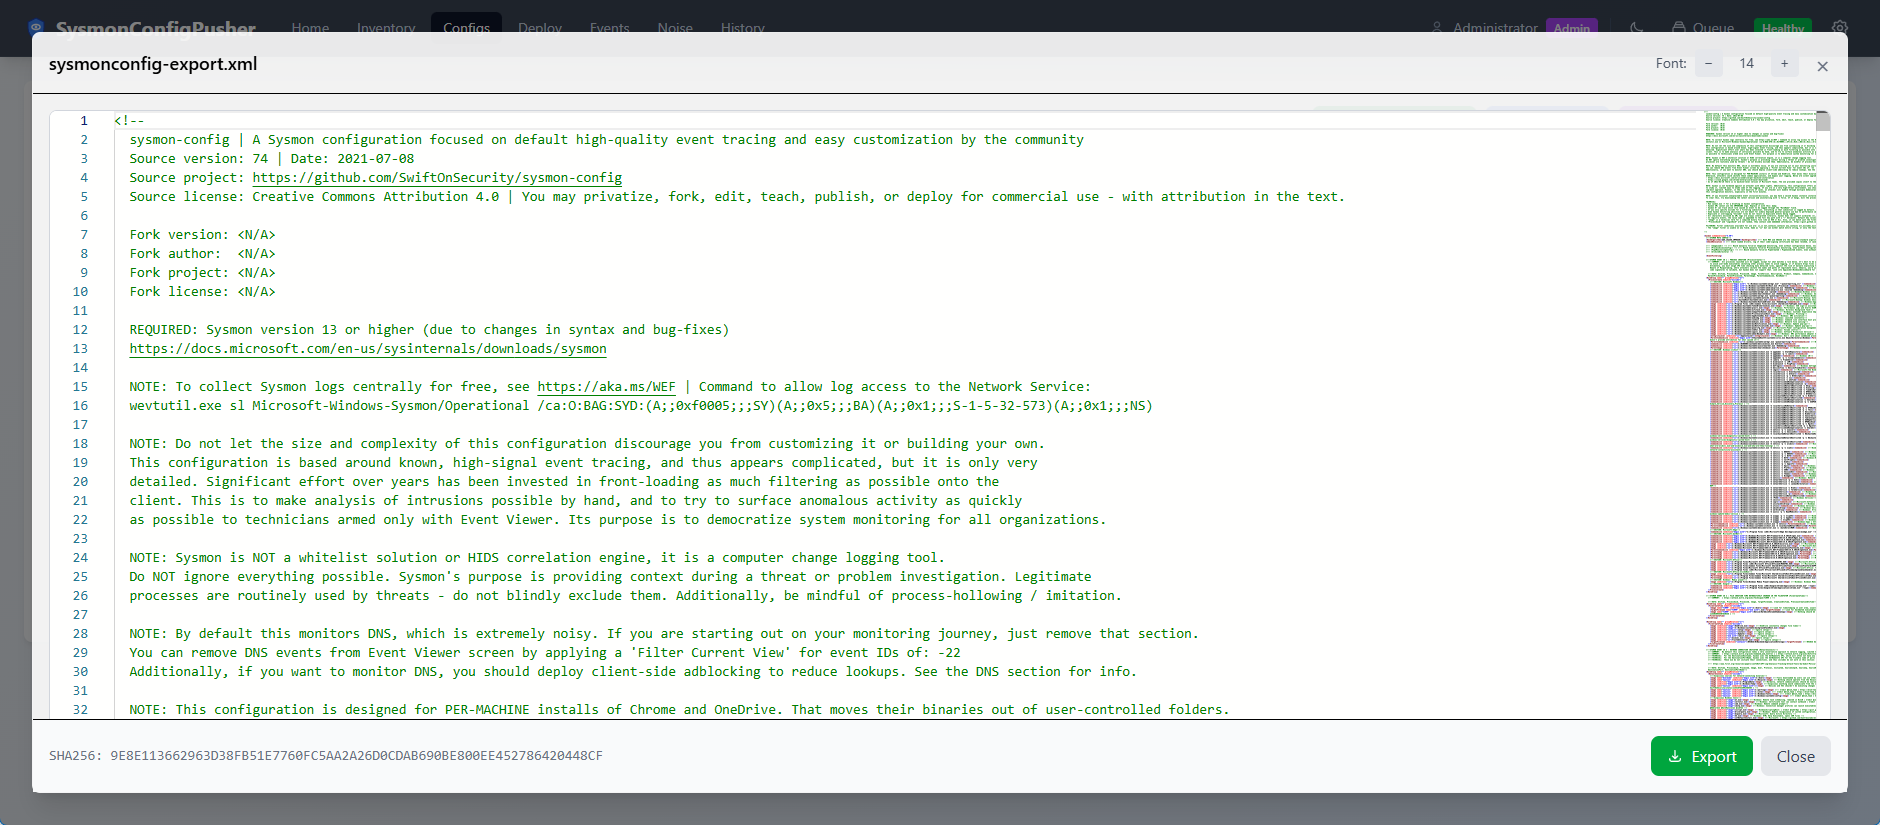
Скриншоты

Панель управленияИнвентаризация
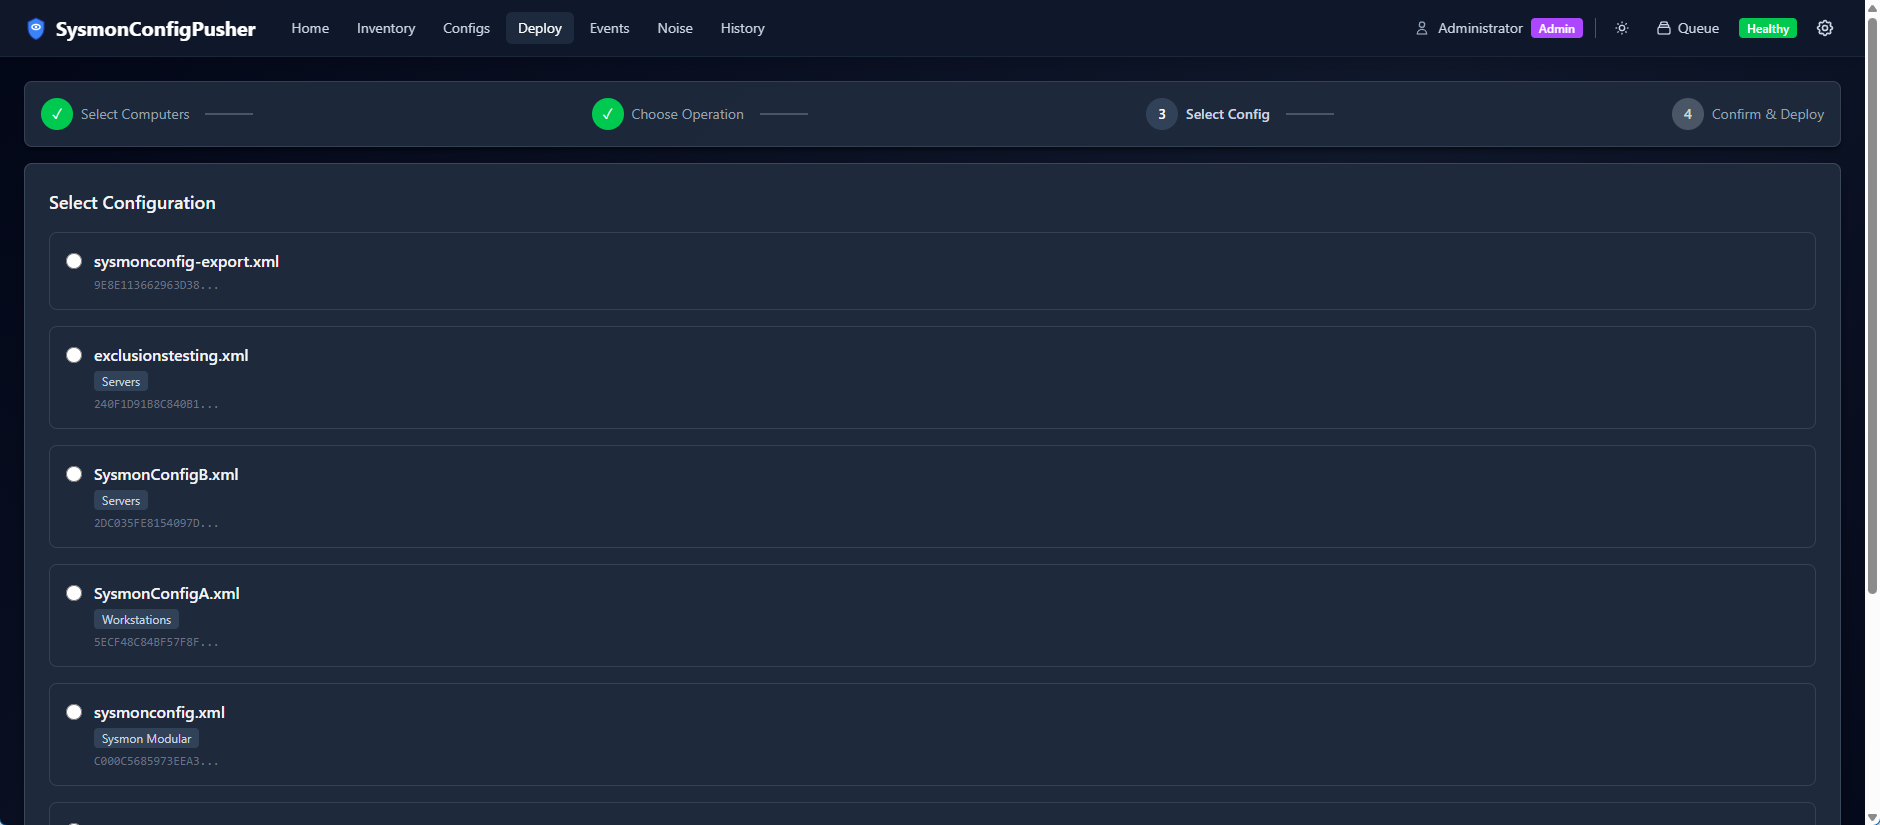
Просмотр конфигурацииРедактор конфигураций
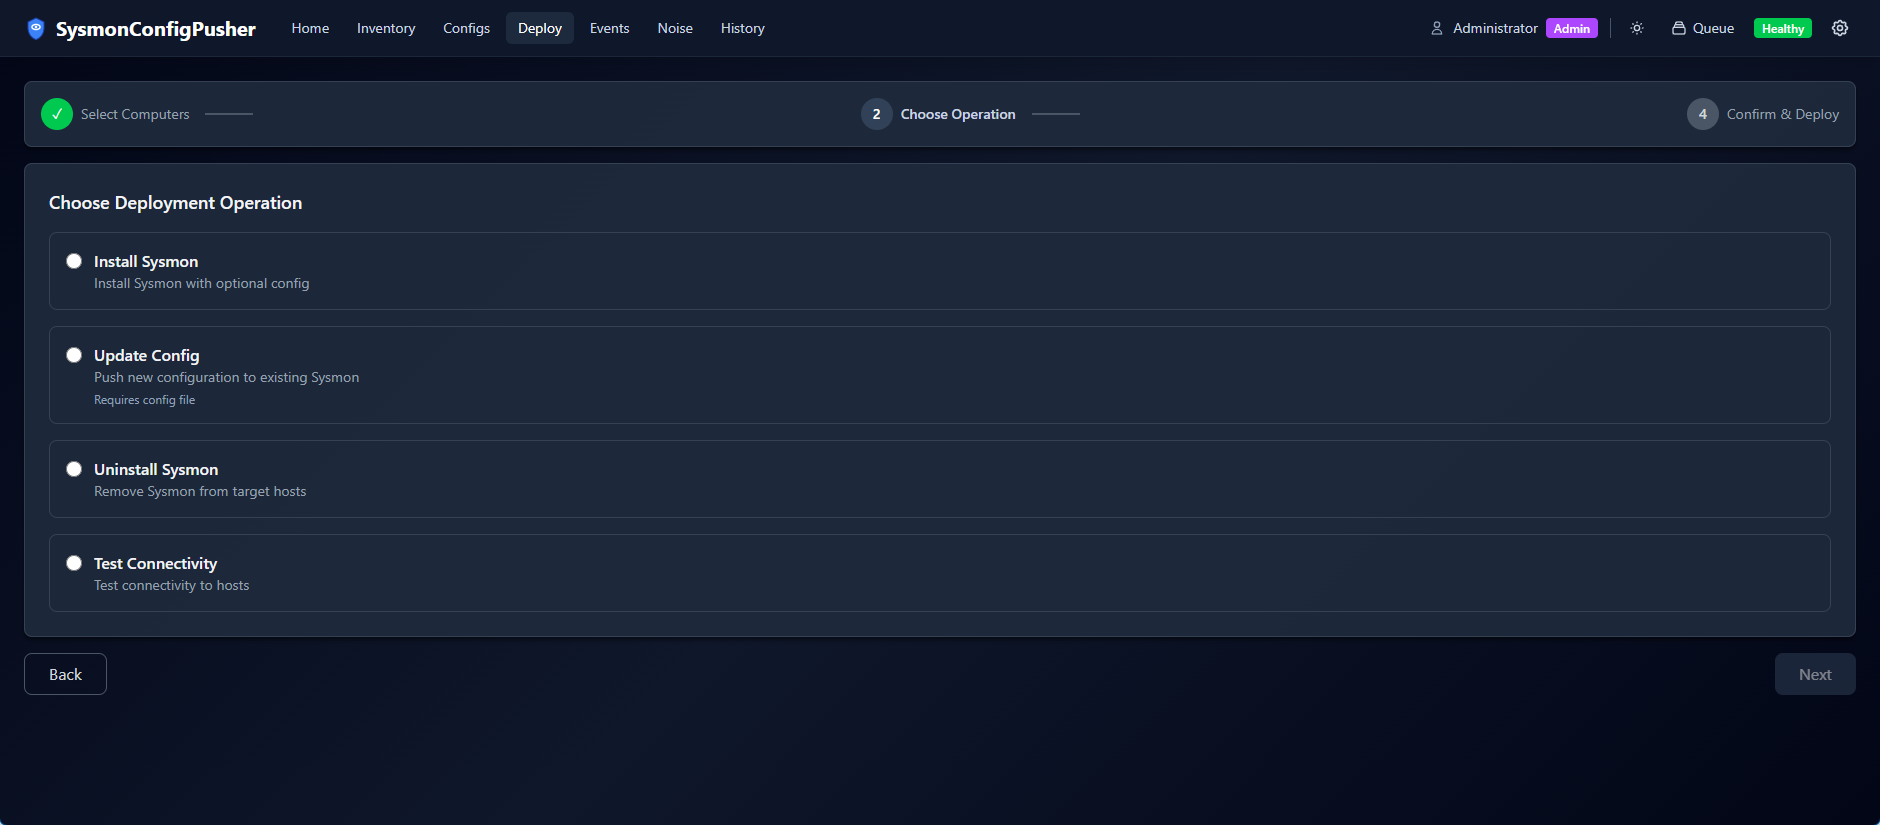
Мастер развертыванияХод развертывания
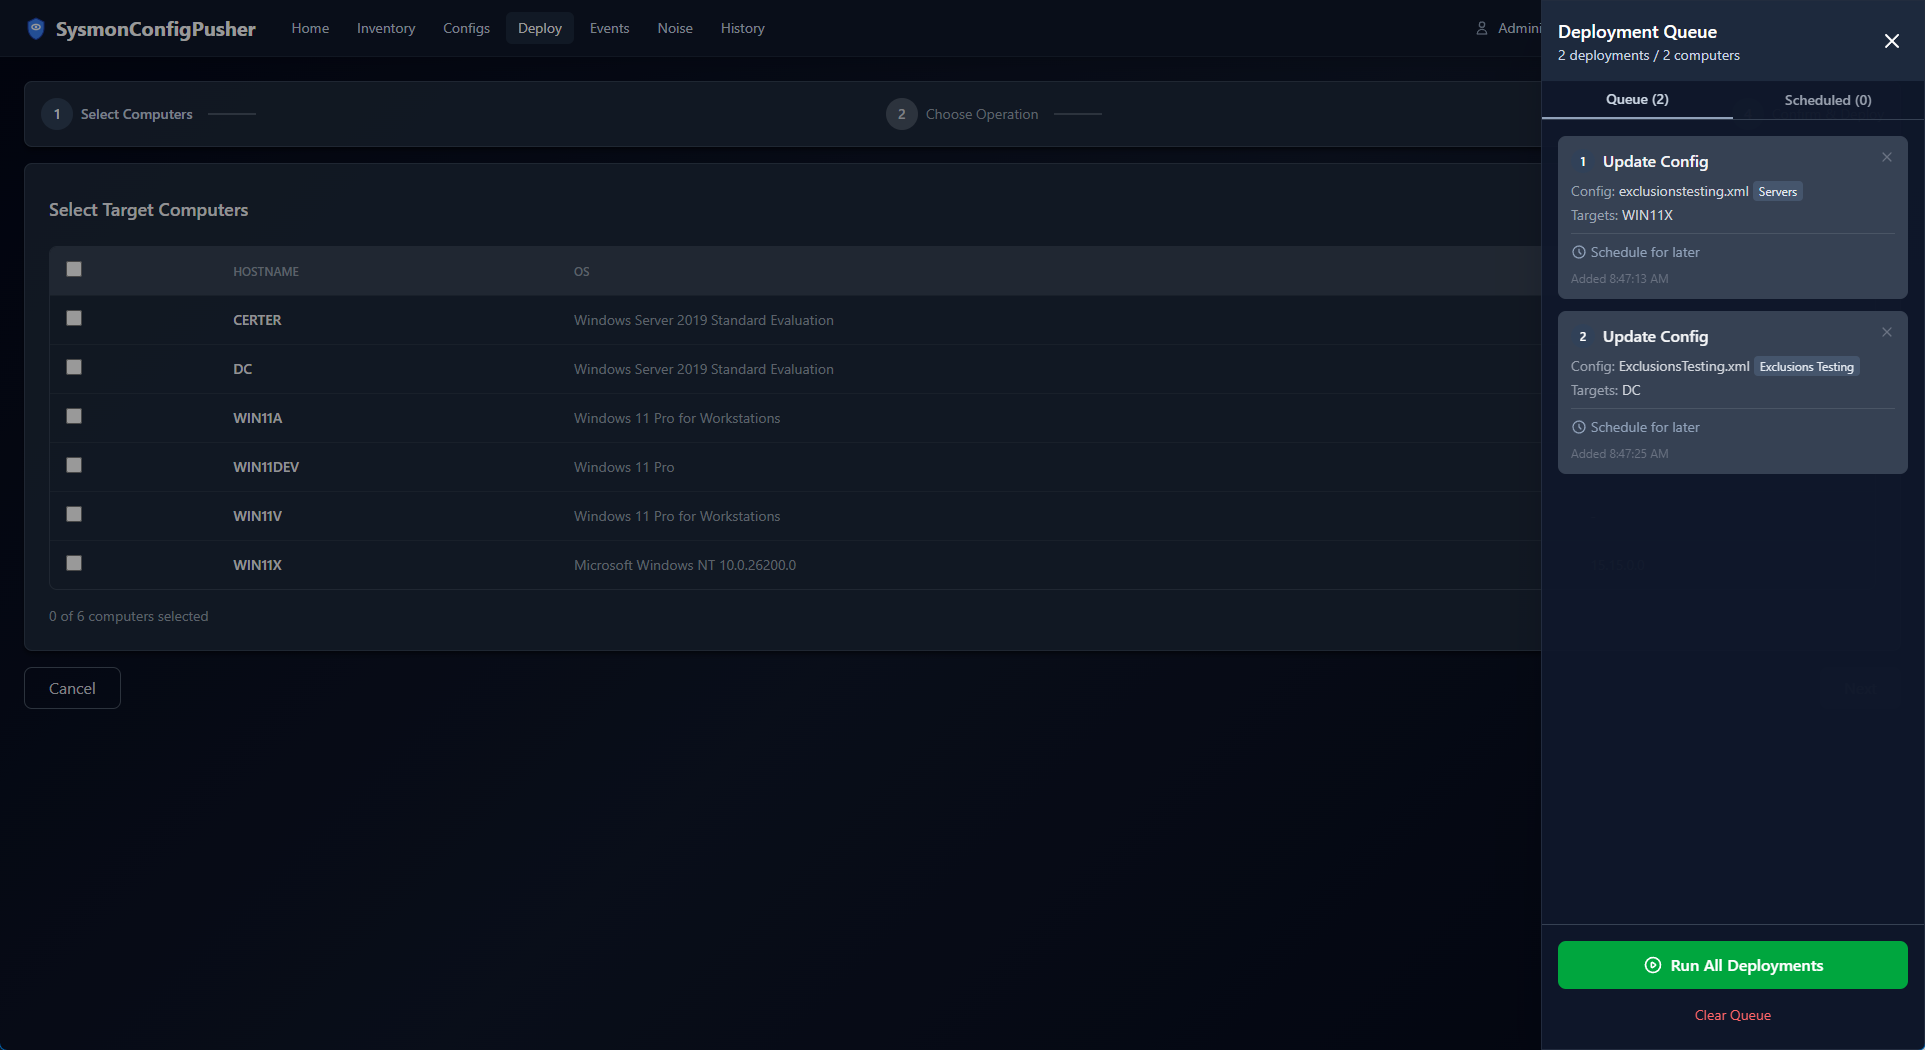
Планирование развертыванийАнализ шума

Быстрый старт

Вариант 1: MSI-установщик (Windows Server)

  1. Загрузите последнюю версию SysmonConfigPusher.msi
  2. Запустите установщик от имени администратора
  3. Настройте доменную учетную запись службы (см. документацию)
  4. Запустите службу и откройте веб-интерфейс (порт по умолчанию: 5001, настраивается в appsettings.json)

Вариант 2: Docker (только режим агента)

docker run -d --name sysmonpusher \
  -p 5001:5001 \
  -v sysmonpusher-data:/data \
  -e API_KEY_ADMIN="your-admin-key" \
  -e AGENT_TOKEN="your-agent-token" \
  ghcr.io/antonlovesdnb/sysmonconfigpusher2:latest

Откройте интерфейс по адресу https://localhost:5001 (ожидается предупреждение о самоподписанном сертификате).

Полные параметры конфигурации см. в Руководстве по Docker.

Вариант 3: Сборка из исходников

Инструкции по сборке и локальному запуску см. в Руководстве разработчика.

Документация

РуководствоОписание
Руководство по установкеПроизводственное развертывание на Windows Server
Руководство по использованиюКак использовать приложение, маркировка конфигураций (SCPTAG)
Руководство по агентамРазвертывание и управление легковесным агентом
Руководство по DockerРазвертывание в контейнерах, резервное копирование и восстановление
Руководство по сертификатамНастройка TLS для сервера и агентов
Режимы развертыванияСравнение полного режима и режима только с агентом
Руководство разработчикаСборка из исходников, локальный запуск

Требования

Полный режим (Windows Server)

  • Сервер: Windows Server 2016+ (в домене)
  • Учетная запись службы: Доменная учетная запись с правами локального администратора на целевых конечных точках
  • Сетевые порты: TCP 135 (WMI), 445 (SMB), 49152-65535 (RPC динамический)

Только режим агента (Docker/Linux)

  • Сервер: Любая платформа с Docker или Linux
  • Агенты: Конечные точки Windows с установленным агентом (Руководство по агентам)
  • Сеть: Агенты подключаются к серверу по HTTPS (порт 5000/5001) исходящим соединением

Подробное сравнение см. в Режимах развертывания.

Архитектура

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    343
  • 5

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →