
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Cybersec — Однофайловая HTML-шпаргалка для редтимеров и пентестеров с автоматической подстановкой переменных атакующего/цели, генератором обратных оболочек с учетом ОС и умными кнопками копирования команд для 7 фаз пентестирования. | Kitploit
Инструменты/GitHubGitHub/amitr12/cybersec
Взлом паролейПовышение привилегийРазведкаГенерация полезной нагрузкиЭксплуатацияЛатеральное перемещениеПост-эксплуатацияCTFТестирование на ПроникновениеКомандование и УправлениеОбучение и ОбразованиеRed Teaming
91393 месяцев назадЕщё не проверено
Поделиться
GitHubamitr12/cybersec

Cybersec

Однофайловая HTML-шпаргалка для редтимеров и пентестеров с автоматической подстановкой переменных атакующего/цели, генератором обратных оболочек с учетом ОС и умными кнопками копирования команд для 7 фаз пентестирования.

Репозиторий

Шпаргалка по наступательной кибербезопасности

Высокодинамичный одностраничный HTML-шпаргалка, предназначенный для Red Team, пентестеров и участников CTF.

Устали вводить одни и те же пейлоады Reverse Shell и постоянно заменять свой локальный IP и порт? Этот инструмент устраняет «усталость от опечаток» и когнитивную нагрузку во время выполнения задач, автоматически подставляя переменные вашей цели и атакующего непосредственно в стандартные команды.


Ключевые особенности

  • Mission Control (автоматическая подстановка): Введите IP атакующего, IP цели и порт в верхней части экрана. Каждая команда в шпаргалке обновляется мгновенно. Больше никаких ручных правок.

  • Генератор реверс-шеллов с учётом ОС: Встроенный арсенал пейлоадов. Выберите оболочку цели (например, /bin/bash, cmd.exe), и генератор автоматически отключит несовместимые пейлоады и подставит правильную оболочку в ваши команды.

  • Умные кнопки копирования: Копируйте команды одним щелчком. Инструмент достаточно умён, чтобы копировать только команду, игнорируя приглашения терминала ($), комментарии и выводы инструментов.

  • Быстрый поиск: Нажмите / в любом месте страницы, чтобы открыть быстрый поиск. Найдите нужный инструмент или синтаксис за миллисекунды.

  • Полная автономность (работа офлайн): Это один файл .html. Никакого бэкенда, API-ключей или подключения к интернету. Идеально для изолированных экзаменационных сред или лабораторных сетей.


Как использовать

  1. Загрузите файл index.html.
  2. Откройте его в любом современном браузере (Chrome, Firefox, Edge).
  3. Установите свои IP-адреса в заголовке Mission Control.
  4. Атакуйте!

Встроенные методологии

Шпаргалка по кибербезопасности следует практической методологии пентестинга из 7 фаз:

  1. Разведка (Nmap, Gobuster, ffuf, Nikto)
  2. Подготовка вооружения и аутентификация (CUPP, msfvenom)
  3. Эксплуатация (Hydra, SQLMap, Responder, Metasploit)
  4. Оболочки и C2 (динамические RevShells, Bind Shells, Netcat)
  5. Постэксплуатация (передача файлов, LinPEAS, стабилизация TTY)
  6. Взлом учётных данных (Hashcat, John the Ripper)
  7. AD и Lateral Movement (BloodHound, NetExec, Pivoting)
  8. Разведка угроз и ресурсы (ExploitDB, GTFOBins, LOLBAS и др.)

Скриншоты

Mission Control (автоматическая подстановка в действии):
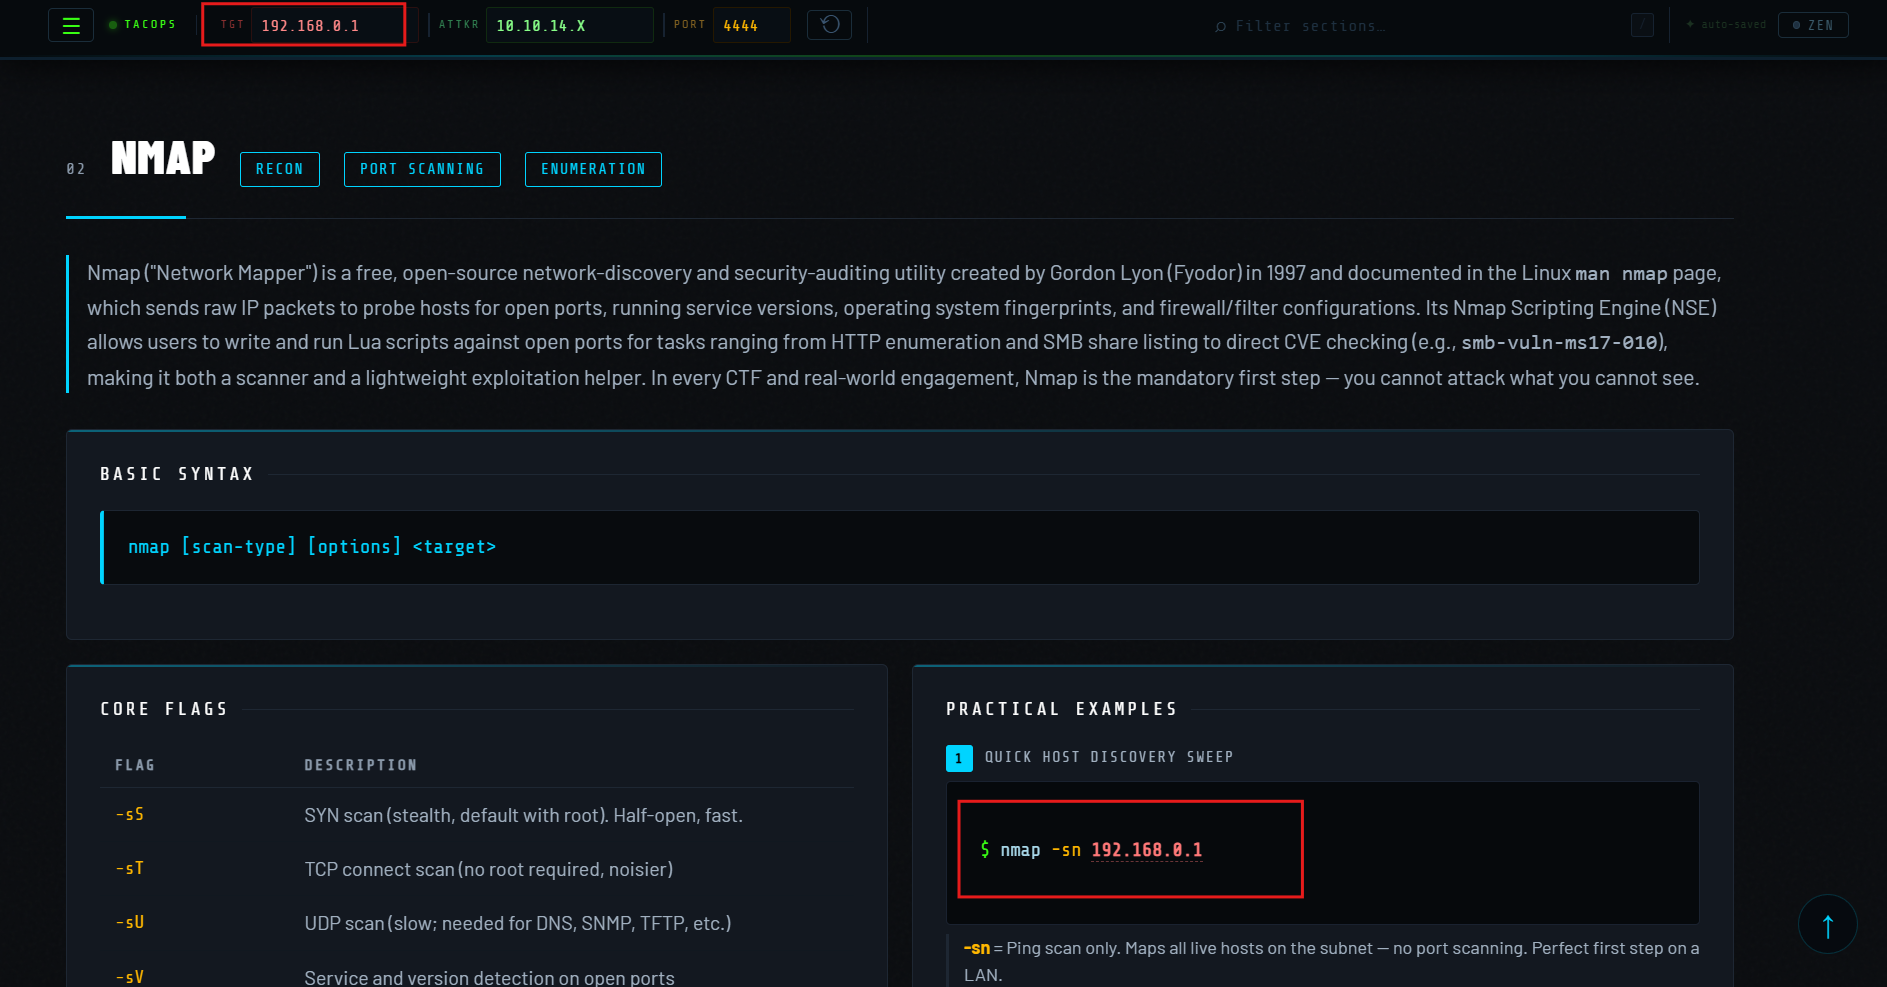
панель управления

Генератор RevShell с учётом ОС (выбор Linux vs Windows): реверс-шелл-1

реверс-шелл-2

Mission Control с автоматической подстановкой и генератор RevShell с учётом ОС в действии.


⚠️ Правовое предупреждение

Шпаргалка по кибербезопасности предназначена ТОЛЬКО для образовательных и авторизованных тестовых целей.

Этот проект предназначен для помощи специалистам по безопасности и студентам в авторизованном пентестинге, CTF-задачах и образовательных средах.

Создатель этого инструмента НЕ несёт ответственности за любое несанкционированное, незаконное или вредоносное использование этого ПО. Используя эту шпаргалку, вы соглашаетесь соблюдать все применимые местные, государственные и федеральные законы. Не используйте эти команды против систем, которыми вы явно не владеете или не имеете явного письменного разрешения на тестирование.


Вклад

Нашли опечатку? Хотите добавить новый инструмент или пейлоад? Pull requests приветствуются! Пожалуйста, убедитесь, что любые новые дополнения соответствуют существующей HTML-структуре и классам динамических переменных (dyn-attacker, dyn-target, dyn-port).


Лицензия

Этот проект лицензирован по лицензии MIT — подробности см. в файле LICENSE.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    343
  • 5

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






