 alt3kx/wafparan01d3
Быстрая «параноидальная» оценка WAF-доктором | Инструмент WAFPARAN01D3

Инструмент для тестирования уровня паранойи Web Application Firewall.
— От alt3kx.github.io


По сути, уровень паранойи (PL) позволяет определить, насколько агрессивным является базовый набор правил (Core Rule Set).
Ссылка: https://coreruleset.org/20211028/working-with-paranoia-levels/
wafparan01d3.py отправляет вредоносные запросы, используя закодированные полезные нагрузки, размещённые в различных частях HTTP-запросов на основе GET-параметров. Результаты оценки записываются в отладочный файл отчёта wafparan01d3.log, создаваемый на вашей машине.mysql_gosecure.txt и основана на исследовании «A Scientific Notation Bug in MySQL left AWS WAF Clients Vulnerable to SQL Injection» от gosecure, доступном здесь: https://www.gosecure.net/blog/2021/10/19/a-scientific-notation-bug-in-mysql-left-aws-waf-clients-vulnerable-to-sql-injection/. В нём оцениваются наши WAF с использованием ModSecurity на различных уровнях паранойи — как в конфигурации по умолчанию, так и с отключением различных правил / ID поэтапным и быстрым способом.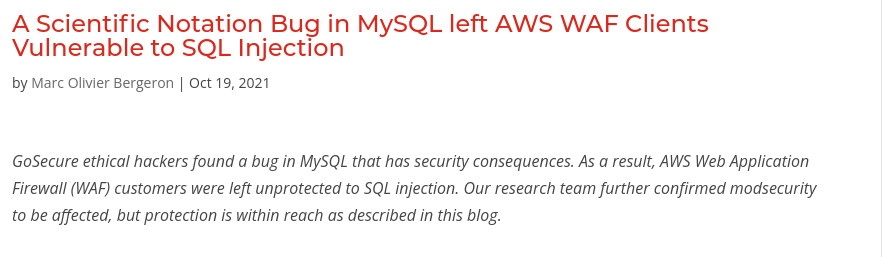
Pentesters: область GreyBox с ограниченным доступом к Linux-хосту WAF с использованием «shell» с привилегиями для запуска/перезагрузки и редактирования конфигурационных файлов WAF Apache в средах DEV/STG/TEST с отправкой различных полезных нагрузок.Специалисты по безопасности (Security Officers): принимают наилучшее решение о применении уровня паранойи WAF для каждого решения в вашей организации. Blueteamers: обеспечение соблюдения правил, улучшенные оповещения, меньше ложных срабатываний в вашей организации. Интеграторы (Integrators): выполняют более глубокую диагностику и быстро определяют адекватный уровень паранойи WAF, настраивая правила или создавая виртуальные патчи. Ссылка: https://www.inmotionhosting.com/support/server/apache/install-modsecurity-apache-module/
$ sudo apt update -y && sudo apt dist-upgrade -y
$ sudo apt-get install build-essential -y
$ sudo apt-get install apache2 -y
$ sudo apt install libapache2-mod-security2 -y
$ sudo apt-get install curl vim gridsite-clients net-tools -y
$ sudo systemctl restart apache2
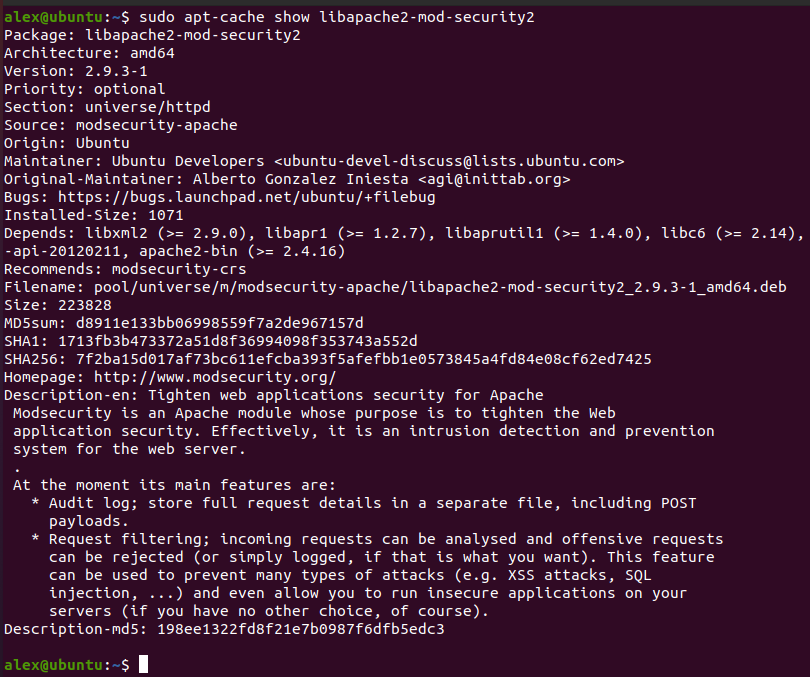
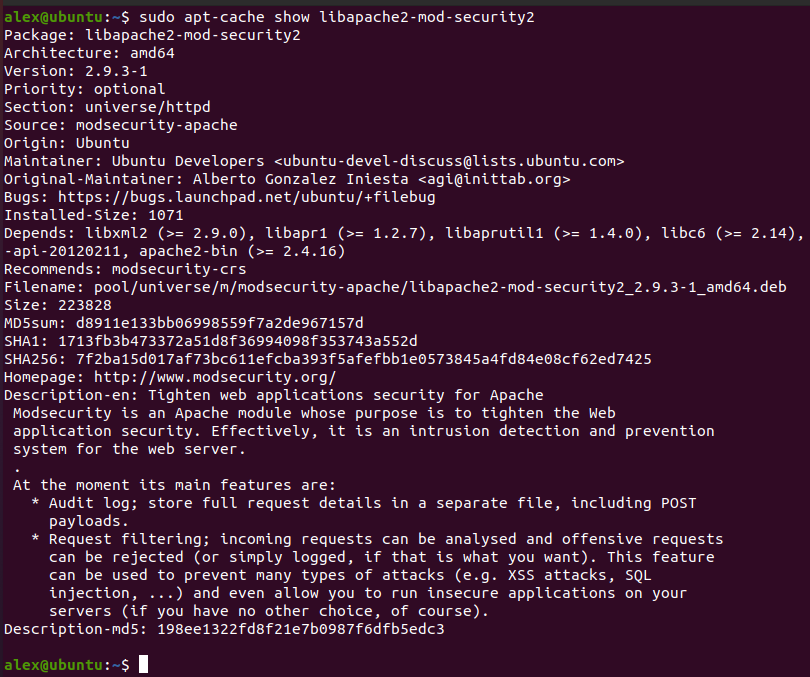
$ sudo apt-cache show libapache2-mod-security2
$ sudo cp /etc/modsecurity/modsecurity.conf-recommended /etc/modsecurity/modsecurity.conf
Затем измените режим обнаружения ModSecurity. Сначала перейдите в папку, выполнив cd /etc/modsecurity
2. Отредактируйте файл конфигурации ModSecurity с помощью vi, vim, emacs или nano.
$ sudo vim /etc/modsecurity/modsecurity.conf
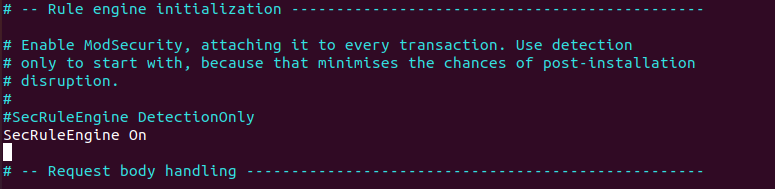
SecRuleEngine DetectionOnly. Измените DetectionOnly на On. Исходное значение: SecRuleEngine DetectionOnly
Новое значение: SecRuleEngine On
$ sudo systemctl restart apache2
$ cd ~
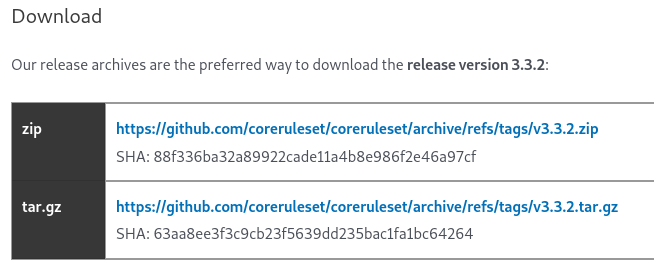
$ wget https://github.com/coreruleset/coreruleset/archive/refs/tags/v3.3.2.zip
$ sha1sum v3.3.2.zip && echo ProvidedChecksum
88f336ba32a89922cade11a4b8e986f2e46a97cf  v3.3.2.zip
ProvidedChecksum
$ unzip v3.3.2.zip
$ sudo mv coreruleset-3.3.2/crs-setup.conf.example /etc/modsecurity/crs/crs-setup.conf
$ sudo mv coreruleset-3.3.2/rules/ /etc/modsecurity/crs/
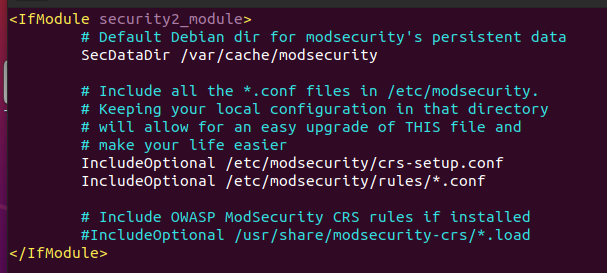
$ sudo vim /etc/apache2/mods-enabled/security2.conf
<IfModule security2_module>
        # Default Debian dir for modsecurity's persistent data
        SecDataDir /var/cache/modsecurity

        # Include all the *.conf files in /etc/modsecurity.
        # Keeping your local configuration in that directory
        # will allow for an easy upgrade of THIS file and
        # make your life easier
        IncludeOptional /etc/modsecurity/crs-setup.conf
        IncludeOptional /etc/modsecurity/rules/*.conf

        # Include OWASP ModSecurity CRS rules if installed
        #IncludeOptional /usr/share/modsecurity-crs/*.load
</IfModule>
$ sudo vim /etc/apache2/apache2.conf
Скопируйте и вставьте следующий код и сохраните его.
# Include list of ports to listen on
Include ports.conf
