
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2021-21974 — Собственный PoC для CVE-2021-21974, эксплуатирующий переполнение стека в ESXI. Поддерживает только цели и окружения, указанные в проекте. Предназначен для обучения и исследований. | Kitploit
Инструменты/GitHubGitHub/aiyakami/cve-2021-21974
Анализ уязвимостейЭксплуатацияCTFОбучение и ОбразованиеИнструмент Удаленного ДоступаЭксплуатация Бинарных Файлов
GitHubaiyakami/cve-2021-21974

CVE-2021-21974

Собственный PoC для CVE-2021-21974, эксплуатирующий переполнение стека в ESXI. Поддерживает только цели и окружения, указанные в проекте. Предназначен для обучения и исследований.

Репозиторий
4474 месяцев назадЕщё не проверено
Поделиться

CVE-2021-21974

PoC переполнения кучи OpenSLP в VMware ESXi с удаленным выполнением кода

Автор: Aiyakami

Обзор

CVE-2021-21974 — это уязвимость переполнения кучи в службе OpenSLP VMware ESXi. Неаутентифицированный злоумышленник может отправить специально сформированный пакет на службу SLP (порт 427 по умолчанию) целевого хоста ESXi по сети, что приводит к удаленному выполнению кода (RCE).

Данный репозиторий содержит однофайловый PoC на Python, который стабильно воспроизводит уязвимость на реальной среде ESXi 6.7. Эксплойт срабатывает по чистому сетевому пути, для выполнения команды не требуются локальные учетные данные или SSH-доступ к цели.

Тестовая среда

ПараметрЗначение
Целевая системаVMware ESXi 6.7.0 Update03
Номер сборки14320388
Уязвимая службаOpenSLP (slpd), порт 427
Процент успешных тестов100%

Загрузка целевого образа

Официальный ISO-образ VMware-VMvisor-Installer 6.7.0 update03 build-14320388:

https://dn711004.ca.archive.org/0/items/vmware-installer-6.7.0-update-03/VMware-VMvisor-Installer-6.7.0.update03-14320388.x86_64.iso

Данный образ является оригинальным установочным образом для указанной выше тестовой среды и позволяет полностью воспроизвести PoC со 100% успехом.

Результаты тестирования

На следующих двух скриншотах показаны фактические результаты выполнения PoC на ESXi 6.7 build-14320388:
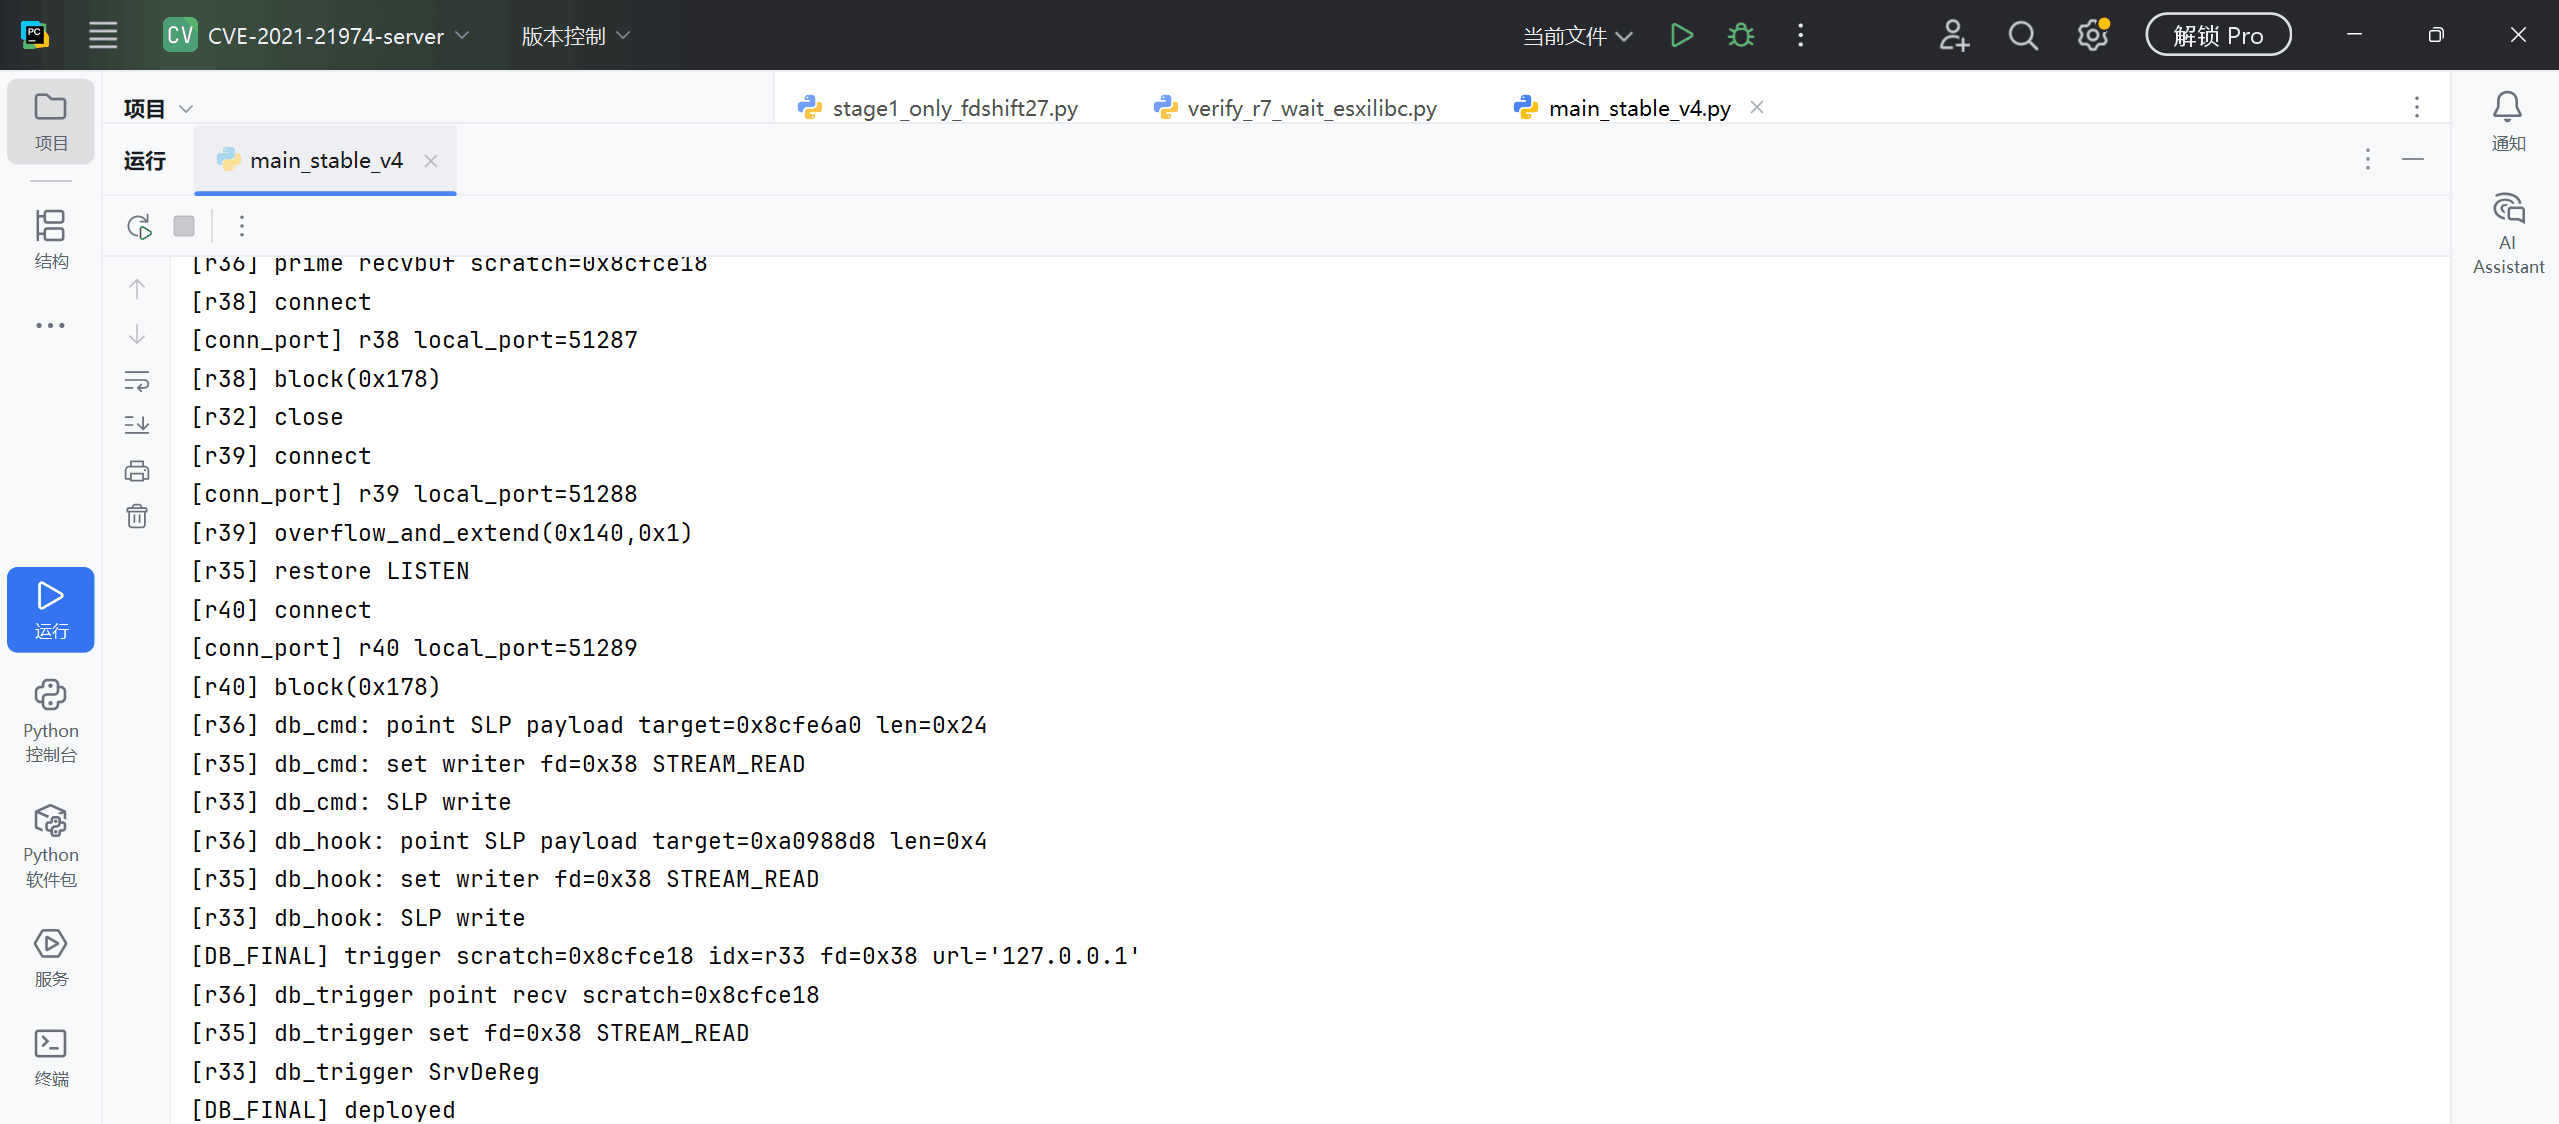
Результат теста 1

test result 1

Результат теста 2

test result 2

Инструкция по использованию

# Целевой хост ESXi должен запускать службу slpd (порт 427 по умолчанию)
python CVE-2021-21974.py

При запуске скрипт выводит подпись автора, затем выполняет полную цепочку эксплуатации: утечка информации на этапе stage1 → чтение произвольного адреса → утечка базового адреса libc → определение буфера DB → перезапись __free_hook на system → выполнение команды через SrvDeReg.

Команда COMMAND по умолчанию:

echo PWNED_BY_CVE_2021_21974>/tmp/p

В случае успеха на целевом хосте в файле /tmp/p будет содержаться строка PWNED_BY_CVE_2021_21974.

Примечание: Данный PoC основан на фиксированных параметрах раскладки кучи и зависит от версий slpd / glibc на целевом ESXi 6.7 build-14320388. При смене окружения необходимо соответствующим образом скорректировать параметры fd / size / pacing.

Отказ от ответственности

Данный проект предназначен только для авторизованных исследований в области безопасности, а также для использования в учебных сценариях CTF / AWD в изолированной песочнице. Запрещается использовать его на неавторизованных реальных системах. Пользователь несет всю ответственность за любые правовые последствия, возникшие в результате использования.


Благодарности

  • Автор: Aiyakami
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    396
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    257

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




