Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/90n45-d3v/bluebunny
Безопасность BluetoothКомандование и УправлениеБезопасность оборудования и IoTRed TeamingРазработка Полезной Нагрузки
GitHub90n45-d3v/bluebunny

BlueBunny

BLE-ориентированный C2-сервер для Hak5 Bash Bunny, обеспечивающий беспроводную инъекцию команд, доставку полезной нагрузки и удалённое управление через Bluetooth Low Energy.

Репозиторий
203513 лет назадПроверено Kitploit
Поделиться
Сайт

BlueBunny-Banner


C2-решение, которое взаимодействует напрямую через Bluetooth-Low-Energy с вашим Bash Bunny Mark II.
Отправляйте вашему Bash Bunny все необходимые инструкции просто по воздуху.
Содержание

  • Обзор
  • Установка и запуск
  • Ручная связь с Bash Bunny через Python
  • Устранение неполадок
  • В разработке...
  • Дополнительная информация

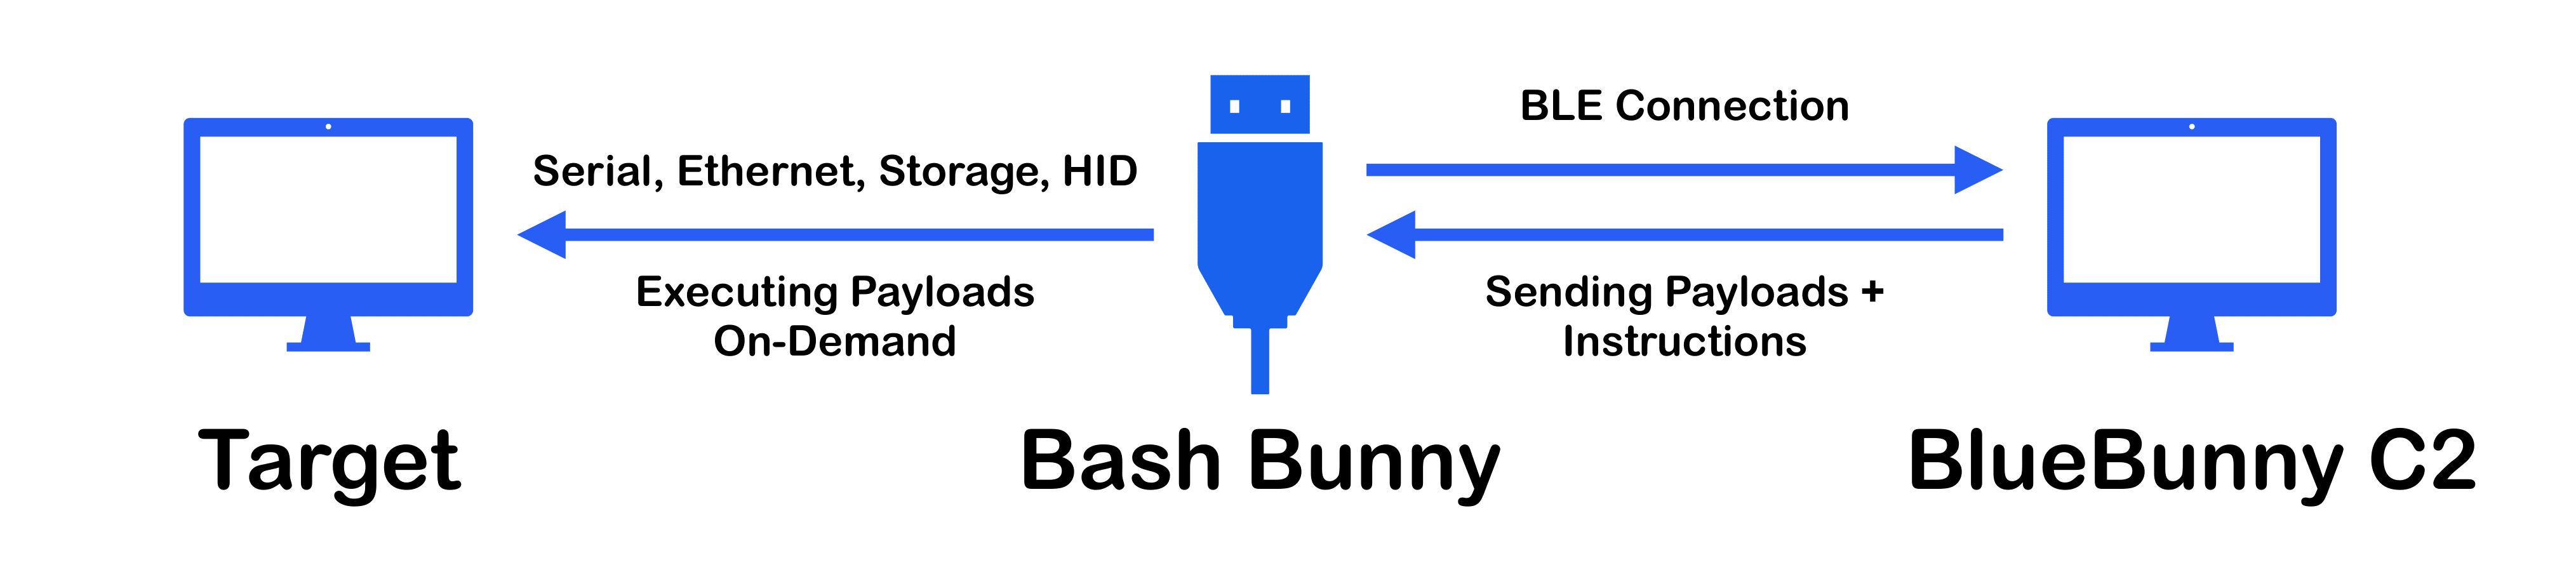
Обзор

Структура

BlueBunny-Structure

Установка и запуск

  1. Установите необходимые зависимости
pip install pygatt "pygatt[GATTTOOL]"

Убедитесь, что BlueZ установлен и gatttool доступен для использования

sudo apt install bluez
  1. Загрузите репозиторий BlueBunny (и перейдите в правильную папку)
git clone https://github.com/90N45-d3v/BlueBunny
cd BlueBunny/C2
  1. Запустите C2-сервер
sudo python c2-server.py
  1. Подключите Bash Bunny с пейлоадом BlueBunny к целевой машине (пейлоад находится по пути: BlueBunny/payload.txt).
  2. Откройте в браузере ваш C2-сервер по адресу localhost:1472 и подключите Bash Bunny (ваш Bash Bunny загорится зелёным, когда будет готов к сопряжению).

Ручная связь с Bash Bunny через Python

Вы можете использовать BLE-бэкенд BlueBunny и общаться с вашим Bash Bunny вручную.

Пример кода

# Import the backend (BlueBunny/C2/BunnyLE.py)
import BunnyLE

# Define the data to send
data = "QUACK STRING I love my Bash Bunny"
# Define the type of the data to send ("cmd" or "payload") (payload data will be temporary written to a file, to execute multiple commands like in a payload script file)
d_type = "cmd"

# Initialize BunnyLE
BunnyLE.init()

# Connect to your Bash Bunny
bb = BunnyLE.connect()

# Send the data and let it execute
BunnyLE.send(bb, data, d_type)

Устранение неполадок

Не удаётся подключить Bash Bunny? Попробуйте следующие инструкции:

  • Попробуйте подключиться ещё несколько раз
  • Проверьте, доступен ли ваш Bluetooth-адаптер
  • Перезагрузите систему, на которой работает C2-сервер
  • Убедитесь, что ваш Bash Bunny правильно выполняет пейлоад BlueBunny
  • На каком расстоянии от вашего Bash Bunny вы находитесь? Является ли окружение (расстояние, помехи и т.д.) всё ещё приемлемым для типичных BLE-соединений?

Ошибки в BlueZ

Используемый стек Bluetooth хорошо известен, но также очень подвержен ошибкам. Если подключение к вашему Bash Bunny не удаётся, скорее всего, это временная проблема, вызванная BlueZ. Вот некоторые виды ошибок, которые могут быть вызваны временными багами. Обычно они исчезают самое позднее после перезагрузки операционной системы C2, так что не удивляйтесь и сохраняйте спокойствие, если они появятся.

  • Timeout after 5.0 seconds
  • Unknown error while scanning for BLE devices

В разработке...

  • Удалённый доступ к оболочке
  • Канал эксфильтрации по BLE
  • Улучшенный процесс подключения

Дополнительная информация

Как я уже говорил, BlueZ — основа для Bluetooth-части, используемой в BlueBunny — склонен к ошибкам. Если вы столкнётесь с какими-либо непостоянными ошибками при подключении к Bash Bunny, а также с любыми другими ошибками/трудностями во всём проекте BlueBunny, вы всегда можете связаться со мной. Будь то проблема, идея/решение или просто приятный отзыв.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    640
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    391
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    335
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    249

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →