
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2024-34328 — Доказательство концепции открытого перенаправления через манипуляцию заголовком Host в Sielox AnyWare 2.1.2 (CVE-2024-34328), с шагами эксплуатации, описанием воздействия и рекомендациями по смягчению последствий. | Kitploit
Инструменты/GitHubGitHub/0xsu3ks/cve-2024-34328
Анализ уязвимостейФишингВеб-безопасностьСтатьи и ИсследованияОбучение и Образование
GitHub0xsu3ks/cve-2024-34328

CVE-2024-34328

Доказательство концепции открытого перенаправления через манипуляцию заголовком Host в Sielox AnyWare 2.1.2 (CVE-2024-34328), с шагами эксплуатации, описанием воздействия и рекомендациями по смягчению последствий.

Репозиторий
391 год назадЕщё не проверено
Поделиться

CVE-2024-34328 Открытое перенаправление через Host-заголовок

📝 Обзор

Название уязвимости: Открытое перенаправление через Host-заголовок
Продукт: Sielox AnyWare
Затронутая версия: 2.1.2
CVE ID: CVE-2024-34328 Серьезность: Средняя
Вектор атаки: Удаленный
Воздействие: Открытое перенаправление / Фишинг


🧨 Описание

Злоумышленник может создать URL с изменённым Host заголовком, указывающим на подконтрольный ему вредоносный домен. Когда пользователи переходят по вредоносной ссылке, они перенаправляются на домен злоумышленника — что может привести к фишингу, краже учётных данных или распространению вредоносного ПО.

Эта уязвимость возникает из-за неправильной проверки Host заголовка приложением при генерации абсолютных URL во время перенаправления.


🖼️ Доказательство концепции (PoC)

🔗 Атака с изменённым Host-заголовком

Ниже представлены два изображения, демонстрирующие процесс эксплуатации:

Шаг 1: Вредоносный URL, созданный с использованием Host-заголовка
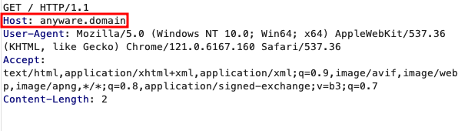
Modified Host Header Exploit

Шаг 2: Жертва перенаправляется на домен, контролируемый злоумышленником
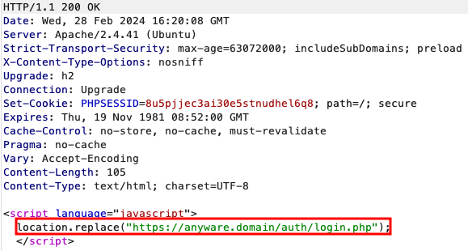
Redirected to Attacker Site


🛡️ Смягчение

  • Проверяйте и очищайте Host заголовок на стороне сервера.
  • Используйте фиксированное значение хоста для логики перенаправления.
  • Внедрите белые списки для доверенных доменов перенаправления.
  • Избегайте динамических перенаправлений на основе ненадёжного пользовательского ввода.

🔒 Воздействие

Успешная эксплуатация может позволить злоумышленникам:

  • Перенаправлять пользователей на фишинговые сайты
  • Обходить фильтры безопасности, основанные на проверке хоста
  • Злоупотреблять доверительными отношениями между пользователями и исходным приложением

👨‍💻 Автор

Security Researcher – Kevin Suckiel // 0xsu3ks


⚠️ Юридическое примечание

Это исследование предназначено для образовательных целей и ответственного раскрытия информации. Автор не несёт ответственности за любое неправомерное использование этой информации.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    260
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    251

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




