

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CanaryTokenScanner — Обнаруживает CanaryTokens в документах Office и PDF (docx, xlsx, pptx, pdf) без отправки оповещений | Kitploit
Инструменты/GitHubGitHub/0xnslabs/canarytokenscanner
Оборонительные ИнструментыФорензикаСбор информацииАнализ вредоносных программОбучение и Образование
GitHub0xnslabs/canarytokenscanner

CanaryTokenScanner

Обнаруживает CanaryTokens в документах Office и PDF (docx, xlsx, pptx, pdf) без отправки оповещений

Репозиторий
14915323 месяцев назадПроверено Kitploit
Поделиться
Сайт

Сканер CanaryToken / HoneyToken

Обнаружение подозрительных URL-адресов (включая CanaryTokens) внутри документов Microsoft Office и PDF-файлов.

Поддерживаемые форматы:

  • Office Open XML: .docx, .xlsx, .pptx
  • .pdf
  • .zip (обычные архивы)

Зачем это нужно

CanaryTokens и HoneyTokens (а также другие отслеживающие или вредоносные URL-адреса) часто встраиваются в документы для сигнализации о том, когда файл открывается или когда внешний ресурс загружается. Этот инструмент выполняет только статическую проверку: он читает содержимое файла и ищет встроенные URL-адреса без открытия документа в Office/Acrobat и без выполнения каких-либо сетевых запросов.

Как это работает

Сканирование Office / Zip (DOCX/XLSX/PPTX/ZIP)

  • Документы Office по сути являются ZIP-контейнерами.
  • Сканер читает элементы ZIP напрямую и ищет URL-адреса http:// и https://.
  • Общие, ожидаемые домены схем игнорируются для уменьшения шума:
    • schemas.openxmlformats.org
    • schemas.microsoft.com
    • purl.org
    • w3.org

Сканирование PDF

Сканер ищет URL-адреса в:

  • Сырые байты PDF (многие PDF-файлы хранят URL-адреса в открытом виде в /URI(...))
  • Сжатые потоки PDF (stream ... endstream) с попыткой декомпрессии Flate/deflate

Вывод

  • Если найдены подозрительные URL-адреса, скрипт выводит их и сообщает, что файл подозрительный.
  • Если ничего интересного не найдено, файл помечается как обычный.

Использование

Запуск для одного файла:

python CanaryTokenScanner.py /path/to/document.pdf

Запуск для каталога (рекурсивно):

python CanaryTokenScanner.py /path/to/folder

Пример вывода:

URL Found in /path/to/file.docx:
https://example.com/track/abc123

The file /path/to/file.docx is suspicious.
V2: Что изменилось (производительность + улучшения)

  • Больше нет извлечения на диск: файлы Office/ZIP сканируются в памяти вместо извлечения во временный каталог.
  • Более быстрое сканирование: избегает накладных расходов файловой системы и повторных чтений.
  • Лучшее покрытие PDF: обнаруживает URL-адреса как в сыром содержимом PDF, так и в потоках, сжатых Flate/deflate.
  • Более чистые результаты: по-прежнему фильтрует общие домены схем для уменьшения ложных срабатываний.

Примечания / ограничения

  • Это эвристический детектор URL-адресов. Наличие URL-адреса не обязательно означает, что он вредоносный.
  • Некоторые PDF-файлы используют комбинации сжатия/фильтров, не охватываемые простой декомпрессией Flate/deflate.
  • Зашифрованные или сильно обфусцированные файлы могут снизить точность обнаружения.

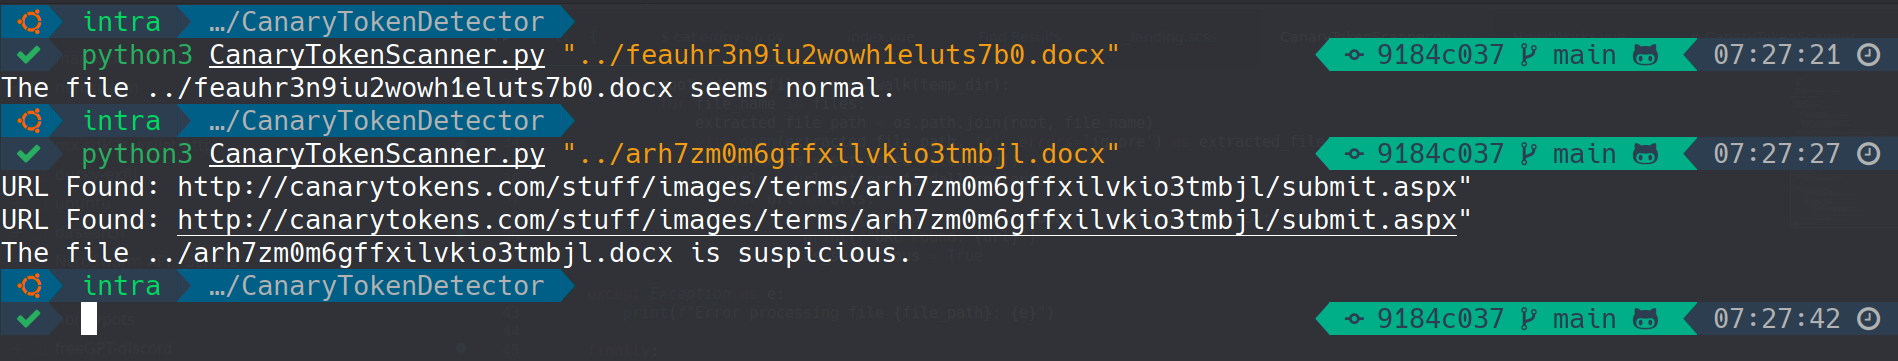
Демонстрация скрипта

Canary Token Scanner in Action

Отказ от ответственности

Этот скрипт предназначен только для образовательных целей и тестирования безопасности. Используйте его ответственно и в соответствии с применимыми законами и политиками организации. Автор(ы) не несут ответственности за неправомерное использование или за действия, предпринятые на основе выходных данных этого инструмента.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    343
  • 5

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




