
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/0xblackash/cve-2026-60206
Управление индикаторами компрометации (IOC)Повышение привилегийАнализ уязвимостейРазведка угрозАутентификацияОбучение и ОбразованиеРеагирование на Инциденты
GitHub0xblackash/cve-2026-60206

CVE-2026-60206

CVE-2026-60206

Репозиторий
21363 месяцев назадЕщё не проверено
Поделиться

🚨 CVE-2026-60206 — Захват WebLogic SAML

ChatGPT Image Jul 24, 2026, 02_29_11 AM

Уязвимость аутентификации SAML в Oracle WebLogic Server

Технический анализ CVE-2026-60206, затрагивающего Oracle WebLogic Server.


📖 Обзор

CVE-2026-60206 — это критическая (CVSS 9.9) уязвимость, затрагивающая Oracle WebLogic Server. По заявлению Oracle, аутентифицированный злоумышленник с низкими привилегиями и сетевым доступом через SAML может использовать эту уязвимость для полной компрометации уязвимого экземпляра WebLogic.

⚠️ Этот репозиторий предназначен только для образовательных, защитных и исследовательских целей.


📊 Детали уязвимости

СвойствоЗначение
CVECVE-2026-60206
СерьёзностьКритический
CVSS v3.19.9
Вектор атакиСетевой
Сложность атакиНизкая
Требуемые привилегииНизкие
Взаимодействие с пользователемНет
Область действияИзменённая
Затронутый компонентOracle WebLogic Server (Core)
Метод доступаАутентификация SAML

🎯 Затронутые версии

  • Oracle WebLogic Server 12.2.1.4.0
  • Oracle WebLogic Server 14.1.1.0.0
  • Oracle WebLogic Server 14.1.2.0.0
  • Oracle WebLogic Server 15.1.1.0.0

⚡ Потенциальное воздействие

Успешная эксплуатация может позволить аутентифицированному злоумышленнику:

  • Полностью скомпрометировать сервер
  • Повысить привилегии
  • Выполнять несанкционированные административные действия
  • Нарушить конфиденциальность
  • Нарушить целостность
  • Прервать обслуживание
  • Перемещаться по горизонтали в связанную инфраструктуру Oracle

🏗 Схема атаки

Authenticated User
        │
        ▼
Network Access via SAML
        │
        ▼
Exploit Authentication Logic
        │
        ▼
Privilege Escalation
        │
        ▼
Full WebLogic Compromise
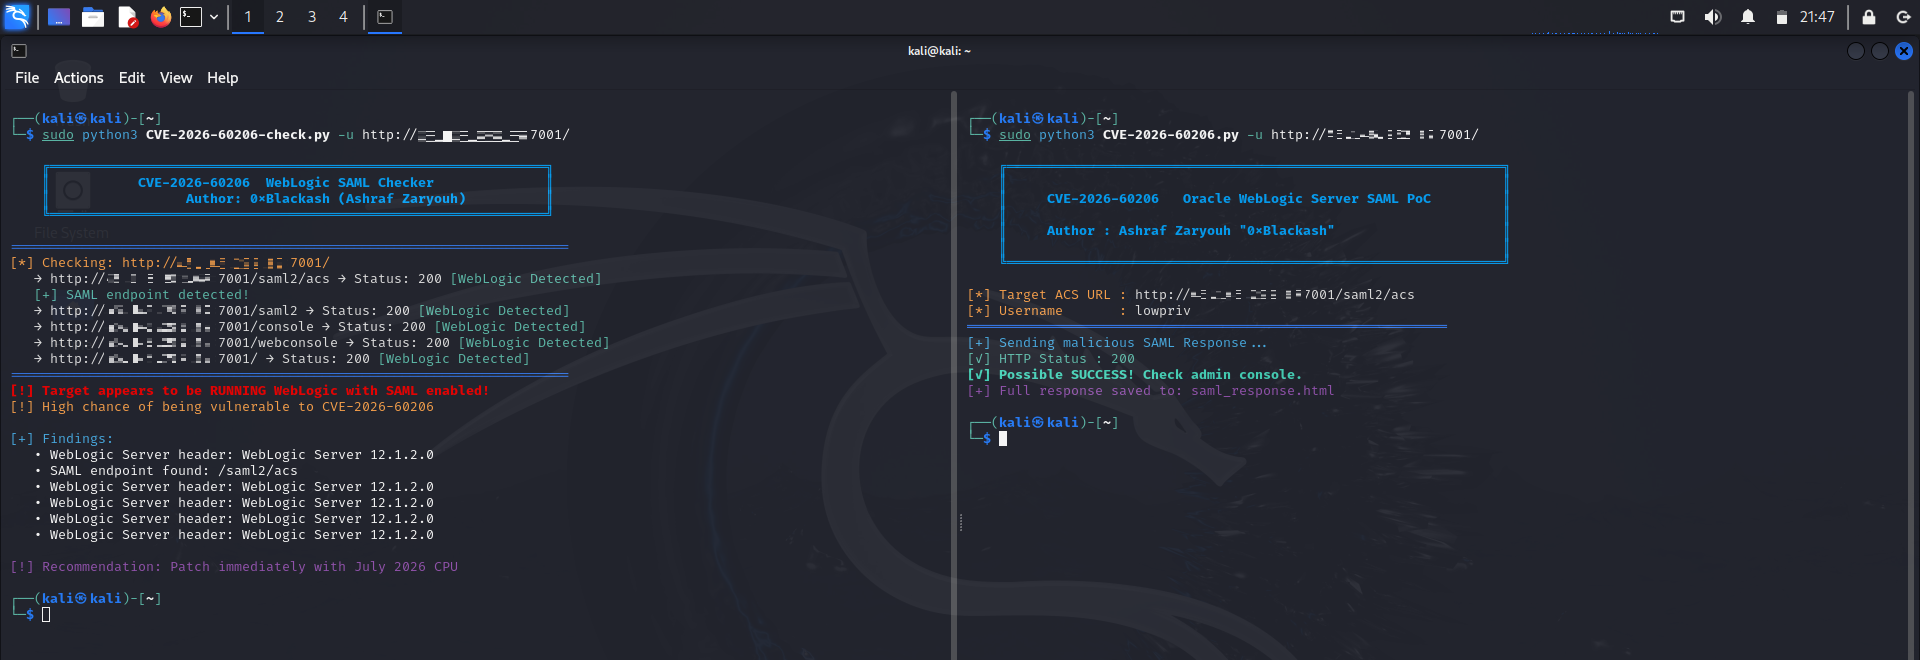
📸 Демонстрация

CVE-2026-60206

🔍 Обнаружение

Специалистам по безопасности следует отслеживать:

  • Необычную активность аутентификации SAML
  • Неожиданные входы администраторов
  • События повышения привилегий
  • Подозрительные журналы аудита WebLogic
  • Аномалии аутентификации с незнакомых IP-адресов

🛡 Меры по смягчению последствий

  • Примените критическое обновление исправлений Oracle за июль 2026 года.
  • Обновитесь до исправленной версии.
  • Ограничьте конечные точки SAML доверенными поставщиками удостоверений.
  • Ограничьте сетевой доступ к службам администрирования WebLogic.
  • Включите подробное журналирование аутентификации и аудита.
  • Непрерывно отслеживайте подозрительные события аутентификации.

📁 Структура репозитория

.
├── README.md
├── LICENSE
├── docs/
│   ├── advisory.md
│   ├── timeline.md
│   └── references.md
├── detection/
│   ├── sigma/
│   └── yara/
├── iocs/
│   └── indicators.md
└── screenshots/

📚 Ссылки

  • Рекомендации Oracle Critical Patch Update
  • Документация Oracle WebLogic
  • Национальная база данных уязвимостей NIST (NVD)
  • Программа MITRE CVE

⚠️ Отказ от ответственности

Этот репозиторий не содержит эксплуатирующего кода. Он предназначен исключительно для:

  • Повышения осведомлённости о безопасности
  • Защитных исследований
  • Управления уязвимостями
  • Разработки средств обнаружения
  • Реагирования на инциденты
  • Проверки исправлений

Пользователи несут ответственность за соблюдение всех применимых законов и организационных политик.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    343
  • 5

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




