
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-31431 — CVE-2026-31431 | Kitploit
Инструменты/GitHubGitHub/0xblackash/cve-2026-31431
Повышение привилегийАнализ уязвимостейЭксплуатацияСтатьи и ИсследованияОбучение и ОбразованиеЭксплуатация Бинарных Файлов
GitHub0xblackash/cve-2026-31431

CVE-2026-31431

CVE-2026-31431

Репозиторий
22186 месяцев назадЕщё не проверено
Поделиться

🔥 CVE-2026-31431 - "Сбой копирования !!!"

ChatGPT Image Apr 30, 2026, 11_19_10 AM

Удивительно простое, но смертоносное локальное повышение привилегий в ядре Linux

Linux Severity CVSS

📌 Обзор

CVE-2026-31431 (также известная как "Сбой копирования") — это уязвимость локального повышения привилегий в криптографической подсистеме ядра Linux, затрагивающая интерфейс algif_aead.

Непривилегированный локальный пользователь может использовать эту ошибку для выполнения контролируемой записи 4 байт в страничный кэш любого читаемого файла в системе, включая setuid-бинарники, что в конечном итоге позволяет выполнить произвольный код с правами root.


🛠️ Первопричина

Уязвимость была внесена в 2017 году коммитом 72548b093ee3 ("crypto: algif_aead - support in-place operations").

Ядро ошибочно предполагало, что AEAD-запросы могут безопасно выполняться на месте (req->src == req->dst). Однако при использовании сокетов AF_ALG с splice() из обычных файлов исходный и целевой буферы часто находятся в разных областях памяти.

Это несоответствие приводило к логической ошибке, допускающей контролируемое повреждение памяти в страничном кэше.


🔥 Воздействие

  • Вектор атаки: локальный
  • Сложность: низкая (существуют публичные эксплойты)
  • Требуемые привилегии: отсутствуют (непривилегированный пользователь)
  • Воздействие: полная компрометация системы (доступ root)

Эксплуатация тривиальна. PoC на Python примерно из 10 строк надёжно получает root на незапатченных системах.
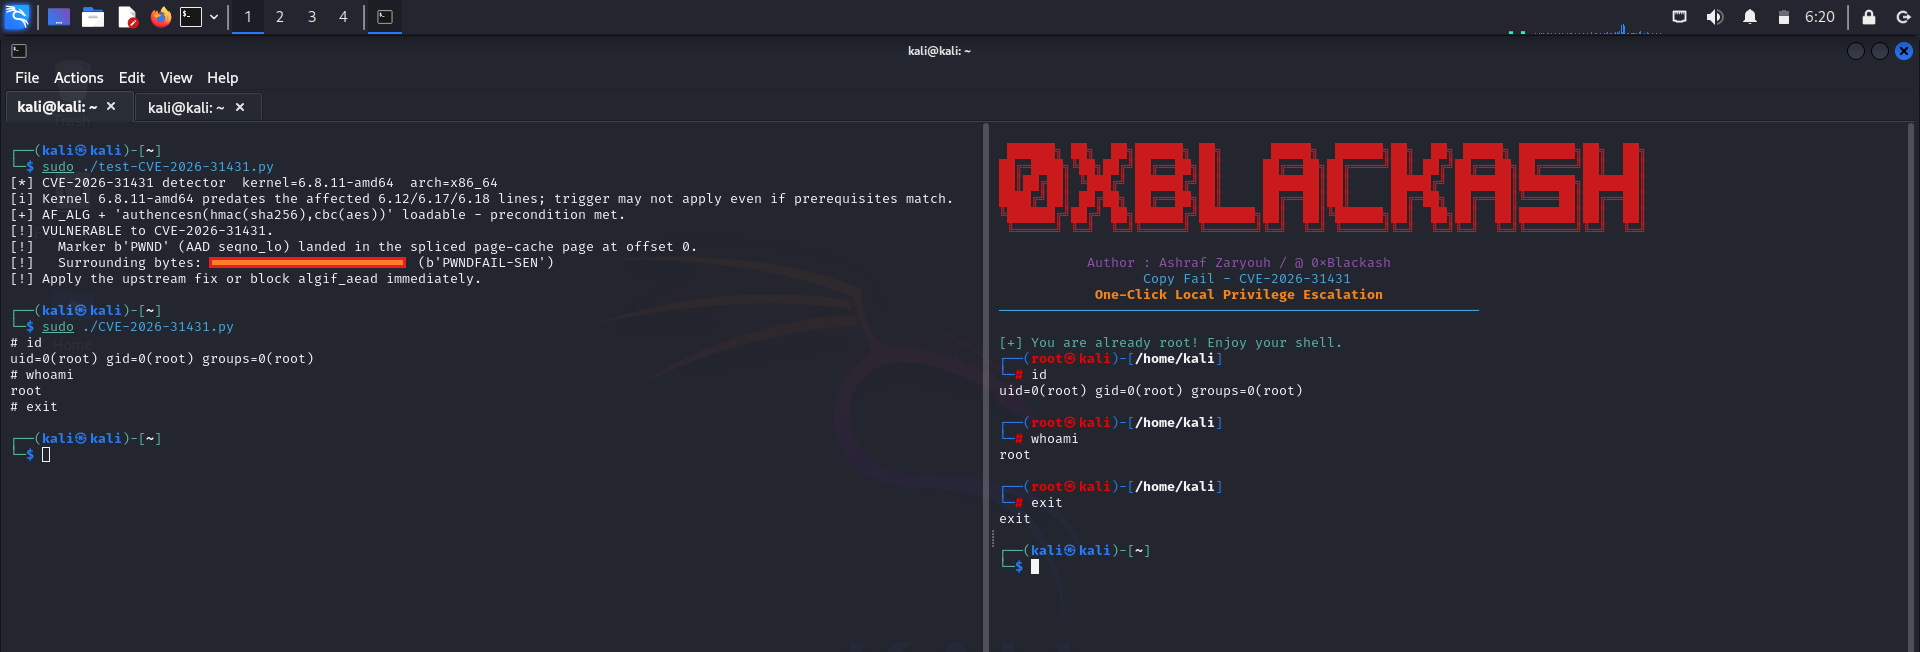
CVE-2026-31431

📊 Серьёзность

МетрикаЗначение
Оценка CVSS v37.8 (высокая)
Оценка Red HatВажная
Оценка UbuntuВысокая
Тип атакиЛокальное повышение привилегий

✅ Затронутые системы

  • Большинство дистрибутивов Linux, работающих на ядрах с 2017 по начало 2026 года
  • Ubuntu, Debian, RHEL, CentOS, Fedora, Amazon Linux, SUSE, Arch и др.
  • Любое ядро до исправляющего коммита a664bf3 (или эквивалентных бэкпортов)

🛡️ Смягчение и исправление

Рекомендуемые действия: обновите ядро немедленно.

Официальное исправление отменяет проблемную оптимизацию выполнения на месте в crypto/algif_aead.c.

Быстрые команды:

# Ubuntu / Debian
sudo apt update && sudo apt upgrade -y

# RHEL / Fedora / Rocky / Alma
sudo dnf update kernel -y

# Check kernel version
uname -r

Временное решение (если немедленное обновление невозможно):

  • Отключите непривилегированные пользовательские пространства имён
  • Ограничьте использование сокетов AF_ALG через seccomp или AppArmor/SELinux

📜 Эксплойт

Публичные эксплойты уже доступны, включая очень небольшой и надёжный proof-of-concept на Python.

⚠️ Предупреждение: системы, оставленные без обновлений после раскрытия информации, крайне уязвимы.


🔗 Ссылки

  • Патч ядра Linux
  • Детали CVE
  • Первоначальное обнаружение и анализ

Берегите себя. Обновляйтесь вовремя. Обновляйтесь часто.


Сделано с ❤️ для сообщества Linux

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    343
  • 5

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →