
 #1
Автоматизированные инструменты для обнаружения распространенных уязвимостей веб-приложений (например, XSS, SQLi).
Рекомендация Kitploit
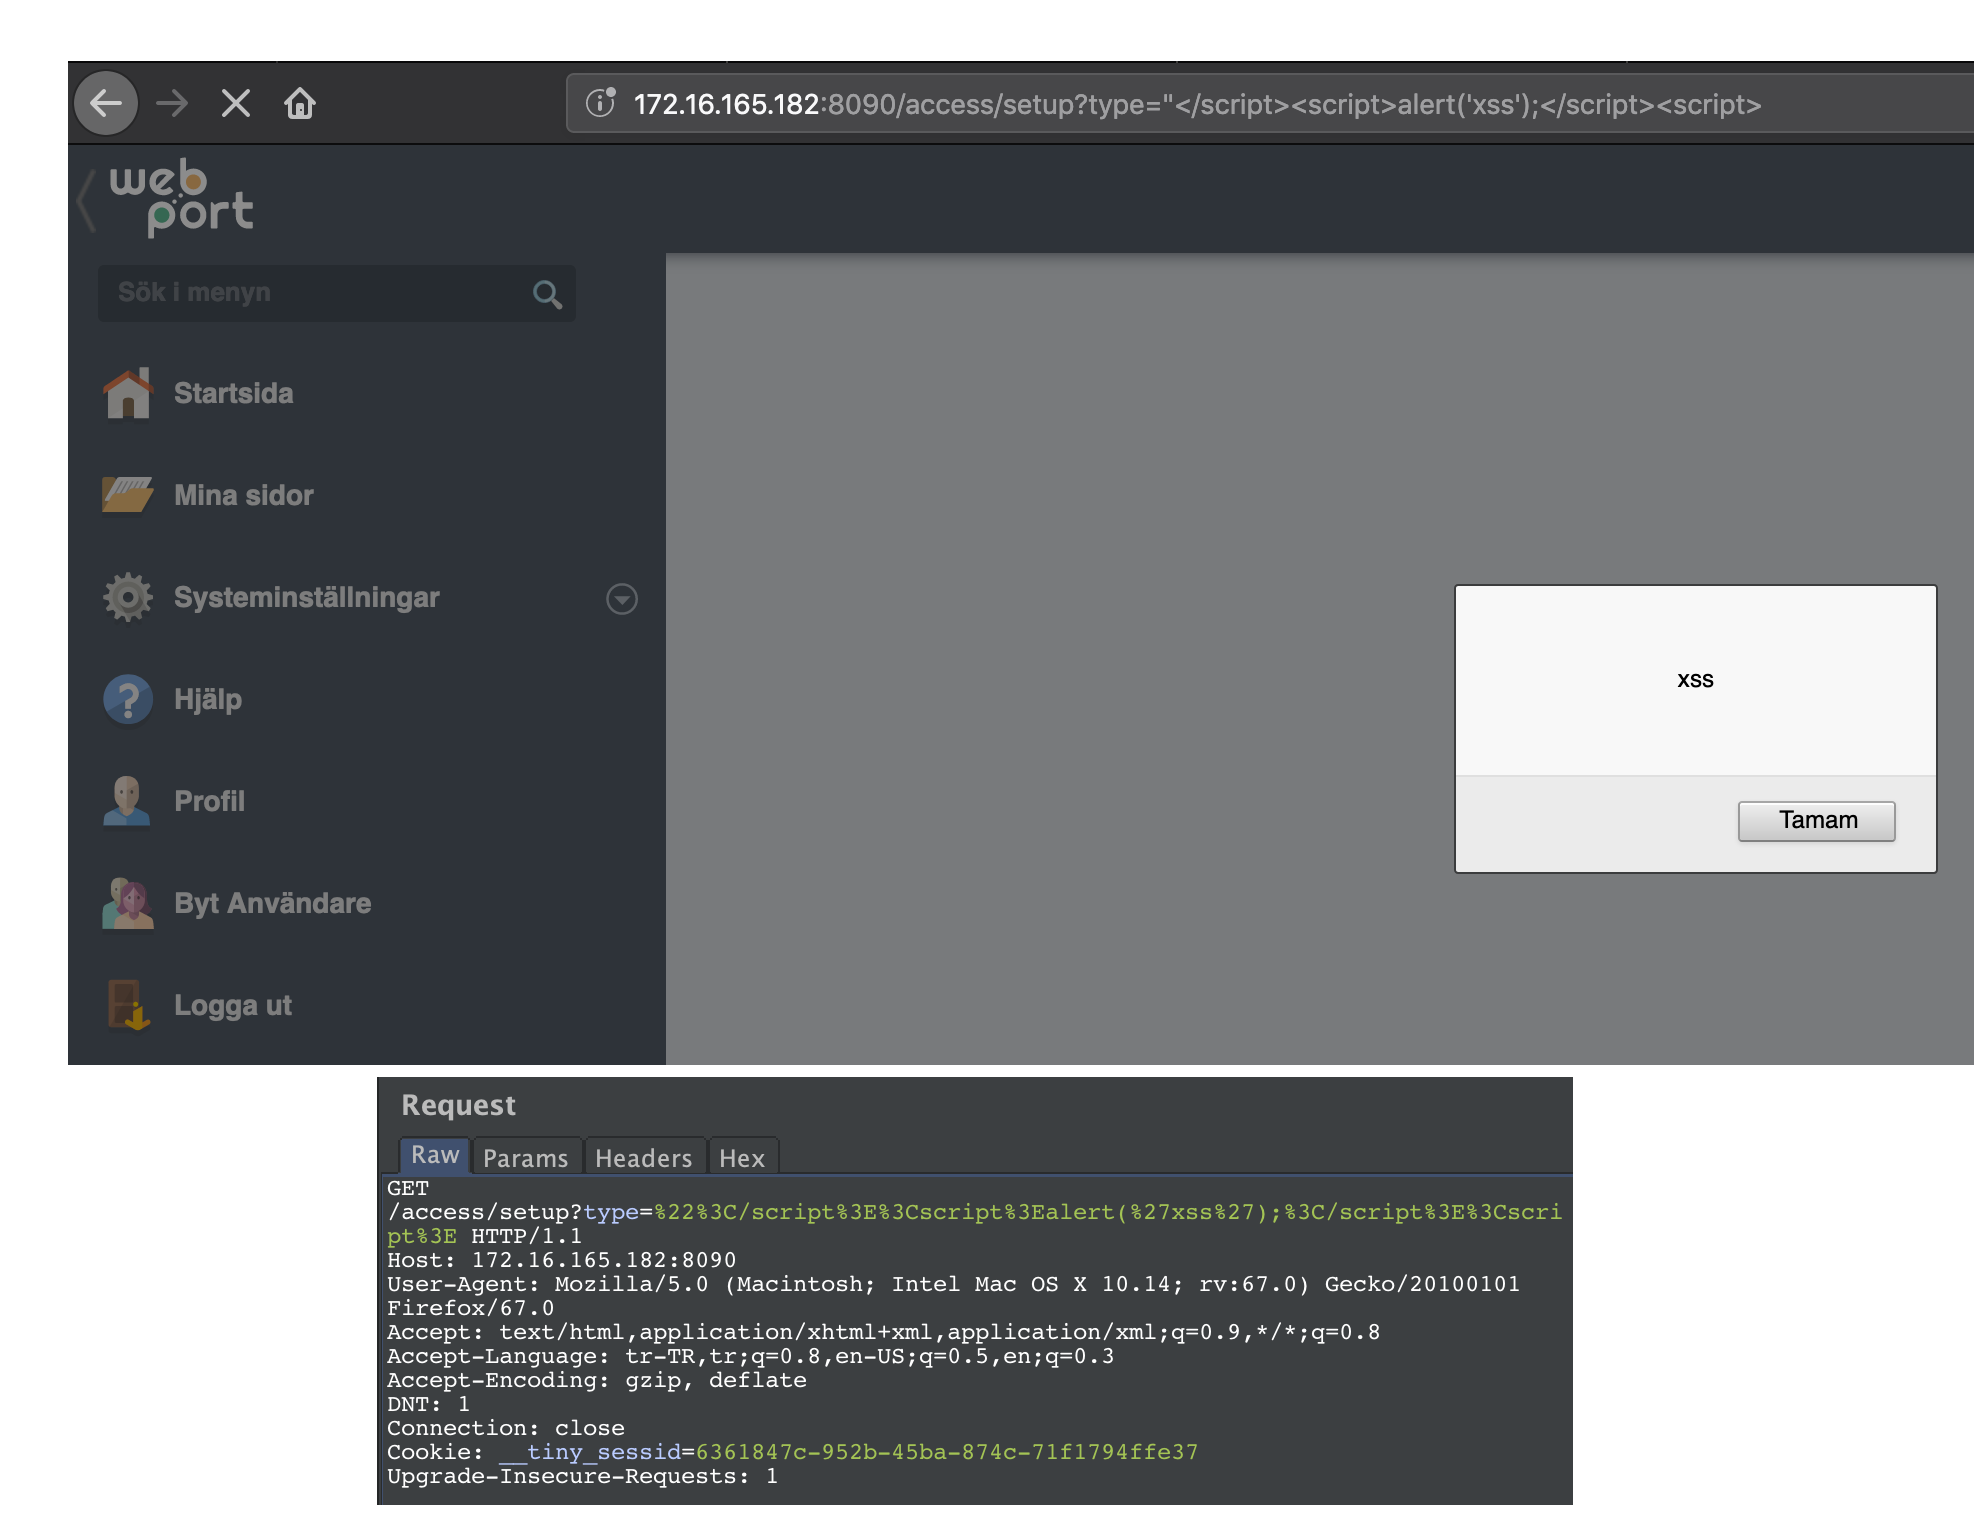
 emreovunc/webport-v1.19.1-reflected-xss
CVE-2019-12460|Отраженный XSS в WebPort-v1.19.1 затрагивает пользователей, которые открывают вредоносную ссылку или стороннюю веб-страницу.
 agampreet-singh/cve-2024-25202
Уязвимость была обнаружена в PHPgurukul visitor management system 1.0. Она была оценена как проблематичная. Затронута некоторая неизвестная…
 waburig/open-worldwide-application-security-project-owasp-
Автоматизированная оценка уязвимостей веб-приложения DVWA с использованием OWASP ZAP для выявления и анализа критических уязвимостей безопасности,…
 portswigger/active-scan-plus-plus
Расширение Burp Suite, которое дополняет активное и пассивное сканирование проверками на атаки через заголовок Host, XXE, внедрение кода и известные…
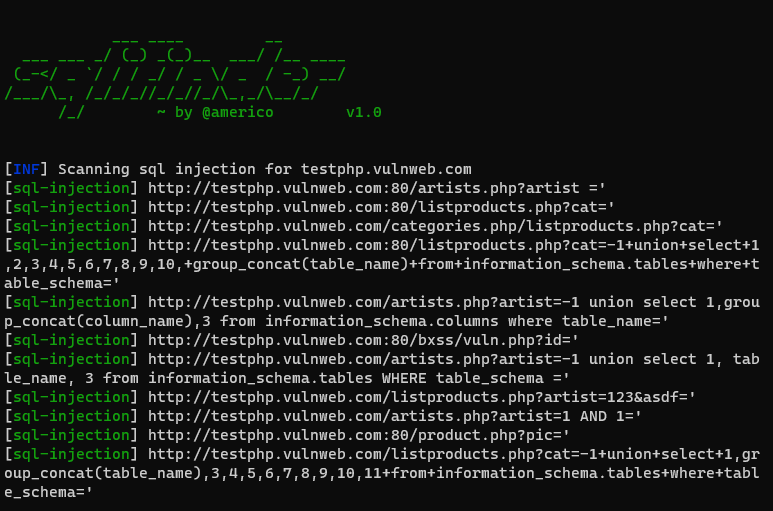 americo/sqlifinder
Сканер уязвимости SQL-инъекций, написанный на Python
 rxerium/cve-2025-8110
Шаблон обнаружения для CVE-2025-8110
 cappricio-securities/cve-2020-3452
Cisco Adaptive Security Appliance (ASA)/Firepower Threat Defense (FTD) - Локальное включение файлов
 rxerium/cve-2024-57378
针对CVE-2024-57378的检测
 0xshaheen/cve-2025-30208
Сканер для CVE-2025-30208 в Vite Dev Server, поддерживающий одиночное и массовое сканирование URL с несколькими полезными нагрузками, многопоточность…
 modzero/burp-responseclusterer
Плагин Burp, который кластеризует ответы для отображения обзора полученных ответов
 sebastianmautner/nuclei-cve-2025-24813
Университетский проект по разработке шаблона для безопасного тестирования CVE 2025-24813 на сервере. Он намеренно сделан так, чтобы не оставлять…
 0xdexter0us/log4j-scanner
Расширение Burp для сканирования уязвимости Log4Shell (CVE-2021-44228) до и после аутентификации.
 hxlxmj/cve-2022-3590-wordpress-vulnerability-scanner
Этот репозиторий содержит Python-скрипт, который проверяет сайты WordPress на наличие уязвимости CVE-2022-3590, использующей неаутентифицированную…
 rxerium/cve-2025-31324
Загрузчик метаданных SAP NetWeaver Visual Composer не защищен надлежащей авторизацией, что позволяет неаутентифицированному агенту загружать…
 rxerium/cve-2022-41352
Уязвимость произвольной загрузки файлов в Zimbra Collaboration (ZCS)
 cappricio-securities/cve-2018-8033
Apache OFBiz 16.11.04 подвержен внедрению внешних сущностей XML (XXE injection).
 jenderal92/cve-2024-10508
Этот инструмент сканирует сайты WordPress на наличие уязвимостей в плагине "RegistrationMagic" (CVE-2024-10508). Он проверяет наличие конкретной…
 shivanshkuntal/exploitation-of-a-remote-code-execution-vulnerability--cve-2024-7954-
Эксплуатация уязвимости удаленного выполнения кода - (CVE-2024-7954)








