
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2022-3590-WordPress-Vulnerability-Scanner — Этот репозиторий содержит Python-скрипт, который проверяет сайты WordPress на наличие уязвимости CVE-2022-3590, использующей неаутентифицированную слепую межсерверную подделку запросов (Server-Side Request Forgery, SSRF) в функции pingback WordPress. | Kitploit
Инструменты/GitHubGitHub/hxlxmj/cve-2022-3590-wordpress-vulnerability-scanner
Сканеры уязвимостейСканеры веб-уязвимостейЭксплуатацияСбор информацииВеб-безопасностьТестирование на Проникновение
GitHubhxlxmj/cve-2022-3590-wordpress-vulnerability-scanner

CVE-2022-3590-WordPress-Vulnerability-Scanner

Этот репозиторий содержит Python-скрипт, который проверяет сайты WordPress на наличие уязвимости CVE-2022-3590, использующей неаутентифицированную слепую межсерверную подделку запросов (Server-Side Request Forgery, SSRF) в функции pingback WordPress.

Репозиторий
74323 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    989
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    576
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    354
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    339
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    315

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2022-3590 Сканер уязвимостей WordPress

Этот скрипт на Python предназначен для проверки, уязвим ли веб-сайт WordPress к уязвимости CVE-2022-3590. Уязвимость эксплуатирует неаутентифицированную слепую Server-Side Request Forgery (SSRF) в функции pingback WordPress.

Начало работы

Эти инструкции помогут вам использовать этот скрипт.
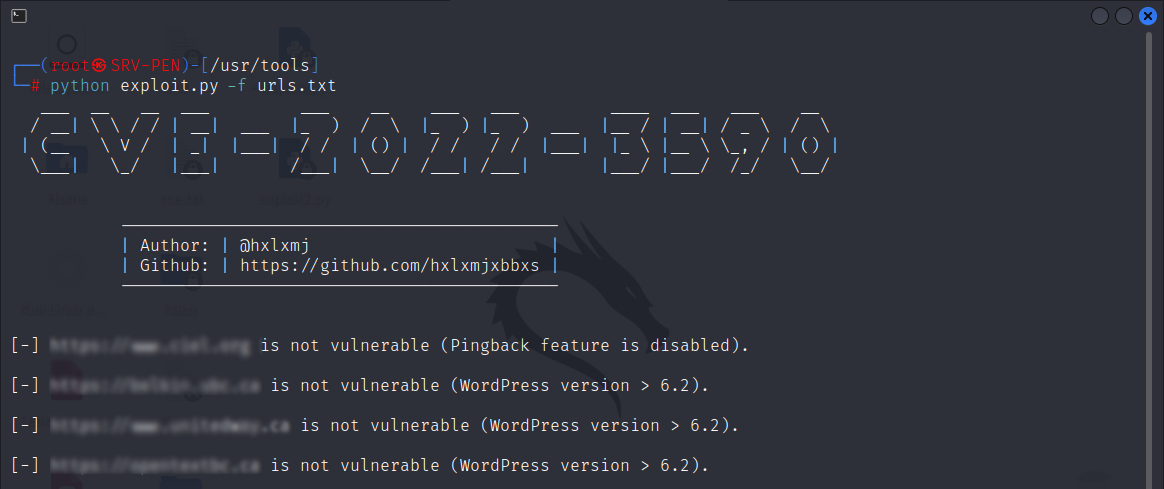
Скриншот

Скриншот работы скрипта

Предварительные требования

Для работы скрипта требуется Python 3 и библиотека requests. Вы можете установить необходимые зависимости с помощью pip:

pip install -r requirements.txt

Использование

Вы можете запустить скрипт из командной строки со следующим синтаксисом:

python3 CVE-2022-3590.py [-u URL | -f FILE] [-d DOMAIN]

Вот что делает каждый аргумент:

  • -u URL или --url URL: URL-адрес веб-сайта WordPress для проверки.
  • -f FILE или --file FILE: Файл, содержащий список URL-адресов веб-сайтов WordPress для проверки.
  • -d DOMAIN или --domain DOMAIN: Домен, контролируемый атакующим. (Вы можете использовать public.requestbin.com или app.interactsh.com)

Пример

Для сканирования одного сайта:

python3 CVE-2022-3590.py -u https://example.com

Для сканирования нескольких сайтов из файла:

python3 CVE-2022-3590.py -f urls.txt

Вывод

Скрипт выводит, уязвим ли каждый проверенный веб-сайт к уязвимости CVE-2022-3590.

Лицензия

Этот проект лицензирован под лицензией MIT.

Благодарности

https://blog.sonarsource.com/wordpress-core-unauthenticated-blind-ssrf/

https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2023-2745

https://wpscan.com/vulnerability/c8814e6e-78b3-4f63-a1d3-6906a84c1f11

https://blog.sonarsource.com/wordpress-core-unauthenticated-blind-ssrf/

Скачать инструмент





